 معالجات الرسومات

كيف يمكن اختراق خادم صناعي عبر وحدة معالجة الرسومات (GPU) الخاصة به دون ترك أي أثر؟ عادةً ما يستغل هجوم معقد كهذا، وهو هجوم نظري إلى حد كبير، ثغرات الأجهزة. ولا يتعلق الأمر هنا حتى بعيوب تصميمية في الأجهزة نفسها، بل بخصائص وسلوكيات غريبة في طريقة عملها — وأحيانًا على المستوى المادي. تصف ورقة بحثية حديثة أعدها باحثون كنديون في جامعة تورنتو هجوم GPUThor — وهو هجوم Rowhammer جديد وأكثر فاعلية يستغل بدقة هذا النوع من سلوك الأجهزة في ذاكرة الفيديو.
Rowhammer وبطاقات الرسومات
يعتمد هجوم GPUThor على الفكرة الأساسية للهجوم الأصلي الذي استهدف ذاكرة الوصول العشوائي (RAM)، والذي طُرح لأول مرة عام 2014 في أبحاث Rowhammer. وترتكز هجمات Rowhammer وجميع الهجمات المندرجة تحت فئتها على حقيقة بسيطة: خلايا الذاكرة ليست معزولة تمامًا عن بعضها البعض. ولذا، فإن الوصول المتكرر (المكثف) إلى الصف نفسه من الخلايا قد يؤدي، في ظل ظروف معينة، إلى إتلاف البيانات (أي قلب قيم البتات) في الصفوف المجاورة. وبمجرد التحقق من إمكانية حدوث هذا التأثير، لا يتبقى سوى إيجاد طريقة لتوظيفه كسلاح هجومي — على سبيل المثال، عن طريق تشغيل حجب للخدمة أو حتى تنفيذ تعليمات برمجية عشوائية.
لكن ما علاقة الخوادم ومسرّعات الرسومات بكل هذا؟ مع الطفرة الهائلة التي تشهدها تقنيات الذكاء الاصطناعي، تزايد الطلب بالمثل على الأجهزة القادرة على معالجة كميات ضخمة من الحسابات المتوازية والمتشابهة. وهنا تبرز المسرّعات المدمجة في بطاقات رسومات الألعاب كخيار مثالي بطبيعته لمثل هذا النوع من أعباء العمل. وهذا ما يجعل مزودي الخدمات السحابية، الذين يؤجرون مسرّعات الرسومات لأي مستخدم، هدفًا مغريًا لهجمات Rowhammer. ويتلخص السيناريو الافتراضي في التالي: يشتري مهاجم صلاحية وصول إلى شريحة رسومات، ثم يستغلها في محاولة لاختراق البنية التحتية للمزود بأكملها. وهذا تحديدًا هو السبب وراء بقاء الهجمات التي تستهدف ذاكرة الفيديو محط اهتمام خاص من قبل الباحثين.
طريقة عمل هجوم GPUThor
في ربيع هذا العام، نُشرت ثلاث ورقات بحثية جديدة تستعرض كل منها هجومًا مختلفًا يستهدف مسرّعات Nvidia المزودة بذاكرة GDDR6. وجاءت نتائج الأبحاث الثلاثة متواضعة نسبيًا: انحصر الضرر الأكبر في استهداف بطاقات الرسومات الموجهة للمستهلكين، بينما أثبتت الهجمات على مسرّع فئة الأعمال والمؤسسات، مثل Nvidia A6000، أنها أقل فاعلية بكثير. وفضلاً عن ذلك، لم ينجح أي من هذه الهجمات عند تفعيل خاصية حماية الذاكرة برمز تصحيح الأخطاء (ECC).
يتناول بحث GPUThor أيضًا إمكانية مهاجمة مسرّعات Ampere الأقدم من Nvidia والمزودة بذاكرة GDDR6: درس الباحثون طرازات A4000 وA4500 وA5000 وA6000. غير أن فاعلية الطريقة الجديدة — مقيسةً بعدد الخلايا التي عُدّلت بياناتها قسرًا — جاءت أعلى بكثير. ويرى الباحثون أنه، من الناحية النظرية، يمكن تطبيق هذه التقنية على المسرّعات الأحدث أيضًا.
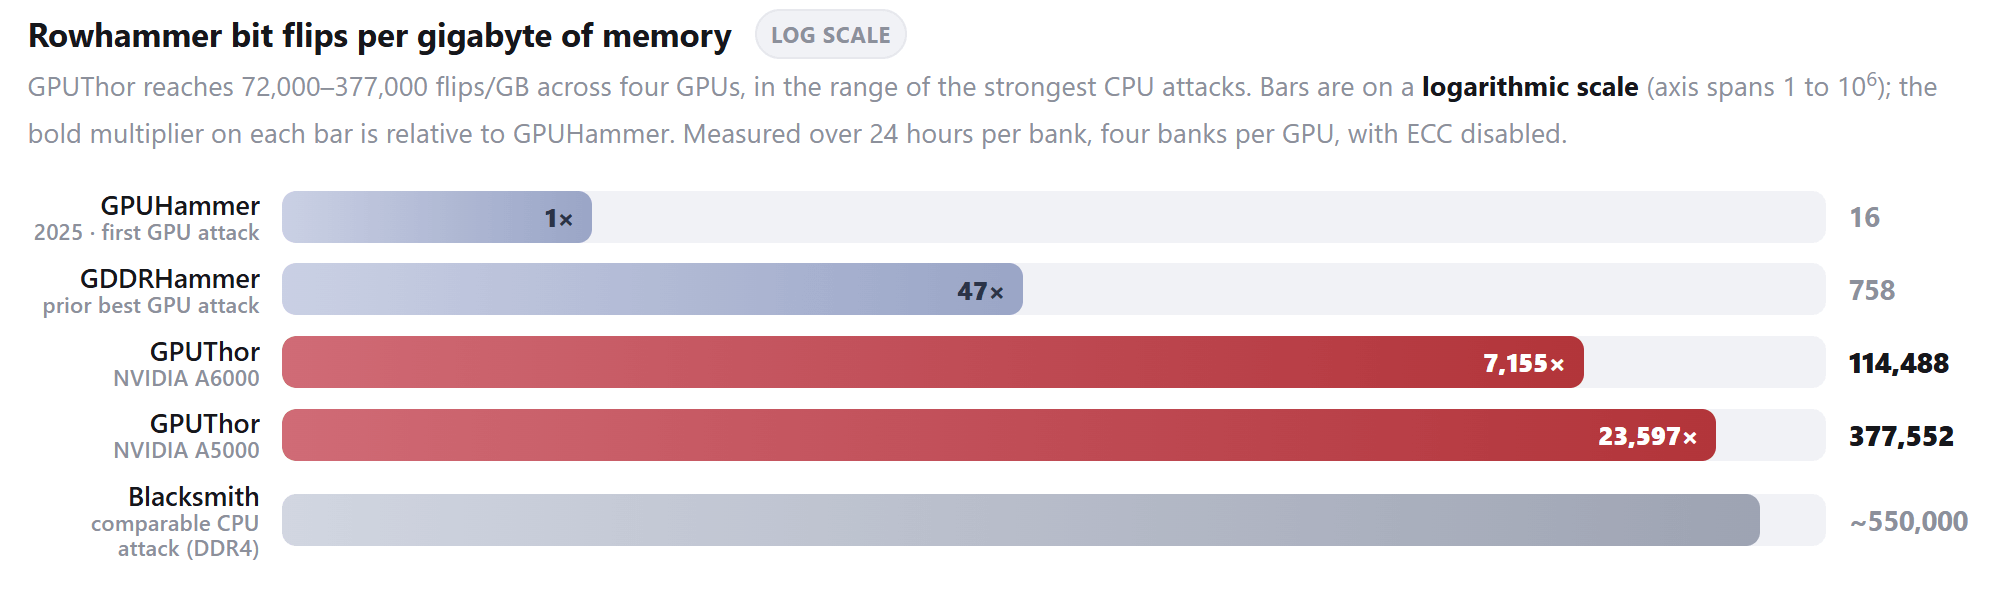
فعالية هجوم GPUThor مقارنةً بالهجمات السابقة. المصدر
كيف تحققت هذه النتائج؟ تُعرف آلية الدفاع القياسية ضد هجمات Rowhammer باسم “تحديث الصف المستهدف” (TRR)، وهي الآلية التي أخضعها الباحثون الكنديون لفحص دقيق. وقد تبيّن أنه إذا رصدت آلية TRR محاولات وصول متكررة، فإنها تفرض تحديثًا للخلايا المجاورة — مما يجعل إفساد البيانات أمرًا صعبًا أو شبه مستحيل. وعادةً ما يحاول المهاجمون التغلب على آلية TRR بالوصول إلى خلايا عشوائية — في مسعى لتشتيت نظام الحماية وخفض فاعليته. غير أن الباحثين اكتشفوا أن آلية TRR في بطاقات Ampere من Nvidia لا تنشط إلا مرة واحدة كل 72 دورة من دورات تحديث خلايا الذاكرة. وبالاستناد إلى هذا الاكتشاف، طبقوا نمط وصول غير متكافئ — وجّهوا عبره عمليات طرق نحو الخلايا المستهدفة بضراوة تفوق بكثير ما كان متبعًا سابقًا. والنتيجة: قياسًا على هجوم GDDR الأصلي المعروف باسم GPUHammer كمعيار أساسي، أثبت هجوم GPUThor أنه أكثر فعالية بنحو 7,000 إلى 23,000 ضعف.
النتائج والتوقعات
أسفر دمج هذا النمط الهجومي الأكثر ضراوة مع تحسينات أخرى عن تسجيل ما بين 72,000 و377,000 بت مقلوب لكل جيجابايت. ولم تكن متغيرات Rowhammer السابقة تحقق سوى بضع مئات على أحسن تقدير. وقد مكن ذلك الباحثين من إحداث أخطاء ثنائية بل وحتى ثلاثية البتات. ومع أن نظام تصحيح الأخطاء (ECC) يصحح الخطأ أحادي البت بسهولة، إلا أنه يعجز عن تصحيح الخطأ ثنائي البت.
توضح الطريقة الجديدة أيضًا حجم الضرر الفعلي الذي قد ينجم عن هجمات Rowhammer في بيئات العمل الواقعية: يتسبب الوصول المتكرر إلى ذاكرة الفيديو باستخدام GPUThor في إحداث حجب للخدمة. ويُعاد تشغيل المسرّع أولاً، متسببًا في فقدان البيانات أثناء ذلك، ثم يُصدر تنبيهًا لمسؤول النظام يفيد بحاجته إلى الاستبدال.
ورغم هذه النتائج البحثية المبهرة، إلا أن هجمات GPUThor لا تُعد ناجحة تمامًا. فمن ناحية أولى، لم يتمكن الباحثون من إثبات إمكانية تنفيذ تعليمات برمجية عشوائية نتيجةً لإفساد البيانات — مع أنهم يزعمون إمكانية حدوث ذلك حتى مع تفعيل حماية الذاكرة برمز تصحيح الأخطاء (ECC). ومن ناحية أخرى، فإن التوصل إلى هجوم يفوق سابقيه فاعليةً بآلاف المرات يُلمح إلى إمكانية نظرية لاختراق المسرّعات الأحدث أيضاً، غير أن هذا الاحتمال يظل بدوره غير مثبت في الوقت الراهن.
مع ذلك، أثبت الباحثون الكنديون أن هجمات Rowhammer على مسرّعات الرسومات ما تزال تنطوي على إمكانات كامنة لم تُستغل بعد. ولن يكون مستغربًا إن كشفت أبحاث المستقبل عن هجمات مماثلة تستهدف أجهزة أكثر تطورًا بمراحل، كان يُعتقد سابقًا أنها تتمتع بحصانة عالية ضدها.
![] Computer History (سجل الكمبيوتر) في ChatGPT: المخاطر والإعداد الآمن](https://media.kasperskydaily.com/wp-content/uploads/sites/38/2026/09/24105230/AR-chatgpt-computer-history-macos-risks-benefits-featured-700x460.jpg)
 النصائح