 الطائرات
توصّل باحثون في مجال الأمن إلى طريقة لاختراق طائرة بوينغ 737 باستخدام جهاز لا يتعدى حجمه قطعة نقدية معدنية. وتُعد طائرة 737 إحدى أكثر طائرات الركاب استخدامًا حول العالم، لذا فمن المرجح أنك سافرت على متنها مرة واحدة على الأقل.
يتطلب الهجوم تثبيت جهاز صغير في منفذ يمكن الوصول إليه عبر فتحة في السطح الخارجي للطائرة. ووفقًا للباحثين، فإن هذا المنفذ متاح بانتظام ليس فقط لأطقم الصيانة، بل ولموظفي المطار وموظفي شركات الطيران الآخرين أيضًا. ولا يستغرق تركيب الجهاز سوى أقل من 60 ثانية. لذا، دعونا نناقش ماهية هذا الجهاز الصغير الغامض، وما يمكنه فعله، وهل ما زال السفر على متن طائرة بوينغ 737 آمنًا.
لماذا يُعد اختراق طائرة أصعب بكثير من اختراق سيارة؟
اعتاد معظمنا على فكرة إمكانية اختراق أجهزة الكمبيوتر وهواتفنا المحمولة. ولعل هذا هو الموضوع الأكثر شيوعًا في هذه المدونة. لكننا تناولنا أيضًا هجمات استهدفت أجهزة أقل شهرة: السيارات، وجزازات العشب الآلية، وأجهزة خلط أوراق اللعب التلقائية، والدراجات الهوائية، بل وحتى مراتب النوم. وفي عالمنا اليوم، تحتوي كل هذه الأجهزة (وغيرها الكثير) على أجهزة كمبيوتر مدمجة، سواء كانت بالغة الصغر أو أكبر حجمًا.
الطائرات ليست استثناءً من ذلك. وتعج الطائرة التجارية الحديثة بأجهزة الكمبيوتر، وبعضها يتولى مهام حيوية: بدءًا من حساب معطيات الإقلاع وصولاً إلى التحكم في مسار الرحلة نفسها. لكن هناك فارقًا جوهريًا واحدًا: مصنّعو طائرات الركاب، على عكس منتجي معظم الأجهزة المنزلية الذكية، يأخذون مسألة الأمان على محمل الجد البالغ، وهو ما يجعل الوصول إلى هذه الأنظمة من الخارج مهمة بالغة الصعوبة.
ربما كان هذا تحديدًا هو السبب الذي جعل فكرة اختراق طائرة حقيقية تُغري أكثر باحثي الأمن السيبراني شغفًا لسنوات طويلة. وقد أمضى فريق من جامعة كاليفورنيا في سان دييغو وكلية أوبرلين — وهم الباحثون الذين نجحوا أخيرًا في تحقيق ذلك — أكثر من عقد من الزمان في محاولة فك لغز هذه المسألة. وكما ذكرنا سابقًا، فإن التحدي الأكبر لاختراق أي طائرة يكمن في أن أنظمتها الحيوية غير متصلة بشبكة الإنترنت الخارجية. ولهذا السبب، لم تكن دراسة مسارات الهجوم المتعلقة بالطائرات تبدو واعدة بشكل خاص داخل مجتمع أبحاث الأمن السيبراني: الوصول إلى أنظمة معزولة عن بُعد أمر بالغ الصعوبة، كما اعتُبرت احتمالية حصول المهاجم على وصول مادي إليها ضئيلة للغاية.
غيّر مشروعان ناجحان آخران هذا الافتراض لدى باحثي جامعة كاليفورنيا في سان دييغو، كيريل ليفشينكو وآرون شولمان: اختراق سيارة “شيفروليه إمبالا”، وأبحاث متعلقة بأجهزة سرقة بيانات بطاقات الدفع. وقاد اختراق السيارة فريقهما إلى شراء مكونات كمبيوتر مستعملة لطائرة بوينغ 737 وبناء منصة اختبار خاصة بهم. وألهمتهم أبحاث أجهزة سرقة بيانات البطاقات فكرة تصميم جهاز مادي صغير يمكن توصيله مباشرة بالأنظمة الداخلية للطائرة.
بعد دراسة المخططات الإلكترونية لطائرة بوينغ 737، عثر الباحثون على منفذ يمكن الوصول إليه من خارج الطائرة، محمي فقط بفتحة غير مقفلة. ويتصل هذا المنفذ بقناة بيانات تُعرف باسم ناقل ARINC 429، والتي تربط بين كمبيوتر إدارة الطيران (FMC) ووحدة التحكم والعرض متعددة الوظائف (MCDU).
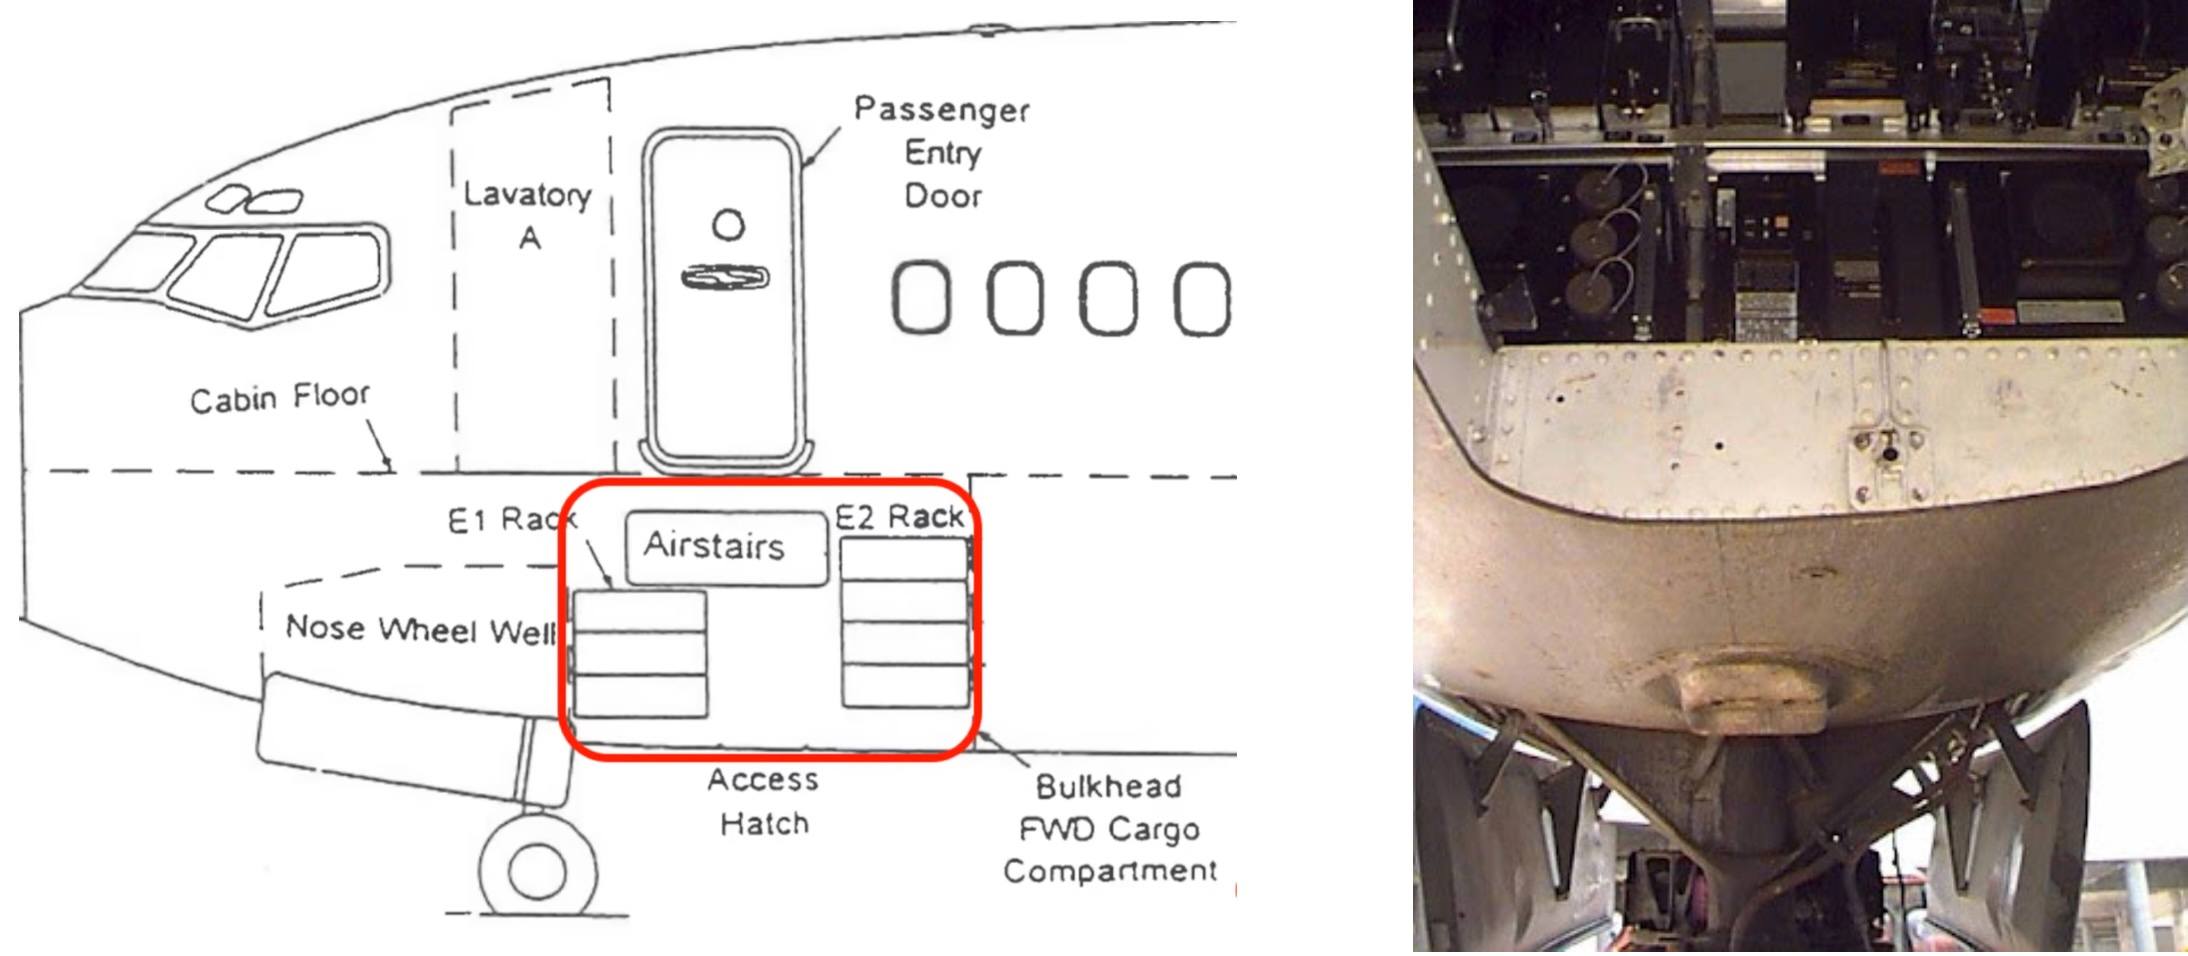
يقع المنفذ داخل حجرة الإلكترونيات أسفل قمرة القيادة مباشرة. ولا يغطيه من خارج الطائرة سوى فتحة غير مقفلة. المصدر
“Bus Driver” يمسك بمقاليد التحكم
على منصة الاختبار الخاصة بهم، اختبر الباحثون ما سيحدث إذا اتصلوا بناقل البيانات ARINC 429 عبر هذا المنفذ، وأرسلوا إشارات كهربائية أقوى من تلك التي تتبادلها عادةً مكونات طائرة بوينغ. وقد تبين أن ذلك مكّنهم من تجاوز الأوامر الأصلية وفرض أوامرهم الخاصة. ومن هناك، لم يتبق سوى صنع جهاز صغير بما يكفي ليتلاءم مع المنفذ الذي عثروا عليه.
خطوة تلو الأخرى، طوّر الفريق جهازًا مدمجًا بدرجة تكفي لتثبيته داخل ذلك المنفذ غير المحمي. ولم تُكلفهم النسخة النهائية سوى أقل من 100 دولار أمريكي، ويبدو أنها صُممت بالكامل تقريبًا من قطع تجارية جاهزة ومتاحة للجميع: متحكّم دقيق صغير، ومكونات إلكترونية للتواصل مع ناقل البيانات، ووحدة اتصال Wi-Fi. ويمكن للقطعة الأخيرة أن تساعد الجهاز نظريًا في الاتصال بشبكة Wi-Fi العامة للركاب على متن الطائرة، مما يمنح المهاجم إمكانية الوصول عبر الإنترنت، ويتيح له في نهاية المطاف التحكم بالجهاز عن بُعد. ولا العملية بأكملها تستغرق أكثر من دقيقة واحدة لتثبيت القطعة داخل المنفذ.
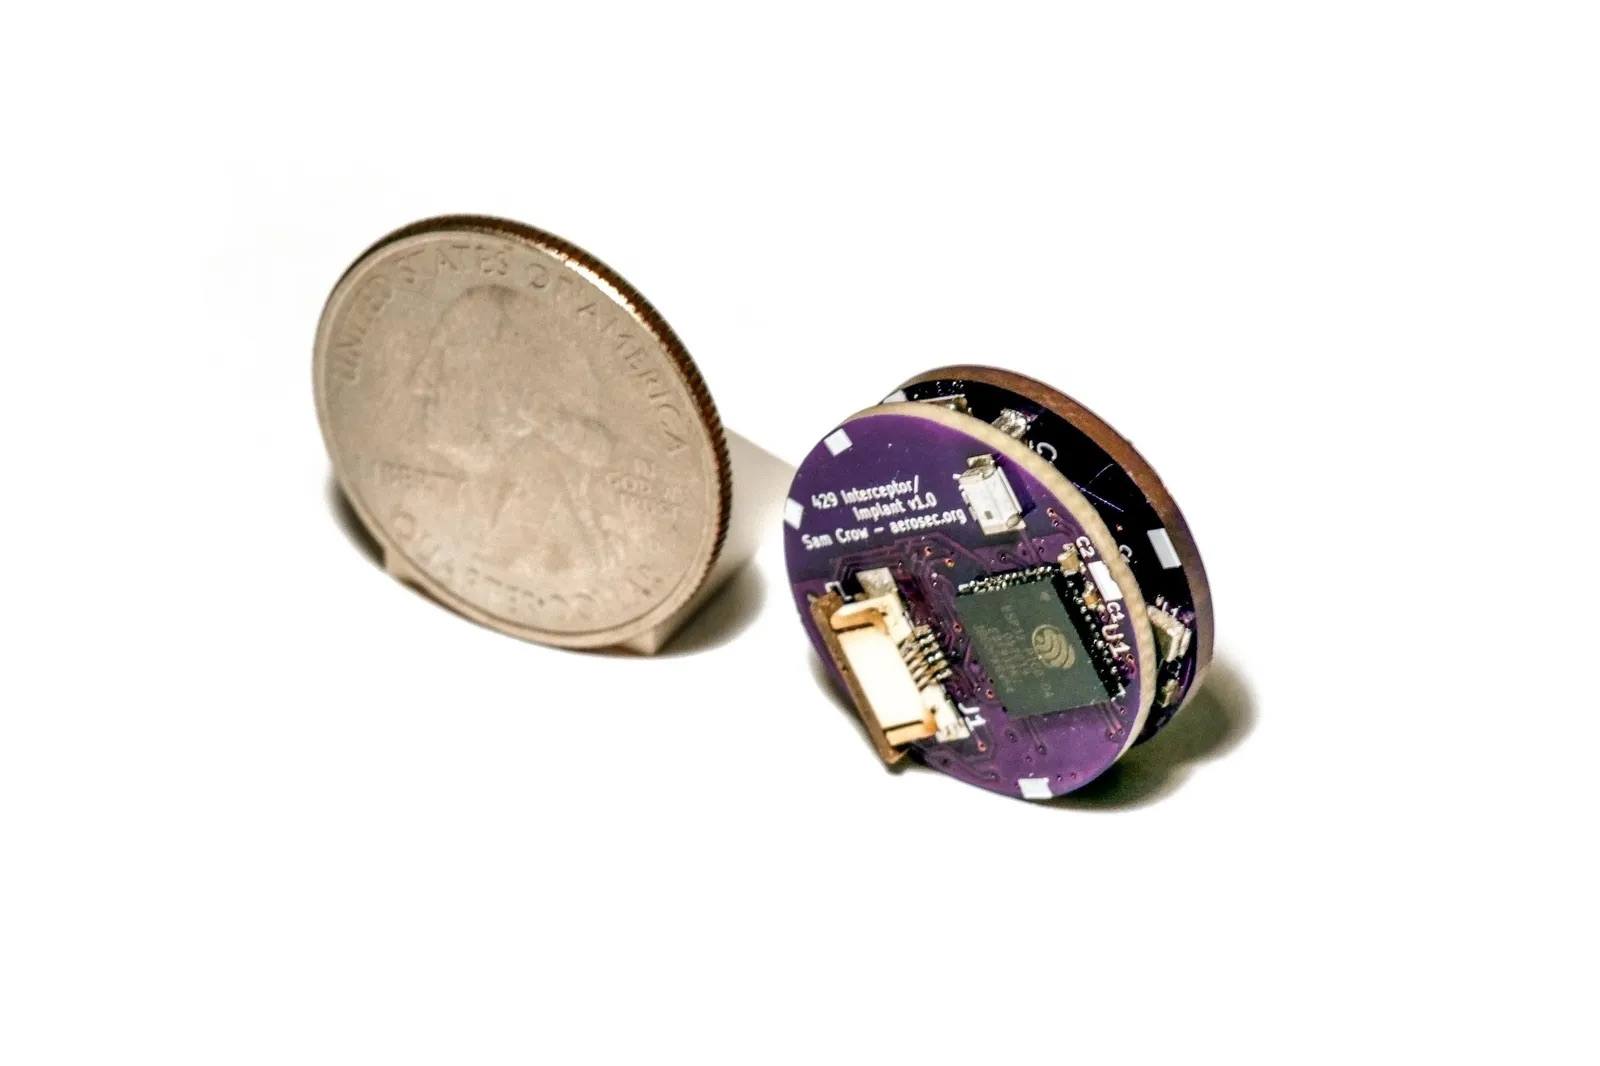
الجهاز الذي طوره الباحثون للاتصال بأنظمة طائرة بوينغ 737. وتظهر قطعة نقدية بجانبه لمقارنة الحجم. المصدر
أطلق الباحثون على هجومهم اسم “Bus Driver”، وهو على ما يبدو تلاعب بالألفاظ؛ إذ تشير كلمة “Bus” إلى وسيلة نقل الركاب وفي الوقت ذاته إلى “ناقل البيانات” الذي يتيح لمكونات النظام التواصل فيما بينها. ويسمح الهجوم للمخترق بالنفاذ إلى تلك القناة واستبدال الأوامر المرسلة بأخرى، مما يعني عملياً إحكام سيطرته على مسار البيانات والقيادة.
ما الذي يستطيع جهاز اختراق بوينغ 737 المبتكر فعله حقًا؟
منفذ غير محمي، وجهاز بحجم قطعة نقود، ووصول مباشر لناقل البيانات: كل هذا يبدو مثيرًا للإعجاب، لكن ما الذي تمكن الباحثون من تحقيقه فعليًا؟ وما نوع الضرر الذي يمكن أن يُحدثه هذا الجهاز المزروع متناهي الصغر؟ تبين أن قدراته هائلة، بل وقد تكون مميتة. ومن خلال اكتساب القدرة على التلاعب بالبيانات المتدفقة بين كمبيوتر إدارة الطيران ووحدة التحكم والعرض، وجد الباحثون أن بوسعهم التدخل في جوانب تشغيلية حيوية متعددة للطائرة.
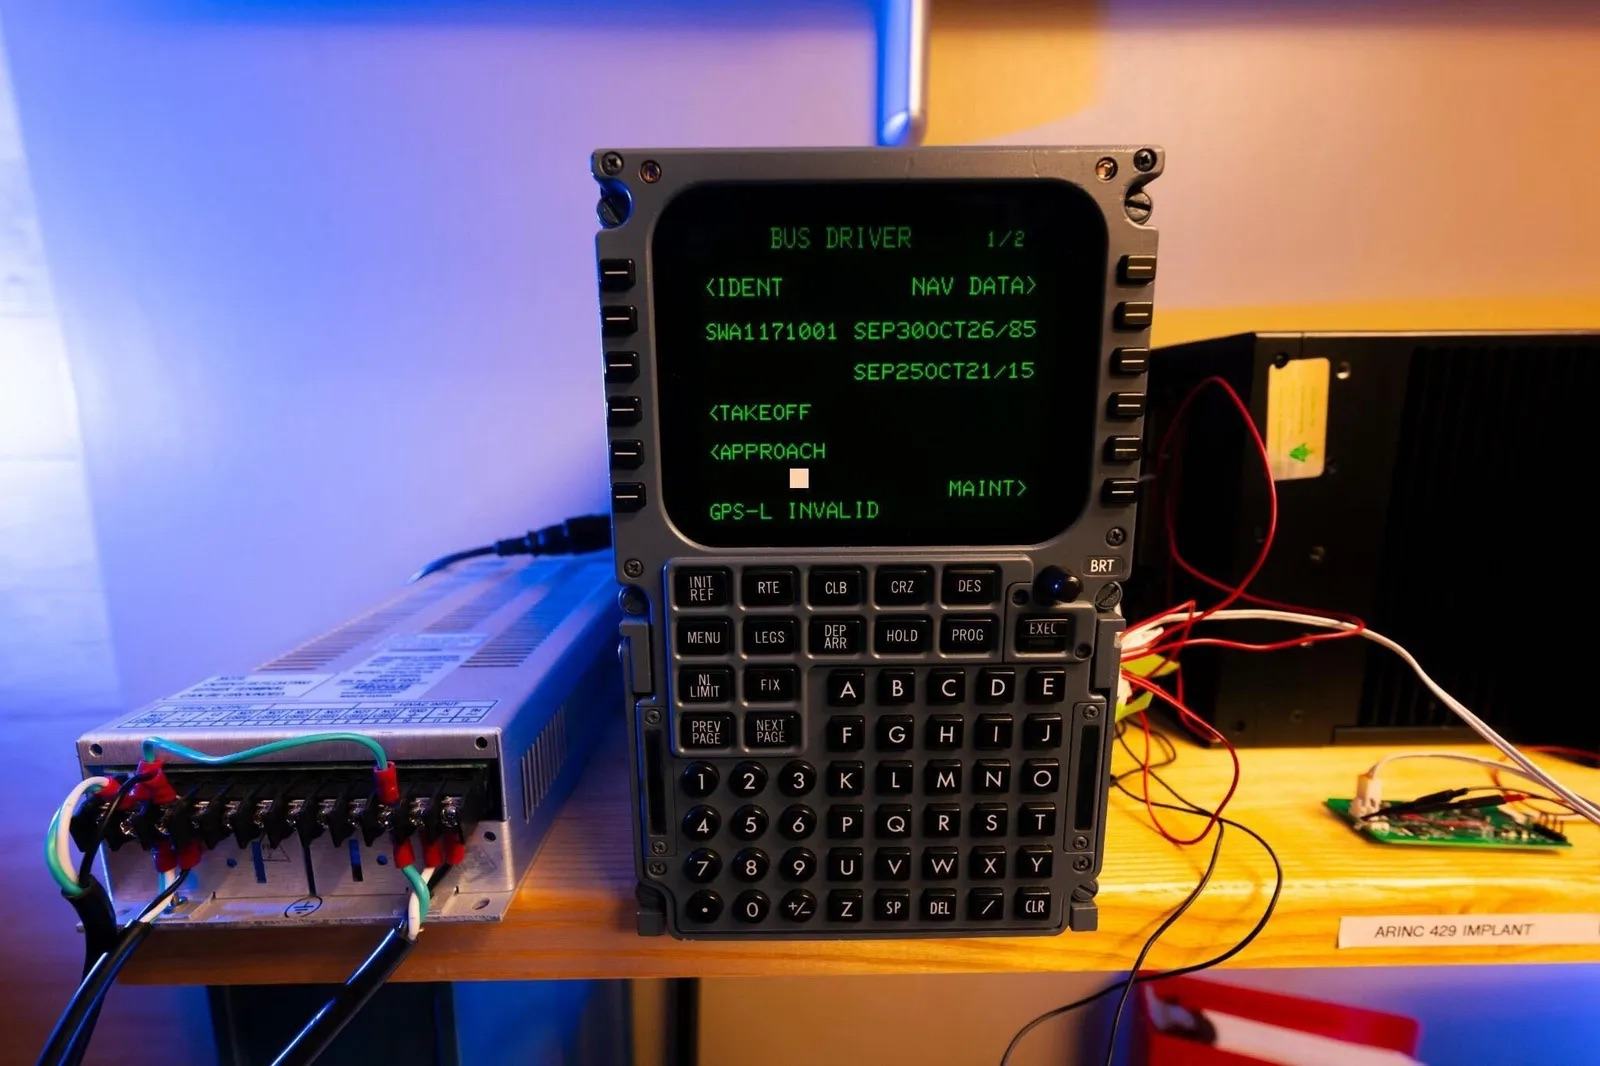
باحثون يختبرون هجوم “Bus Driver” على أجهزة إلكترونيات طيران حقيقي لبوينغ 737. وتظهر واجهة الهجوم قيد التشغيل على شاشة وحدة التحكم والعرض (MCDU). المصدر
أولاً، يستطيع الجهاز المزروع تعديل البيانات المستخدمة لحساب معطيات الإقلاع والهبوط. على سبيل المثال، يمكنها تغيير وزن الطائرة المسجّل من دون وقود، وهو ما يؤدي إلى اختلال حساب السرعات اللازمة لإتمام إقلاع آمن.
يمكن للجهاز أيضًا التلاعب بقيمة درجة الحرارة المفترضة التي يعتمد عليها الطيارون لتحديد قوة الدفع اللازمة للمحرك عند الإقلاع. وإذا غُذي النظام بأرقام خاطئة، فقد تجد الطائرة نفسها في ظروف معينة بقوة دفع غير كافية للإقلاع بأمان — وربما ينتهي بها المطاف بالانزلاق وتجاوز نهاية المدرج. وتنطوي الحسابات الخاطئة أثناء الهبوط على مخاطر جسيمة مماثلة.
يمكن للجهاز المزروع أيضًا تغيير المسار الذي يتبعه الطيار الآلي. وفي الرحلات الطويلة، قد يكون انحراف طفيف بمقدار بضع درجات فقط — وهو دقيق بما يكفي ليمر دون ملاحظة — كافيًا لإخراج الطائرة تمامًا عن مسارها لتستنزف وقودها بالكامل وتسقط في مكان ما فوق المحيط المفتوح.
علاوة على ذلك، يمكن للمهاجم استخدام هذا الجهاز لتوجيه الطائرة نحو المجال الجوي لدولة لا تقع ضمن مسار رحلتها المعتمد. وقد يترتب على مثل هذا الانحراف أيضًا عواقب مميتة؛ فتاريخ الطيران المدني يشهد أكثر من واقعة أُسقطت فيها طائرة ركاب بنيران عسكرية عن طريق الخطأ بعدما ضلت طريقها ودخلت مجالاً جويًا محظورًا.
بطبيعة الحال، تُعد احتمالية مرور انحراف كهذا دون أن يلاحظه الطيارون أو مراقبو الحركة الجوية ضئيلة للغاية، غير أن الكوارث غالبًا ما تقع تحديدًا عندما تتزامن وتتوالى سلسلة من الأخطاء البشرية.
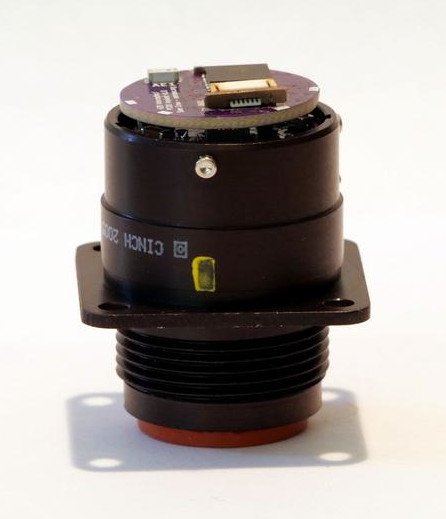 بمجرد تركيبه، يكاد يكون الجهاز المزروع غير مرئية داخل المنفذ، ويصعب جدًا رصده ما لم يكن الشخص على دراية مسبقة بما يبحث عنه تحديدًا. المصدر [/caption]
أخيرًا، لا يقتصر دور الجهاز على تمكين المخترق من تعديل معطيات الرحلة فحسب، بل يتيح له أيضًا إخفاء تلك التعديلات عن أعين الطيارين. على سبيل المثال، يستطيع المهاجم إدخال مسار جديد إلى كمبيوتر الطيران، وفي الوقت ذاته التلاعب بالبيانات المعروضة على شاشة وحدة العرض والتحكم (MCDU)، بحيث يستمر الطيارون في رؤية المسار الأصلي دون أدنى شك.
ومع ذلك، يُشير الباحثون إلى أن طاقم القيادة اليقظ سيلحظ هذا التناقض في أغلب الحالات. حيث تظل البيانات الصحيحة ظاهرة على شاشات العرض الأخرى في قمرة القيادة، كما يتيح الانتقال إلى التوجيه اليدوي للطيارين فصل الطيار الآلي واستعادة السيطرة الكاملة على الطائرة.
إذن، هل يتعين علينا جميعًا التحول إلى ركوب القطارات؟
في الختام، سأحاول طمأنة أولئك الذين يعانون من رهاب الطيران منذ زمن (وكل من جعلهم هذا المقال ينضمون إليهم للتو). يؤكد الباحثون أنفسهم أنهم، رغم كل ما كشفوه، ما زالوا يسافرون على متن طائرات بوينغ 737 بلا تردد. وتفاديًا لإثارة أي مشكلات على أرض الواقع، تعمد الفريق إغفال التحديد الدقيق للمنفذ الذي استخدموه في تجاربهم.
تواصل الباحثون أيضًا مع شركة بوينغ في عام 2020 لإطلاعها على نتائج ما توصلوا إليه. وقد تعاملت بوينغ مع هذه المعلومات بجدية تامة وعملت على معالجة المشكلة.
على وجه التحديد، اقترح الباحثون على شركة بوينغ إما إزالة المنفذ المعرض للاختراق نهائيًا أو إحكام إغلاقه براتنج الإيبوكسي، لاستبعاد أي احتمالية لقيام شخص ما بتوصيل جهاز غير مصرح به ماديًا. وهناك أيضًا خيارات أكثر تعقيدًا، مثل إعادة تصميم تدابير الحماية الكهربائية للناقل الداخلي لمنع أي جهاز دخيل من التغلب على الإشارات الحقيقية وتجاوزها، فضلاً عن تزويد الطائرة بأنظمة قادرة على كشف هذا النوع من الهجمات فور وقوعه.
على المدى الأطول، يوصي الباحثون بأن تعتمد شركة بوينغ، إلى جانب غيرها من مصنّعي الطائرات، نظام المصادقة التشفيرية للرسائل المتبادلة بين مكونات إلكترونيات الطيران.
ما إذا كانت بوينغ قد استجابت لهذه النصيحة بالتحديد أم ابتكرت حلولها الخاصة، فهذا أمر لم يُعلن للجمهور. وحين توجّه صحفيو مجلة “Wired بسؤال للشركة حول هذه المسألة، جاء ردهم غامضًا إلى حد كبير:
“خبراؤنا الفنيون على ثقة تامة بأن طبقات الحماية المعتمدة في الطائرة، بما في ذلك تصميم المنظومة والبيئة التشغيلية، توفر تدابير كافية للحد بشكل كبير من إمكانية تنفيذ أي هجمات واقعية وتطويق مخاطرها.”
إذن، لا داعي على ما يبدو لمقاطعة رحلات بوينغ 737 في الوقت الحالي. ومع ذلك، فأنا أكن احترامًا، كبيرًا، للقطارات، ولن أحاول ثنيك عن السفر عبر السكك الحديدية أو تجربة وسائل تنقل أخرى. وفي الواقع، سبق لي أن كتبت عن قرصنة القطارات في هذه المدونة من قبل، وإن كان الهدف وقتها بناءً وإيجابيًا، لا تخريبيًا.
السيارات، وجزازات العشب، وآلات خلط أوراق اللعب، والدراجات الهوائية، والمراتب الذكية — هذه ليست قائمة شاملة للأجهزة التي نجح المخترقون في العبث بها واختراقها. ما الذي تعرض للاختراق أيضًا؟ اكتشف في مقالاتنا الأخرى:
- شبكات الروبوت على عجلات: الاختراق الجماعي لكاميرات لوحة القيادة
- اختراق السيارات عن طريق البلوتوث
- خمس عمليات اختراق كان هدفها (في الغالب) مجرد المرح
- الثغرات الأمنية في لعبة روبوت تسمح بالتجسس
- اختراق المكانس الروبوتية من شركة Ecovacs
 النصائح