 فاحص الملفات
الملفات غير المألوفة: مصادر غير متوقعة للتهديدات السيبرانية
نستعرض بالتفصيل تنسيقات الملفات التي قد لا يألفها بعض المستخدمين، والتي لا تفحصها الحلول الأمنية دائمًا، مع أنها قد تشكّل تهديدات سيبرانية.
مقالات
نستعرض بالتفصيل تنسيقات الملفات التي قد لا يألفها بعض المستخدمين، والتي لا تفحصها الحلول الأمنية دائمًا، مع أنها قد تشكّل تهديدات سيبرانية.
يعمل المهاجمون على إنشاء ملفات يمكن للأجهزة قراءتها كنوعين مختلفين من المستندات في آن واحد، مستغلين هذه “الدمى المتداخلة” لتهريب البرامج الخبيثة. فكيف يمكن اكتشاف هذه الملفات مزدوجة الوجه وتحييد خطرها؟

المتاجر غير الرسمية على الإنترنت، الاستثمارات في العملات المشفرة التي تعد بعوائد سريعة، الاشتراكات المخفية، ملحقات المستعرض المحملة بالبرامج الضارة… تجاوزت عمليات الاحتيال عبر الإنترنت عمليات التصيد الاحتيالي التقليدية. وإليك كيفية اكتشاف مواقع الويب التي تنشط في هذه المنطقة الرمادية، وما يمكن أن تسببه من أضرار.

أجرى خبراؤنا تحقيقًا عن أي امتدادات الملفات يستخدمها مجرمو الإنترنت أكثر في حملات البريد الإلكتروني الخاصة بهم وفيما يلي تفصيل لأكثر أنواع المرفقات خطورة – وكيفية الحفاظ على أمان أجهزتك من الملفات الضارة.

قبل إطلاق هجوم تصيد احتيالي، يبدأ المهاجمون بإجراء مراسلات تمهيدية مع الضحية.
يقضي مجرمو الإنترنت سنوات في إتقان فن التلاعب لخداع ضحاياهم. وإليك نظرة على آلية عمل الهندسة الاجتماعية في الواقع، والعواطف التي يحولها المحتالون إلى سلاح ضدك، والخطوات التي يجب عليك اتخاذها إذا كنت قد وقعت بالفعل في فخهم.
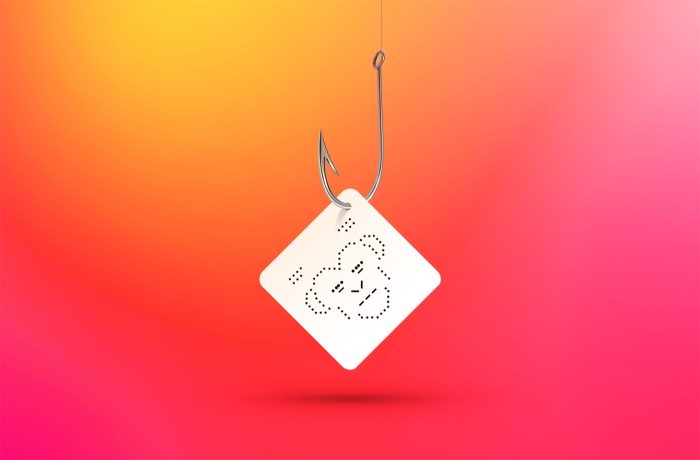
محتالو التصيد الاحتيالي يستغلون فن ASCII لإخفاء رموز الاستجابة السريعة (QR).
لماذا يجب على أصحاب الاشتراكات إعطاء الأولوية للأمن السيبراني الشخصي والعائلي؟
تشهد خدمات وتطبيقات الرعاية الصحية عن بُعد طفرة هائلة في الوقت الحالي، مما جعل الوصول إلى الخدمات الطبية أسهل من أي وقت مضى. لكن، إلى أي مدى تُعد خدمات التطبيب عن بُعد آمنة، وما المخاطر التي قد تنطوي عليها؟
بدأ مجرمو الإنترنت الآن بنشر تطبيقات ويب تم إنشاؤها عبر Bubble، وهي منصة لبناء التطبيقات مدعومة بالذكاء الاصطناعي، بهدف صيد بيانات الاعتماد الخاصة بالشركات.
نغوص في تفاصيل أكثر مخططات التصيد والرسائل المزعجة إثارة للاهتمام وتعقيدًا، التي نجح خبراؤنا في اعتراضها على مدار عام 2025.
تم اعتماد هجوم المستعرض داخل المستعرض، الموصوف نظريًا في عام 2022، في عمليات التصيد الاحتيالي الواقعية. ونحلل طريقة عمله، وكيفية اكتشاف نوافذ المصادقة المزيفة.
يستغل المحتالون هوية علامتكم التجارية لشن هجمات على العملاء والشركاء والموظفين. كيف تكتشف هجوم المستنسخين وتضع حدًا له؟
نتتبع مسار هجوم تصيد احتيالي لنحلل بالتفصيل مصير البيانات المسروقة من المستخدمين.
كيف يمكن للملحقات الضارة أن تنتحل الأشرطة الجانبية للذكاء الاصطناعي في مستعرضي Comet وAtlas، واعتراض استعلامات المستخدمين، والتلاعب باستجابات النموذج.
اكتشفنا موجة جديدة من الهجمات التي تستهدف مستخدمي WhatsApp، حيث يسرق المهاجمون حسابات الضحايا باستخدام صفحات تصويت مزيفة وتقنيات الهندسة الاجتماعية على شبكات التواصل الاجتماعي.
منح الذكاء الاصطناعي المحتالين مجموعة جديدة من الأدوات المتقدمة للخداع؛ بدءًا من توليد مقاطع التزييف العميق، وصولاً إلى إنشاء مواقع ويب للتصيد الاحتيالي أو حملات بريد احتيالي بشكل فوري. لنناقش أحدث توجهات الذكاء الاصطناعي في هجمات التصيد الاحتيالي وعمليات الاحتيال، وكيف يمكننا أن نبقى في مأمن منها.
بات بإمكان تطبيق Kaspersky for Android الآن اكتشاف الروابط الخبيثة في الإخطارات الواردة من أي تطبيق.

نستعرض بالتفصيل أنظمة الشركات التي تدعم مفاتيح المرور، ونبحث عن المواضع التي تفتقر إلى التوافق، والسبب الذي يجعلنا على الأرجح لن نستغني عن كلمات المرور في القريب العاجل
لا داعي للذعر. مرة أخرى، لا داعي للذعر. هل قلنا لا داعي للذعر؟ تهديد شائع مشروح بعبارات بسيطة.
 الاحتيال
 التصيد الاحتيالي
 الهندسة الاجتماعية
 الاشتراكات
 الخصوصية
 علامات التصيد الاحتيالي
 الذكاء الاصطناعي
 Kaspersky for Android