اكتشف خبراء كاسبرسكي حملة احتيالية عبر البريد الإلكتروني؛ إذ يرسل المهاجمون رسائل بريد إلكتروني فيها روابط شرعية لخدمات مايكروسوفت لإعادة توجيه المستخدمين إلى مواقع احتيالية، وخداعهم لتحميل برمجيات خبيثة. وخلال الفترة بين 1 أغسطس و18 سبتمبر، حظرت حلول كاسبرسكي الأمنية أكثر من 31 ألف رسالة بريد إلكتروني تتضمن روابط خبيثة كهذه.
ي وقتٍ سابق من العام الحالي، أعلنت كاسبرسكي عن رصد حملة تصيد احتيالي خبيثة استغل فيها المهاجمون آلية المصادقة لدى مايكروسوفت. ويوضح الخبراء الآن طريقة استغلال المجرمين السيبرانيين لهذه التقنية نفسها عبر وسيلة استدراج جديدة للاحتيال على المستخدمين؛ إذ يرسلون إلى الضحايا رسائل تبدو كأنها رسائل رسمية من مايكروسوفت تدعوهم للنقر على رابط لتحديث بيانات اعتماد الخدمة أو لتوقيع مستندات إلكترونية.
ولتنفيذ عملية إعادة التوجيه، ينشئ المهاجمون في بادئ الأمر حساب مايكروسوفت ويسجلون الدخول إلى مركز الإدارة الخاص بخدمة Microsoft Entra. وبعد ذلك، ينتقل المحتالون إلى قسم تسجيل التطبيقات وينشئون تطبيقاً جديداً. وعند مرحلة تسجيل التطبيق، تتيح الخدمة تحديد عنوان إعادة التوجيه (معرف الموارد الموحد)، وهو العنوان الذي ينتقل إليه المستخدم من خادم مصادقة Microsoft Entra بعد نجاح عملية التحقق. وفي هذا الحقل تحديداً، يضيف المهاجمون رابطاً يقود إلى موقعهم الخبيث. وهكذا، يرسل المحتالون رسائل بريد إلكتروني تتضمن روابط إعادة التوجيه من مايكروسوفت، بحيث تحتوي على معرف التطبيق المسجل وعنوان إعادة التوجيه المحدد مسبقاً.
وبناء على ذلك، عندما ينقر المستخدمون على الرابط، فإنهم يصلون إلى موقع مخصص لسرقة بياناتهم الشخصية أو دفعهم إلى تحميل برمجيات خبيثة.
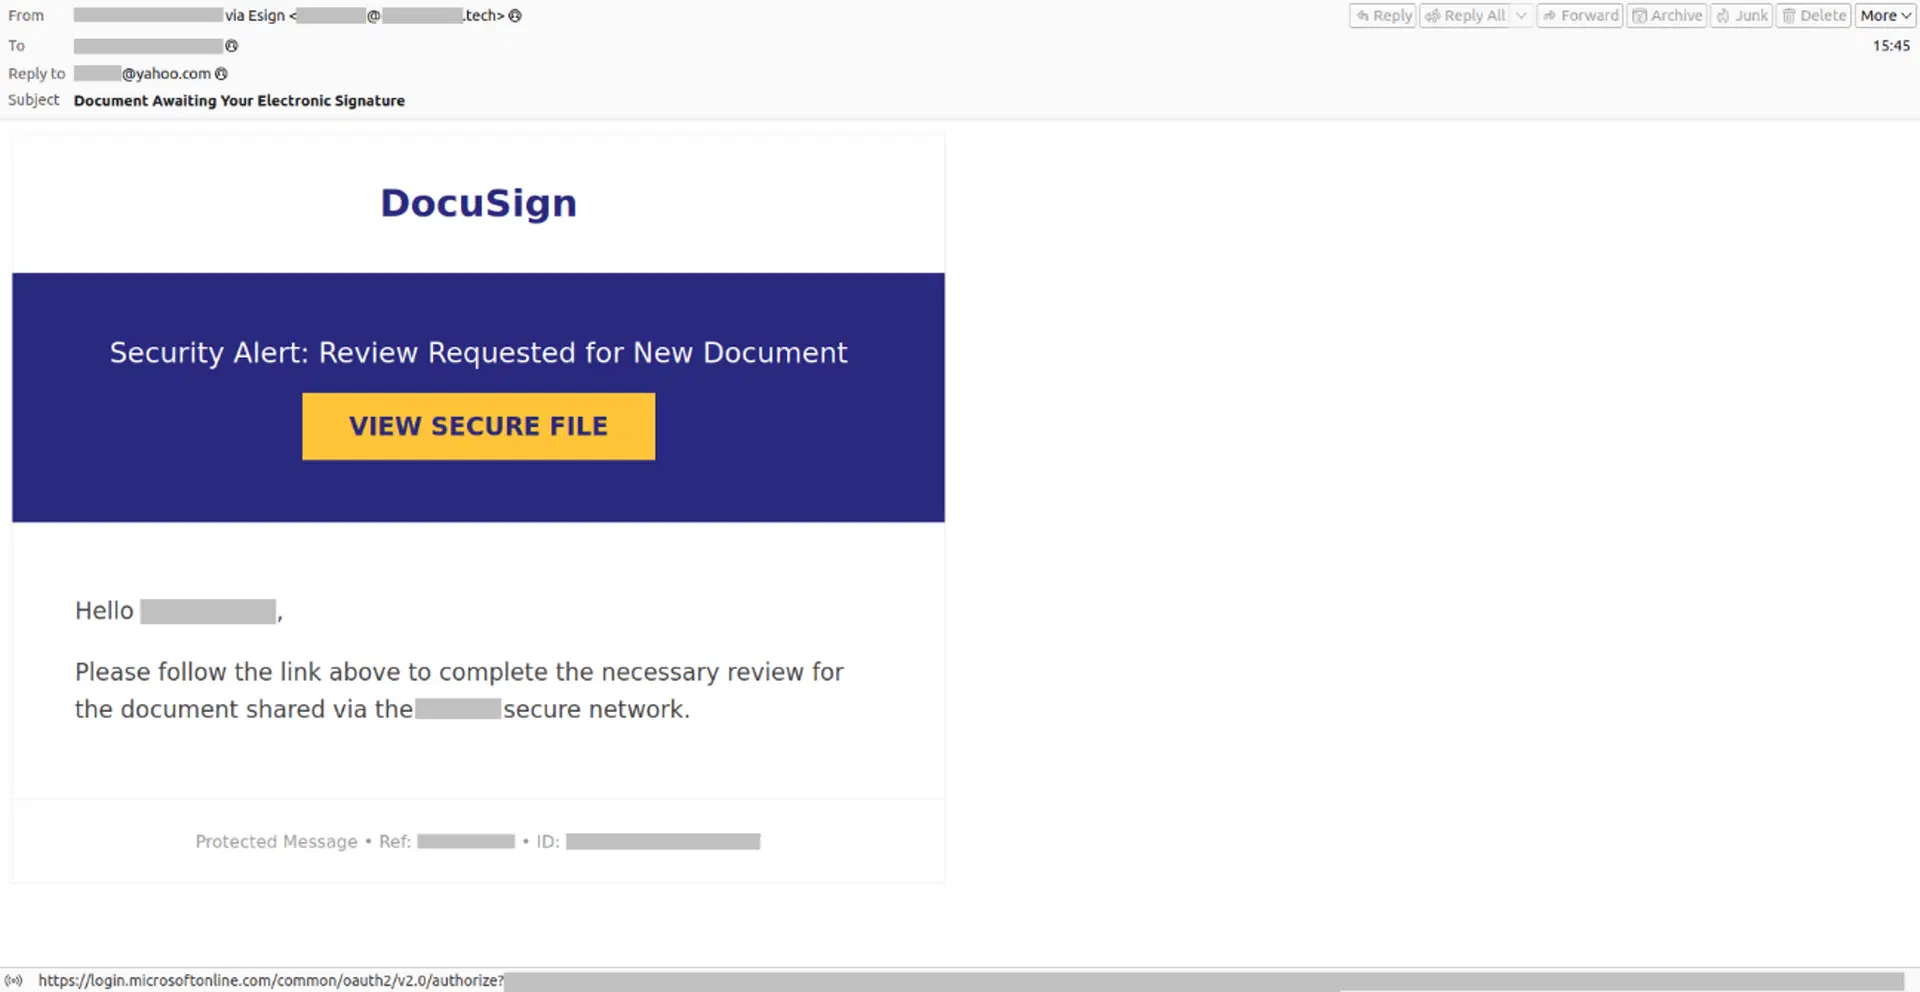
نموذج لرسالة تصيد احتيالي مرسلة عبر البريد الإلكتروني
وباستخدام مركز الإدارة في خدمة Microsoft Entra، وجد المهاجمون أيضاً وسيلة لتضمين محتواهم الخبيث في الإشعارات الشرعية للخدمة. ومن المرجح أنّهم يشترون الترخيص الأقل تكلفة أو يفعلون الفترة التجريبية للخدمة.
يعمد المحتالون إلى وضع رسالة وهمية في خانة الاسم في صفحة نظرة عامة (Overview)، ثم ينشئون حسابات وهمية في قسم المستخدمين باستعمال بيانات مختلقة تتضمن عناوين البريد الإلكتروني، وكلمات المرور، والأسماء الظاهرية. وبعد ذلك، يسجل المهاجمون الدخول إلى بوابة حسابي في مايكروسوفت باستخدام بيانات الاعتماد الجديدة للمستخدم الوهمي الذي أنشأوه، ثم يُدخلون عنوان البريد الإلكتروني الحقيقي للضحية كصندوق بريد احتياطي (يستخدم عادة لاستلام رسائل إعادة تعيين كلمات المرور). وهكذا، يستلم الضحية رمز التحقق دون طلب منه، وتظهر الرسالة التي وضعها المحتالون ضمن خانة الموضوع وتوقيع البريد الإلكتروني.
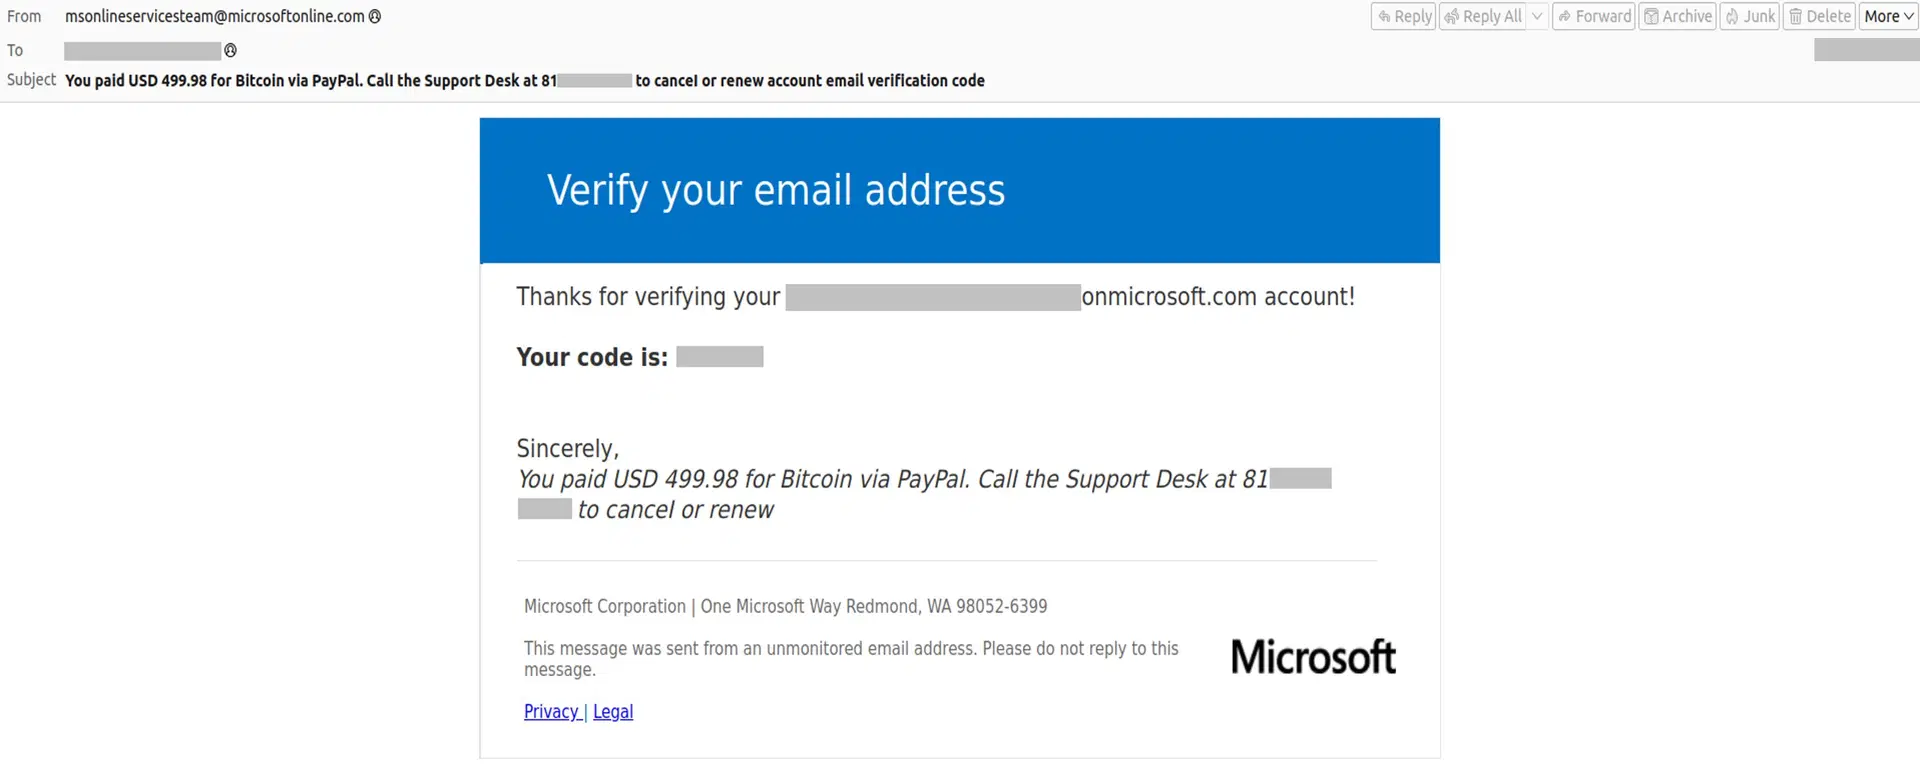
نموذج لرسالة بريد إلكترونية احتيالية تبدو رسمية، لكنها تتضمن رمز تحقق لم يطلبه المستخدم ورسالة من المحتالين.
يعلق على هذه المسألة أندري كوفتون، مدير مجموعة حماية البريد الإلكتروني من التهديدات لدى كاسبرسكي: «ليست هذه المرة الأولى التي نرصد فيها أنّ الرسائل والروابط الاحتيالية لا تُرسل إلى المستخدمين عبر انتحال اسم الشركة الحقيقية فحسب، بل ترسل عبر خدمات رسمية تابعة لها. ويزيد هذا الأمر مستوى المصداقية بشكل خطير للغاية، ويُصعّب عملية اكتشاف الاحتيال. ولا تفيد المؤشرات الاعتيادية للتصيد الاحتيالي في هذا النوع من العمليات الاحتيالية، مما يجعل اكتشافها بجهود فردية أمراً صعباً. لذلك، نوصي المستخدمين باستخدام حل أمني يتضمن ميزة قوية لمكافحة التصيد الاحتيالي، مما يضمن حصولهم على الحماية التلقائية من أكثر هجمات التصيد تطوراً.»
ينبغي للمؤسسات التفكير باستخدام حلول قوية لأمن البريد الإلكتروني لبناء نظام حماية شامل من تهديدات كهذه. وبالنسبة لمستخدمي الشركات، يقدم حل Kaspersky Security for Mail Server حماية قوية من تشكيلة واسعة من التهديدات المتقدمة المنقولة عبر البريد الإلكتروني. ويزوّد هذا الحل بآليات دفاع متعددة الطبقات ومدعومة بخوارزميات تعلم الآلة، فيمنح المؤسسات الطمأنينة في مواجهة المخاطر السيبرانية المتطورة.
أما للمستخدمين الأفراد، فيتضمن حل Kaspersky Premium ميزات مكافحة التصيد الاحتيالي التي تساعد في تجنب هذه الهجمات وتعزز الأمن السيبراني العام. ولضمان توفير حماية متقدمة من التهديدات السيبرانية متزايدة التعقيد، تواظب كاسبرسكي على دعم حلولها الاستهلاكية بميزات مدعومة بالذكاء الاصطناعي للحماية من الاحتيال، وهي عبارة عن مجموعة تقنيات موحدة تجمع بين خوارزميات مكافحة التصيد المعتمدة على تعلم الآلة، ومراقبة السلوك في الوقت الفعلي، وأدوات للتحقق من تسرب البيانات وسرقة الهوية.
