تقنيات الذكاء الاصطناعي لأتمتة مراكز العمليات الأمنية
في أوائل العقد الأول من القرن الحادي والعشرين، بدأنا تطبيق خوارزميات تعلّم الآلة لاكتشاف البرمجيات الضارة. ومنذ ذلك الحين، طور المهاجمون أساليبهم؛ إذ باتت الهجمات الموجهة اليوم تتسم بقدر عالٍ من التخفي، ولا سيما من خلال الحد إلى أدنى مستوى من استخدام البرمجيات الضارة التي يمكن لبرامج مكافحة الفيروسات رصدها. وعوضًا عن ذلك، يعتمد العديد من المهاجمين على الهندسة الاجتماعية للوصول الأولي، ثم استغلال الأخطاء في إعدادات الأنظمة والبرمجيات المشروعة للتحرك الجانبي وضمان البقاء داخل البنية التحتية المخترقة.
يتطلب اكتشاف مثل هذه الهجمات جمع وتحليل كم هائل من البيانات المتعلقة بسلوك الأجهزة والتطبيقات والمستخدمين داخل شبكة الشركة. ومع كل رصدٍ لنشاط مشبوه، يتعين التحقق من الحادث لتأكيد وقوع هجوم أو تصنيف النشاط على أنه إجراء مشروع. ومع تزايد أعداد الأصول في أي مؤسسة، يزداد حجم بيانات القياس عن بُعد التي يتم جمعها، مما يُضاعف العبء الواقع على كاهل المحللين العاملين في مراكز العمليات الأمنية وخدمات الاكتشاف والاستجابة المدارة (MDR).
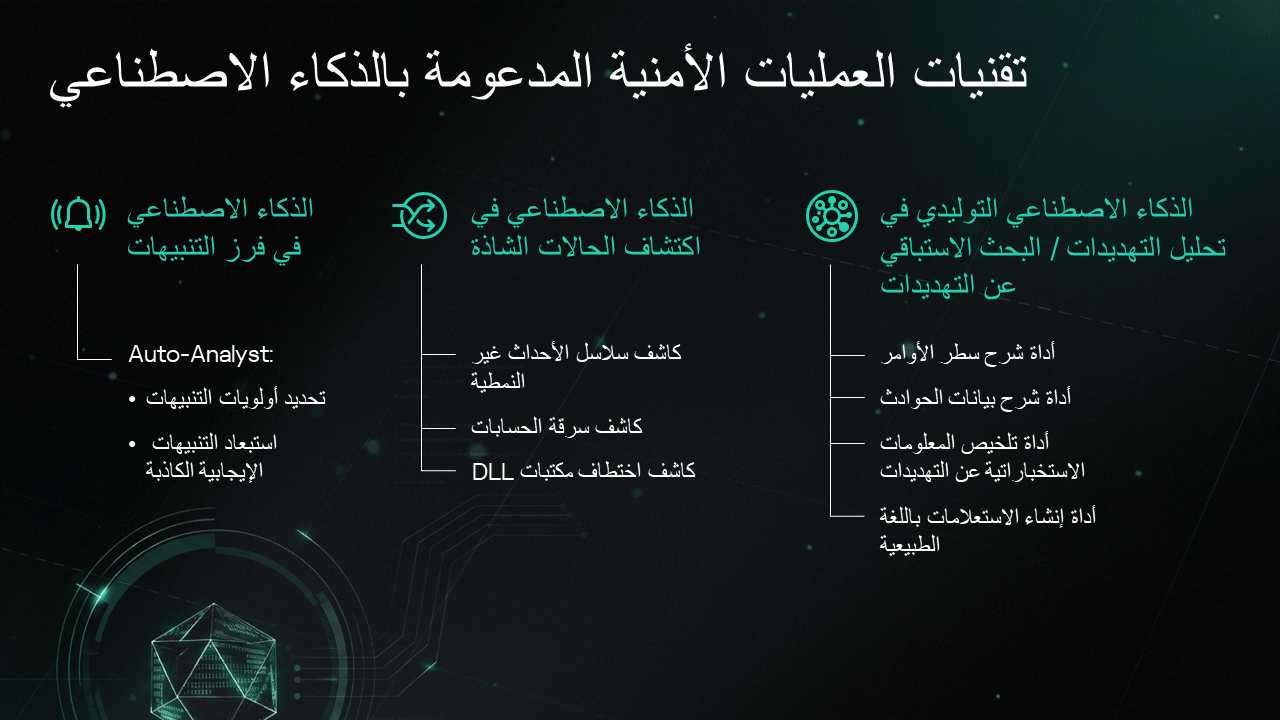
تتيح الأتمتة القائمة على تقنيات الذكاء الاصطناعي تبسيط هذه المهام بشكل ملحوظ في عدة مجالات:
- الفرز الأولي: تحديد أولويات التنبيهات المتعلقة بالأحداث المشبوهة في بيانات القياس عن بُعد لأنظمة MDR/XDR/SIEM، وتصفية الإيجابيات الكاذبة.
- اكتشاف السلوكيات الشاذة: تحديد مؤشرات سرقة الحسابات، واختراق الأجهزة المضيفة، وهجمات قرصنة مكتبات الربط الديناميكي، وغيرها من الأنشطة الضارة.
- عرض البيانات: تلخيص أسطر الأوامر وتحليلها، وإيجاز الحوادث الأمنية وتقارير معلومات التهديدات.
- صيد التهديدات باللغة الطبيعية: تحويل فرضيات المحللين إلى استعلامات SQL.
نستعرض فيما يلي كيفية تطبيق تقنيات الذكاء الاصطناعي هذه عمليًا في منتجاتنا وخدماتنا.
التحليل الآلي للتنبيهات وتحديد أولوياتها
تُولّد البنى التحتية لعملاء خدمة الاكتشاف والاستجابة المدارة (MDR) لدينا مليارات الأحداث الأمنية يوميًا. ويرصد نظام جمع البيانات الأحداث المشبوهة استنادًا إلى قواعد اكتشاف مخصصة، ثم يُبلّغ المحللين بهذا النشاط الذي يُحتمل أن يكون ضارًا في هيئة تنبيهات: تصل إلى عدة مئات من آلاف الرسائل سنويًا. ومع ذلك، لا يرتبط سوى نحو عُشر هذه التنبيهات بحوادث أمنية حقيقية.
وهكذا، يواجه المحللون مهمة تصفية "الإنذارات الخاطئة" التي تشكل غالبية التنبيهات. ولتحقيق ذلك، طورنا نظام ذكاء اصطناعي يُدعى "Auto-Analyst"؛ وهو نظام يعتمد على التعلم الآلي الخاضع للإشراف، ويتدرب على تنبيهات مميزة بأحكام وقرارات محللي مراكز العمليات الأمنية (SOC). ويتمثل الهدف من هذا النظام في التعرف بثقة وموثوقية عالية على الإيجابيات الكاذبة الناتجة عن أنشطة الشبكة المشروعة.
يعتمد التعلّم الآلي هنا على مكتبة "CatBoost"؛ وهي مكتبة شائعة لتعزيز التدرج. ويتولى نظام Auto-Analyst المُدرَّب تصفية التنبيهات، ولا يُحيل إلى المراجعة البشرية سوى تلك التي تتجاوز احتمالية كونها حادثة حقيقية حدًا معينًا — وتُحدَّد هذه الاحتمالية وفقًا لمعدل الخطأ المقبول. ويؤدي ذلك إلى معالجة الذكاء الاصطناعي لنحو 30% من التنبيهات بمفرده، مما يتيح لفريق مركز العمليات الأمنية (SOC) التفرغ للمهام الأكثر تعقيدًا. أما التنبيهات التي تصل بالفعل إلى المحللين، فتكون قد رُتِّبت أولوياتها مسبقًا، مما يمكّنهم من التركيز على أكثرها خطورة أولاً.
يمكن الاطلاع على مزيد من التفاصيل عن الجوانب العملية الدقيقة لعمل نظام Auto-Analyst (مثل ضبط بيانات التدريب، والمراجعة الانتقائية للنتائج، وغيرها) في مقال منفصل أعدّه خبراؤنا.
اكتشاف الأنماط الشاذة في نظام إدارة معلومات الأمان والأحداث (SIEM)
يكمن جوهر هذا النهج في استخدام بيانات القياس عن بُعد التي يتم جمعها أثناء العمل "السليم" للنظام لتدريب نموذج ذكاء اصطناعي يتولى لاحقًا إطلاق تنبيهات عند حدوث أي انحراف عن السلوك الطبيعي.
يواجه استخدام مثل هذه الخوارزميات في الأنظمة الموزعة الضخمة تعقيدات ناجمة عن العدد الهائل من المعلمات التي يتعين أخذها في الحسبان عند بناء النموذج. علاوة على ذلك، يمكن لهذه النماذج أن تُفرز أعدادًا كبيرة من الإيجابيات الكاذبة، ففي مؤسسة تضم آلاف المستخدمين، تبين أن حالات عديدة من السلوك غير النمطي هي في واقع الأمر أنشطة مشروعة تمامًا.
ومع ذلك، يمكن تطبيق هذا النهج بنجاح كبير على أصول وعمليات منفصلة تتيح بناء نموذج دقيق بما يكفي لسلوكها الطبيعي أثناء التشغيل.
سلاسل الأحداث غير الطبيعية
في هذه الحالة، تُستخدم البيانات المتعلقة بالتسلسلات النمطية لتفعيل قواعد الارتباط في نظام SIEM لبناء نموذج للسلوك الطبيعي. وعادةً ما يكون التفعيل المتكرر للتسلسل ذاته مجرد إيجابيات كاذبة (مثل تشغيل البرامج النصية الإدارية المؤتمتة)، لذا يمكن استخدامه كمؤشر على النشاط المعتاد داخل البنية التحتية.
من خلال إنشاء ملف تعريفي لسلوك الجهاز المضيف المعتاد كمجموعة من احتمالات تفعيل قواعد معينة، يستطيع نظام الذكاء الاصطناعي لدينا تقييم مدى نمطية أو شذوذ كل سلسلة أحداث جديدة بالنسبة للبنية التحتية المعنية. ويؤدي اكتشاف أي سلسلة غير نمطية إلى رفع النظام لأولوية التنبيه، مما يلفت انتباه خبراء الأمن لإجراء تحليل أكثر تفصيلاً.
سرقة الحساب
تتيح تقنية أخرى لكشف الشذوذ رصد الأنشطة غير المصرح بها المحتملة لحسابات المستخدمين. وهنا، يستخدم نظام التعلم الآلي أزواجًا من الكيانات مثل "الحساب-عنوان IP"، و"الحساب-الجهاز المضيف"، و"الحساب-الدولة"، وما إلى ذلك، لإنشاء ملفات تعريفية لسلوك الحساب المعتاد.
عادةً ما يُخلّ المهاجم الذي يستخدم حسابًا مسروقًا بنمط النشاط المعتاد. حيث يسجل الدخول إلى النظام من عناوين غير مألوفة، ثم يبحث عن سبل للتحرك جانبيًا أو تصعيد الصلاحيات، متجهًا إلى عُقد برمجية وأجهزة في البنية التحتية لم يسبق للمستخدم الشرعي للحساب زيارتها. ويرصد نظام الذكاء الاصطناعي مثل هذه الأنماط الشاذة ويجمع السياق اللازم ضمن تنبيه أمني، مما يتيح للمحللين الاستجابة السريعة لمثل هذه الحوادث.
قرصنة مكتبات الربط الديناميكي (DLL)
تعد قرصنة مكتبات الربط الديناميكي (DLL) أسلوب هجوم في أنظمة تشغيل Windows يعمد فيه المهاجمون إلى استبدال مكتبة تستدعيها عملية مشروعة بأخرى ضارة. ولا يُعد اكتشاف مثل هذه الهجمات بالحلول الأمنية التقليدية أمرًا سهلًا، نظرًا لأن المكتبة الضارة تُنفّذ داخل مساحة العناوين الموثوقة لعملية مشروعة، مما يجعل هذا النشاط يبدو لأداة الحماية وكأنه عملية موثوقة تمامًا. لذا، ليس من المستغرب أن تشهد أعداد الهجمات التي تستغل أسلوب قرصنة DLL ارتفاعًا كبيرًا في السنوات الأخيرة.
لبناء نموذج ذكاء اصطناعي يميز بين عمليات تحميل المكتبات الضارة والمشروعة، حدد خبراؤنا عددًا من السمات التي تظهر في الحالات المشبوهة: مثل المسار الخاطئ لموقع المكتبة، والمسار الخاطئ للملف التنفيذي، وإعادة تسمية الملف القابل للتنفيذ، والتغيرات في حجم المكتبة وبنيتها، وغياب التوقيع الرقمي، وغيرها. وبالنسبة لعينة التدريب، استخدمنا بيانات تحميل مكتبات DLL المُقدمة من أنظمة المعالجة الآلية الداخلية لدينا، بالإضافة إلى بيانات القياس عن بُعد مجهولة الهوية الواردة من شبكة KSN.
يمكن الاطلاع على مزيد من التفاصيل حول عملية تدريب هذا النموذج في تقرير منفصل. وحتى في مرحلتها التجريبية، نجحت هذه التقنية بالفعل في منع عدة هجمات داخل أنظمة عملائنا.
مساعدو الذكاء الاصطناعي المعتمدون على النماذج التوليدية
تتعلق جميع الأمثلة السابقة باستخدام الذكاء الاصطناعي كمُصنِف: عند تزويد النموذج بعنصر معلومات جديد، يُخرجه على أنه ينتمي إلى فئة معينة ("إنه كلب"). وعادةً ما تُدرَّب أنظمة التعلم الآلي هذه على عينة بيانات محدودة ترتبط ارتباطًا مباشرًا بالمهمة المطلوبة.
يعمل الذكاء الاصطناعي التوليدي "بصورة عكسية"، إذ يتلقى النظام استعلامًا يحدد نوع النتيجة المرجوة (مثل: "ارسم لي كلبًا")، ثم يُنتج كائنات معلوماتية جديدة من النوع المطلوب. ولتحقيق ذلك، يوظف النظام "معرفة" واسعة في المجال المعني، اكتسبها نتيجة التدريب المسبق لنموذج لغوي كبير (LLM) على مصفوفات ضخمة من البيانات العامة.
يُتيح ذلك تطبيق الأنظمة المعتمدة على النماذج اللغوية الكبيرة في مجموعة واسعة من المهام، بما في ذلك التعامل مع البيانات غير المهيكلة. وتتميّز النماذج اللغوية الكبيرة المعاصرة ببراعة فائقة في معالجة النصوص — مثل الترجمة، والتفسير والتحليل، والتلخيص (أي صياغة نسخة موجزة من النص الأصلي مع الحفاظ على أفكاره الجوهرية).
ولمعالجة مهام معالجة النصوص المماثلة في منتجاتنا وخدماتنا الأمنية، طورنا تقنية المساعد الذكي الخاصة بنا. وتتولى هذه التكنولوجيا تجهيز البيانات اللازمة للاستعلامات الموجهة إلى النماذج اللغوية الكبيرة، وصياغة الاستعلامات وإرسالها، ثم معالجة النتائج وتمريرها إلى المحللين، مع ضمان أمان عملية الاتصال بالكامل.
يمكن لمساعد الذكاء الاصطناعي العمل مع أي نموذج لغوي كبير يختاره العميل، وفقًا لمهامه ومتطلباته. على سبيل المثال، تتسم النماذج السحابية عادةً بقدرات أعلى مقارنةً بتلك المنشورة محليًا، إلا أن استخدام النماذج المنشورة محليًا يجنّب نقل البيانات السرية إلى خدمات تابعة لأطراف خارجية.
تفسير أسطر الأوامر
يُمثّل سطر الأوامر المُموَّه نمطًا شائعًا من الأحداث المشبوهة التي تتطلب فحصًا دقيقًا من جانب المحلل. ويعمد المهاجمون إلى استخدام مثل هذه الأسطر لتمرير تعليماتهم مباشرةً إلى نظام تشغيل الجهاز المضيف المستهدف مع تفادي اكتشافهم. وللتمويه على الأوامر الضارة، يلجأ المهاجمون إلى الترميز والتلاعب بالصيغ البرمجية والعديد من أساليب التعتيم الأخرى، مما يجعل من الصعب تحديد النوايا الحقيقية لمُنشئ الأمر.
يزيل مساعد الذكاء الاصطناعي لدينا أولاً التمويه الثابت عن السطر المشبوه. بعد ذلك، يُرسل سلسلة من الاستعلامات إلى النموذج اللغوي الكبير (LLM) لشرح جميع معلمات سطر الأوامر. وأخيرًا، يقدّم المساعد للمحلل ملخصًا يوضح: وظيفة هذا السطر ومدى خطورته.
تلخيص بيانات الحادث
لأتمتة الاستجابة للحوادث، تعتمد مراكز العمليات الأمنية (SOC) اليوم على وظائف منصة الاستجابة للحوادث (IRP). ويجمع هذا البرنامج كل البيانات المتعلقة بالحادث في بطاقة واحدة، بما في ذلك الأحداث الأمنية والأدلة الرقمية المرتبطة به.
مع ذلك، قد تكون هذه المجموعة من البيانات ضخمة للغاية، كما يستغرق التحليل اليدوي لكافة تفاصيل الحادث وقتًا طويلاً. فضلاً عن ذلك، تبرز مواقف يحتاج فيها المحللون إلى استرجاع حوادث سابقة، مما يقتضي إعادة تجميع أجزاء تلك الألغاز القديمة من جديد.
يُبسّط مساعد الذكاء الاصطناعي التوليدي هذا العمل بصورة ملحوظة. ويجمع كل بيانات القياس عن بُعد المرتبطة بالحادث، ويستخدم النماذج اللغوية الكبيرة (LLM) لإنشاء شرح موجز لما جرى في الواقعة، بما يشمل ناقل الهجوم الأولي وتحركات المهاجم على امتداد الحادث، إلى جانب توصيات بشأن كيفية الاستجابة.
تلخيص معلومات التهديد (TI)
عند التحقيق في حادث، غالبًا ما يرجع المحللون إلى مصادر معلومات إضافية حول التهديد المعني. وتُمثل "بوابة معلومات التهديدات" (TIP) الخاصة بنا أحد هذه المصادر. وهي تضم أكثر من خمسة بيتابايت من بيانات معلومات التهديد (TI) التي جمعتها Kaspersky على مدار أكثر من ربع قرن من العمل في مجال كشف التهديدات: تشمل قيم تجزئة الملفات الضارة، والخصائص الإحصائية والسلوكية، وعناوين IP وروابط المواقع الإلكترونية الخاصة بمراكز القيادة والتحكم، والتكتيكات والتقنيات والإجراءات المرتبطة بمجموعات القرصنة، وغيرها.
يبدو السيناريو النمطي للعمل مع البوابة على النحو التالي: يرفع المحلل عينة مشبوهة عُثر عليها أثناء التحقيق في الحادث، ويقوم بتشغيلها داخل بيئة الفحص المعزولة الخاصة بالبوابة. ونتيجةً لذلك، يحصل على تحليلات تفصيلية تشمل: أحكام التصنيف وقيم التجزئة للبرمجيات الضارة المكتشفة، وعناوين النطاقات التي تواصلت معها، والملفات التي جرى تنزيلها من الإنترنت، وما إلى ذلك.
يمكن استخدام كل هذه البيانات كمعلمات للبحث عن معلومات تهديدات إضافية من المصادر المفتوحة. على سبيل المثال، يمكن للبوابة عرض تقارير حول إحدى مجموعات التهديدات المتقدمة المستمرة (APT) التي تستخدم عناوين مراكز القيادة والتحكم (C2) ذاتها التي جرى اكتشافها عند تفجير العينة داخل بيئة العزل الآمنة. ويمنح ذلك المحلل مؤشرات اختراق إضافية لفحصها والتحقق منها داخل بنيته التحتية.
مع ذلك، قد تستغرق دراسة تقارير معلومات التهديدات المتباينة وقتاً طويلاً، لا سيما إذا كانت مكتوبة بلغات وتنسيقات مختلفة. وهنا يُنشئ مساعد الذكاء الاصطناعي لدينا ملخصًا مُهيكلاً لتقارير معلومات التهديدات، يوضح كيفية ارتباط مؤشر معين بمجموعة محددة، ومكان وزمان نشاطها، والتقنيات التي تستخدمها، إلى غير ذلك. وبالمثل، يستطيع مساعد الذكاء الاصطناعي إنشاء وصف مُهيكل لمجموعة تهديدات متقدمة مستمرة معينة بالاستناد إلى بيانات المصادر المفتوحة.
صيد التهديد باللغة الطبيعية
عندما يرغب محلل في الحصول على بيانات إضافية عن الحادث القائم أو في الاكتشاف الاستباقي لتهديد ما استنادًا إلى مؤشرات واردة حديثًا، يتعين عليه صياغة استعلام موجه إلى مستودع للسجلات أو إلى قاعدة بيانات أنظمة SIEM أو EDR أو XDR التي تُجمَع فيها الأحداث الأمنية. ومع ذلك، فإن تحويل فرضية المحلل إلى استعلامات SQL ذات بناء نحوي دقيق ومعلمات صحيحة قد يستغرق وقتًا طويلاً، مما يُبطئ وتيرة عمليتي التحقيق والاستجابة.
يتيح مساعد الذكاء الاصطناعي لدينا للمحللين صياغة استعلامات قواعد البيانات باللغة الطبيعية، أي بصورة تطابق مستوى الفرضية التحليلية تمامًا. على سبيل المثال، يمكن للمحلل أن يقول: "أظهر جميع الأحداث التي وقعت بالأمس على الأجهزة المضيفة كذا وكذا، وتضمنت ملفًا قابلاً للتنفيذ بهذا الاسم". وفور تلقي هذا الطلب، يوظف مساعد الذكاء الاصطناعي النموذج اللغوي الكبير (LLM) لاختيار الحقول اللازمة من نموذج البيانات، ثم يُنشئ استعلام SQL موجهًا إلى قاعدة البيانات. وقبل التنفيذ الفعلي، يمكن للمحللين مراجعة الاستعلام الذي ولّده الذكاء الاصطناعي، والتحقق من صحة منطقه البرمجي، وتعديل المعلمات أو الصياغة النحوية حسب رغبتهم.


