Kaspersky for SOC
بدءًا من التأسيس وحتى الوصول إلى النضج الكامل، تضمن Kaspersky أن يعمل مركز عمليات الأمن (SOC) الخاص بكم بتناغم تام.
حلول مصممة خصيصًا تناسب كل رحلة لمركز عمليات الأمن (SOC)
على غرار قائد أوركسترا، يجمع مركز عمليات الأمن (SOC) المُدار جيدًا بين الأفراد والعمليات والتقنيات في تناغم تام. وسواء كنت تبدأ مركز عمليات الأمن الخاص بك أو تسعى للوصول به إلى مرحلة النضج، توفر Kaspersky حلولًا مصممة خصيصًا لمساعدتك على البقاء متقدمًا بخطوة على التهديدات.


أينما كان موقع مركز عمليات الأمن (SOC) الخاص بك اليوم، تقدم Kaspersky الحلول اللازمة لجعله أقوى.
رؤى الخبراء للارتقاء بمركز عمليات الأمن (SOC) الخاص بك
احصل على رؤى الخبراء، وتحليلات للتهديدات الواقعية، وأفضل الممارسات المجربة لتعزيز عمليات الاكتشاف والاستجابة وعمليات الأمان ككل.
تقارير التهديدات
حلول مجربة للارتقاء بمركز عمليات الأمن الخاص بك
من بناء مركز عمليات الأمن (SOC) الخاص بك إلى تحسينه، تقدم Kaspersky خبرة واقعية وحلولاً مجربة تحظى بثقة بفرق مراكز عمليات الأمن في كل أنحاء العالم، ومصممة للحفاظ على مزامنة عملياتك الأمنية.
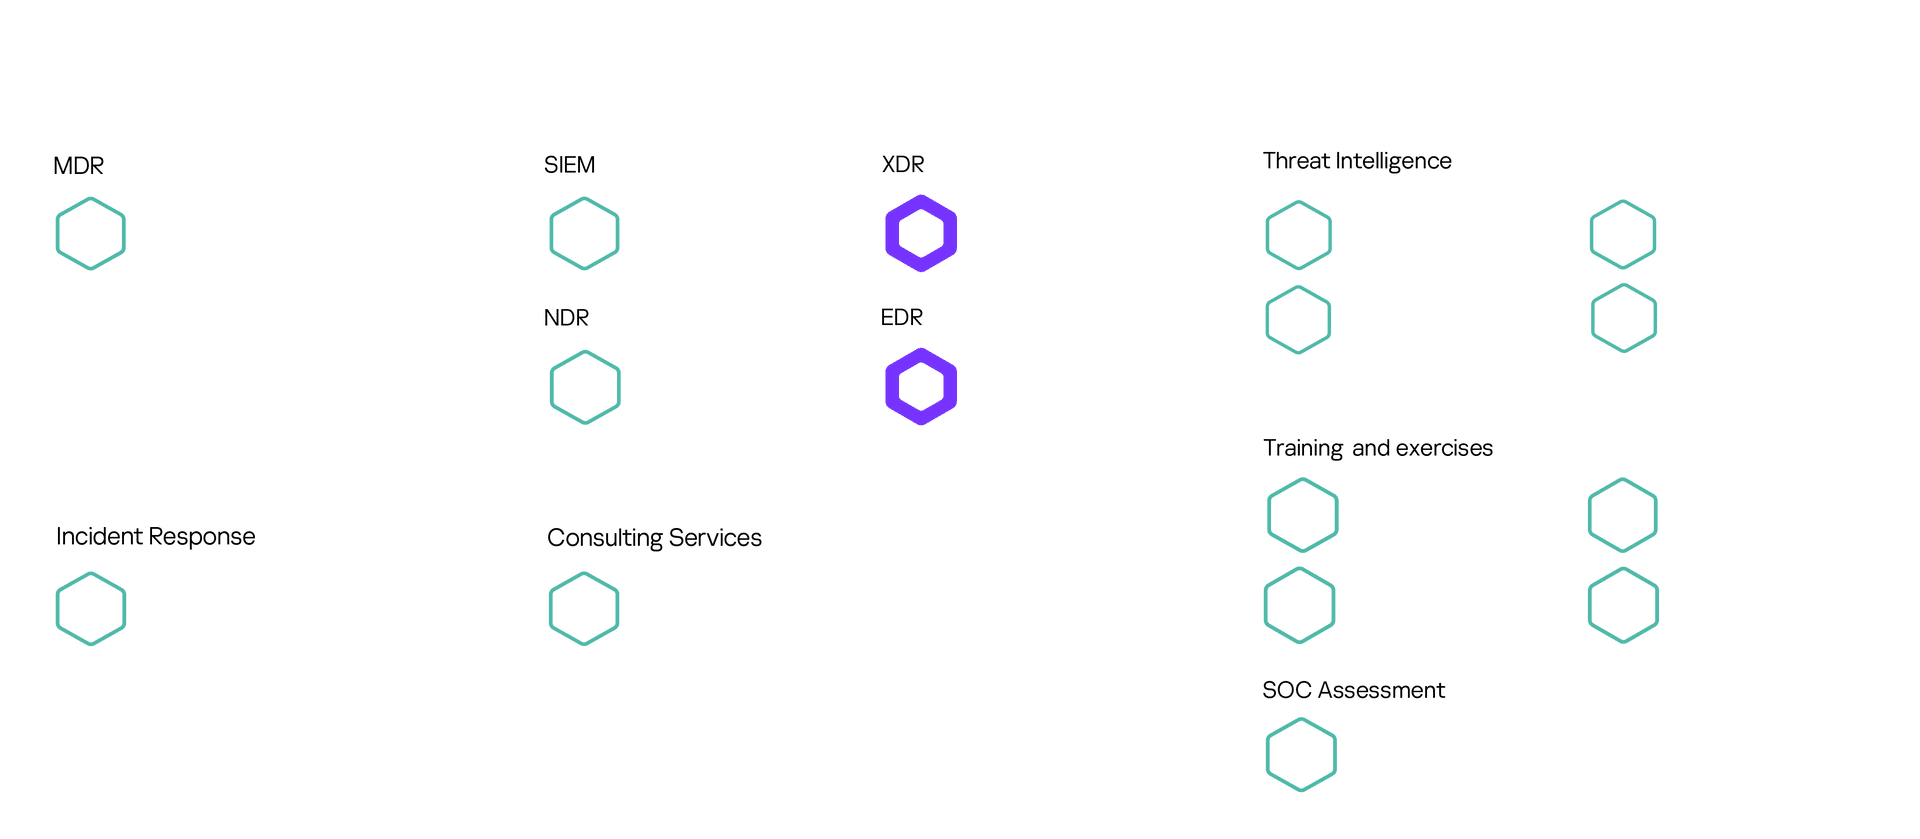


اكتشف كيف تساعد حلول Kaspersky فرق الأمان على تنسيق الاكتشاف والاستجابة والمرونة في سيناريوهات العالم الحقيقي
تواصل معنا
الأسئلة الشائعة (FAQs)
ابدأ بالنتائج لا بالأدوات. وحدد أولويات الاكتشاف والاستجابة لديك بناءً على مخاطر العمل. وفي المراحل المبكرة، ادمج نظام إدارة معلومات الأمان والأحداث (SIEM) قويًا مع حلول EDR والخبرة الخارجية (عبر خدمات MDR أو الاستشارات).
لا تُبنى مراكز عمليات الأمن (SOC) الأكثر نضجًا بالتركيز على الأدوات أولاً، بل تُبنى بالتركيز على حالات الاستخدام أولاً، ثم يتم تفعيلها وتشغيلها من خلال التكنولوجيا والكوادر البشرية.
MTTR (متوسط وقت الاستجابة). مدى سرعة احتواء حادثة بعد اكتشافها. كلما قل الوقت = كان الاحتواء أسرع والتأثير أقل
MTD (متوسط وقت الاكتشاف). الوقت المنقضي من الاختراق الأولي حتى اللحظة التي يحدد فيها مركز عمليات الأمن (SOC) النشاط ويتعرف عليه كحادثة أمنية. كلما قل الوقت = كانت الرؤية أبكر، وزمن بقاء المهاجم أقصر، واستمراريته أدنى.
معدل الحالات الإيجابية الحقيقية مقابل حجم التنبيهات. عدد التنبيهات التي تستحق الاهتمام فعليًا. يعني ارتفاع الإشارات الحقيقية / انخفاض الضوضاء تركيز المحللين على التهديدات الفعلية، وليس الإنذارات الكاذبة.
نطاق تغطية مركز عمليات الأمن (SOC). مدى كفاءة تغطية مركز عمليات الأمن (SOC) للبنية التحتية المحمية بقدرات الاكتشاف والاستجابة.
تغطية تقنيات الهجوم الحرجة (MITER ATT&CK). مدى فعالية مركز عمليات الأمن (SOC) في اكتشاف سلوكيات المهاجمين الفعلية عبر التقنيات الأساسية. تغطية أفضل = عدد أقل من النقاط العمياء.
من الناحية الواقعية، الأمر ليس مجرد محطة إنجاز واحدة، بل هو مسار تطوري مستمر.
- من 9 إلى 12 شهرًا - يدخل مركز عمليات الأمن (SOC) المرحلة التشغيلية (تفعيل قواعد الاكتشاف المرجعية، استقرار العمليات الإجرائية، اكتساب الفريق للجاهزية والثقة، انخفاض معدل الضوضاء).
- من 18 إلى 24 شهرًا - الوصول إلى مرحلة النضج (أتمتة العمليات، التغطية القوية، اتساق المخرجات).
تعتمد السرعة على نقطة الانطلاق، وخبرة الفريق، ومدى الاستعانة بالخبرات الخارجية. وعادةً لا تأتي أكبر التأخيرات من جانب التكنولوجيا، بل من الإجراءات والعنصر البشري.
على مستوى عالٍ، يمر كل مركز عمليات أمن (SOC) ناجح عبر نفس المراحل الأساسية:
1. تحديد الأهداف والنطاق. ما المخاطر التي تريد الحد منها، وما الأصول التي تريد حمايتها، وكيف تبدو الصورة المثالية للنجاح، وما الخدمات التي سيقدمها مركز عمليات الأمن (SOC).
2. تصميم البنية الهندسية واختيار التقنيات. عمليات التكامل بين أنظمة SIEM وEDR/XDR وNDR - تتوافق مع حالات الاستخدام الخاصة بك، وليس العكس.
3. بناء حالات استخدام آلية الاكتشاف. تحويل سيناريوهات الهجوم الحقيقية إلى منطق وقواعد الاكتشاف.
4. وضع العمليات والكتيبات الإرشادية. فرز الحوادث، وتصعيدها، والاستجابة لها — على نحوٍ واضح، وقابل للتكرار، وقابل للقياس.
5. تشكيل الفريق. التوظيف، والتدريب، أو الاستعانة بمصادر خارجية عبر خدمات الاكتشاف والاستجابة المدارة (MDR)/الخدمات الاستشارية لسد الفجوات في القدرات.
6. دمج مصادر البيانات وإدراجها. الأجهزة الطرفية، والشبكة، والبيئات السحابية، وإدارة الهوية — من هنا تبدأ صياغة الرؤية.
7. الضبط والتحسين. تقليل الإنذارات الخاطئة، وتحسين جودة الاكتشاف، وتطوير مسارات العمل.
8. القياس والتحسين المستمر. تتبع متوسط وقت الاكتشاف (MTTD)، ومتوسط وقت الاستجابة (MTTR)، ونطاق التغطية، والتطوير بناءً على الحوادث الحقيقية ومشهد التهديدات.
مشروع مركز عمليات الأمن (SOC) لا ينتهي أبدًا، فالمرحلة الأخيرة لا تتوقف مطلقًا.
مركز عمليات أمن داخل المنشأة (يدار داخليًا بالكامل). أقصى قدر من التحكم، وأقصى قدر من المسؤولية.
تبني وتدير كل شيء داخليًا - الكوادر البشرية والعمليات والتكنولوجيا.
- الرؤية الكاملة وملكية البيانات
- التكامل العميق مع البيئة الداخلية
- التخصيص العالي والمرونة العالية
- يتطلب خبرة داخلية قوية وطاقم عمل على مدار الساعة وطوال أيام الأسبوع
التحديات: تكلفة بناء باهظة، وبطء في التوسع والتطوير، وصعوبة في الحفاظ على مستوى نضج عالٍ ومستدام.
مركز عمليات الأمن المدار (MDR / الاستعانة بمصادر خارجية لخدمات مركز عمليات الأمن). السرعة والخبرة عند الطلب.
يتولى مزود خدمة خارجي مهام المراقبة والاكتشاف والاستجابة في كثير من الأحيان.
- تحقيق قيمة فعلية بشكل سريع
- الوصول المباشر إلى محللين ذوي خبرة ومعلومات التهديدات
- تغطية على مدار الساعة طوال أيام الأسبوع دون الحاجة لبناء فريق داخلي بالكامل
- عمليات معيارية لكنها أثبتت كفاءتها
التحديات: تحكم مباشر أقل، والاعتماد على مسارات عمل مزود الخدمة وحدود التغطية الرقابية لديه، ومحدودية الفهم لسياق أعمال المنشأة أثناء تحليل التنبيهات.
مركز عمليات أمن هجين (نموذج مشترك). السيطرة حيثما تقتضي الأهمية، والتوسع حيثما تدعو الحاجة.
بالنسبة لمعظم المؤسسات، يُعد هذا النموذج هو الأكثر عملية - حيث يدمج بين قدرات مركز عمليات الأمن (SOC) الداخلي والخدمات المدارة الخارجية.
- يركز الفريق الداخلي على الإستراتيجية والأصول الهامة والمسؤولية الكاملة عن إدارة الحوادث
- يتولى المزود الخارجي مهام المراقبة، وإثراء البيانات، أو عمليات المستوى الأول على مدار الساعة
- توسع مرن للقدرات والإمكانيات بمرور الوقت
- "نموذج انتقال" شائع للمؤسسات التي تسعى للوصول بنضجها الأمني إلى قدرات مركز عمليات أمن متكامل
التحديات: يتطلب هذا النموذج تحديدًا دقيقًا وواضحًا للمسؤوليات (من يرصد، ومن يحقق، ومن يستجيب)
عندما تكون السرعة والخبرة أكثر أهمية من التحكم. تكون خدمات MDR خيارًا قويًا في الحالات التالية:
- إذا كنت تفتقر إلى المحللين المهرة أو إلى التغطية الرقابية على مدار الساعة
- إذا كنت بحاجة إلى تحسين فوري في عمليات الاكتشاف والاستجابة
- إذا كان فريقك يعاني من عبء عمل زائد
تعتمد العديد من المؤسسات على خدمات MDR كركيزة أساسية، ثم تبدأ تدريجيًا بنقل بناء القدرات وتوطينها داخليًا بمرور الوقت.