ما الفرق بين EDR ومضاد الفيروسات؟
الاختلاف الرئيسي بين مضاد الفيروسات وEDR هو النطاق. يركز مضاد الفيروسات بشكل أساسي على منع وإزالة البرمجيات الضارة. بينما يضيف كشف واستجابة نقاط النهاية (EDR) مراقبة مستمرة، ومرونة أكبر لرؤية نشاط نقاط النهاية، وقدرات للتحقيق والاستجابة.
يمكن لمضاد الفيروسات أن يساعد في إيقاف العديد من التهديدات الشائعة التي تواجهها الشركات الصغيرة. يمنح EDR مدير IT مزيداً من السياق عند حدوث سلوك مريب. بدلاً من اكتشاف ملف خبيث فقط، يستطيع EDR توضيح ما الذي حدث على الجهاز، وكيف تطورت الحادثة، وما الإجراءات المحتملة التالية.
|
المجال |
مضاد الفيروسات |
EDR |
|
الهدف الأساسي |
منع وإزالة البرمجيات الضارة |
الكشف والتحقيق والاستجابة لنشاط مشبوه على نقاط النهاية |
|
المراقبة |
تركز أساساً على التهديدات والبرمجيات الضارة |
مراقبة مستمرة لنقاط النهاية |
|
الرؤية/الوضوح |
سياق محدود حول التهديدات المكتشفة |
رؤية أعمق للسلوكيات والأحداث |
|
التحقيق |
تحقيق أساسي |
تحقيق أكثر تفصيلاً وتاريخ أحداث كامل |
|
الاستجابة |
يوقف أو يعزل أو يزيل التهديدات |
يمكنه دعم احتواء الحوادث والتعافي وإجراءات الاستجابة |
|
متطلبات الإدارة |
عموماً أقل من حيث التعقيد |
تختلف حسب الحل، وقد تتطلب مراقبة وتحقيق إضافيين |
- يركز مضاد الفيروسات بشكل رئيسي على الوقاية وإزالة البرمجيات الضارة. يضيف EDR مراقبة واستجابة مستمرة.
- الفرق يتعلق بالنطاق والهدف، وليس فقط التوقيعات مقابل الكشف السلوكي أو AI.
- يوفر EDR رؤية أوسع لما يحدث على نقاط نهاية الأعمال عندما يظهر نشاط مريب.
- قد يتطلب EDR مراقبة وتحقيقاً أكثر نشاطاً، على الرغم من أن الأتمتة يمكن أن تقلل عبء العمل لفرق IT الصغيرة.
- يجب على الشركات الصغيرة اختيار الحماية بناءً على مخاطرها وعدد نقاط النهاية وموارد IT وحاجتها للرؤية والاستجابة، بدلاً من افتراض أن EDR هو الخيار الأفضل تلقائياً.
ما هي حماية نقاط النهاية؟
تشير حماية نقاط النهاية إلى التقنيات والضوابط الأمنية المستخدمة لحماية الأجهزة مثل حواسيب الموظفين وخوادم الأعمال من التهديدات السيبرانية.
هي مفهوم واسع بدلاً من منتج واحد أو طريقة كشف واحدة. يمكن لاستراتيجية حماية نقاط النهاية في الشركة أن تجمع عدة قدرات. قد يكون كل من مضاد الفيروسات وEDR جزءاً من النهج الشامل.
تعد حماية نقاط النهاية مهمة بشكل خاص للعديد من الشركات الصغيرة لأن الموظفين قد يستخدمون عدة أجهزة للوصول إلى بيانات وأنظمة العمل. الهدف هو توفير حماية فعالة عبر تلك النقاط دون الحاجة لتعقيد أو توظيف مشابه لبيئة أمنية بمقياس المؤسسة الكبيرة.
ما هو مضاد الفيروسات وكيف يعمل؟
مضاد الفيروسات هو تقنية أمنية مصممة أساساً لمنع والكشف ومنع التشغيل وإزالة البرمجيات الضارة من نقاط النهاية مثل حواسيب الموظفين وخوادم الأعمال.
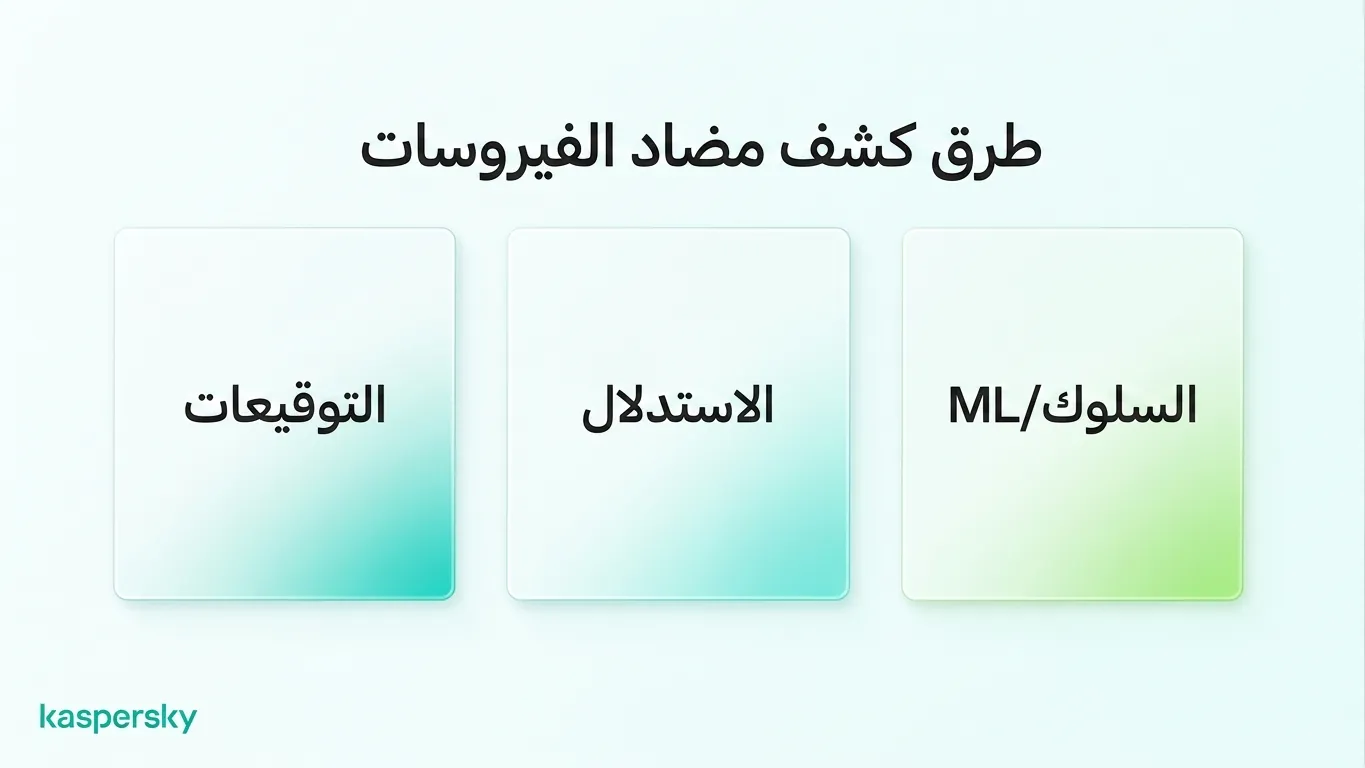
يمكن لمضاد الفيروسات الحديث استخدام عدة طرق للكشف. قد تشمل هذه توقيعات البرمجيات المعروفة، التحليل الاستدلالي، المراقبة السلوكية، وتقنيات معتمدة على التعلم الآلي. تستطيع هذه الطرق تحديد الملفات أو السلوكيات المشبوهة.
قد يمنع برنامج مضاد الفيروسات تنزيلًا خبيثًا أو يحول دون تشغيل ملف ضار. وقد يكون قادراً أيضاً على عزل الملف أو إزالته تماماً من الجهاز.
لذلك يُعد مضاد الفيروسات طبقة وقائية مهمة للأعمال. لكنه عادة ما يكون جزءاً من استراتيجية حماية نقاط النهاية الأوسع بدلاً من كونه كامل نطاق أمان الشركة بمفرده.
ما هو EDR وكيف يعمل؟
كشف واستجابة نقاط النهاية (EDR) هو تقنية أمنية تراقب نشاط نقاط النهاية بشكل مستمر لاكتشاف السلوكيات المشبوهة ودعم التحقيق والاستجابة للتهديدات والحوادث الأمنية المحتملة.
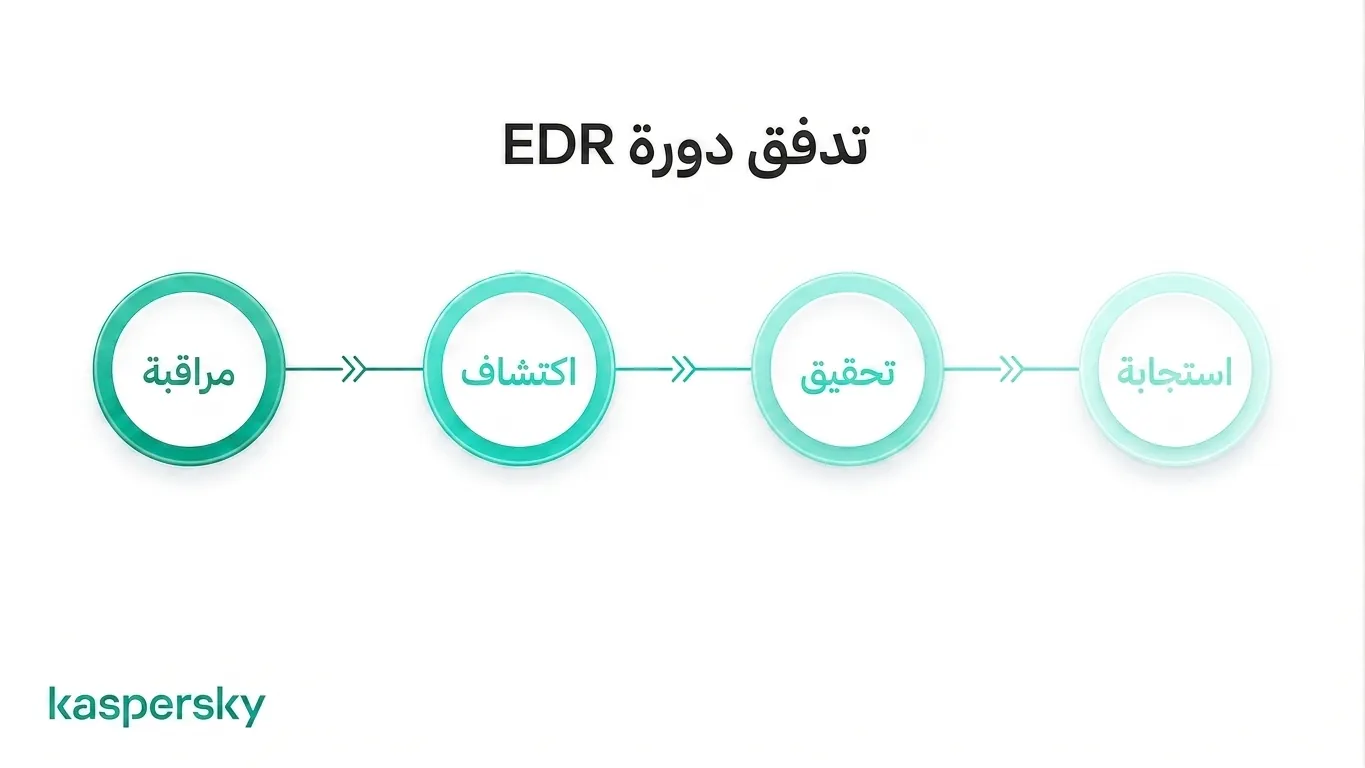
EDR يتبع عملية المراقبة → الكشف → التحقيق → الاستجابة. يمكنه ملاحظة أنشطة مثل العمليات الجارية، تغييرات الملفات، الاتصالات الشبكية، وأحداث النظام. يستخدم هذا السياق لتحديد السلوك الذي قد يدل على تهديد.
تساعد هذه الرؤية الإضافية مدير IT على فهم ما حدث أثناء الحادث واتخاذ قرار بشأن الإجراء المناسب. قد تستخدم بعض حلول EDR الكشف السلوكي، وإصدار التنبيهات، أو أتمتة إجراءات الاستجابة.
القيمة الأساسية لـEDR هي أنها تمنح فرق IT الصغيرة سياقاً وتحكماً أكبر عند الحاجة لتحقيق أدق في نشاط مريب.
هل يحل EDR محل مضاد الفيروسات؟
ليس بالضرورة. يعالج مضاد الفيروسات وEDR أجزاء مختلفة من أمن نقاط النهاية وغالباً ما يكونان أكثر فعالية عند استخدامهما معاً.
يساعد مضاد الفيروسات أساساً في منع وإزالة البرمجيات الضارة. بينما يضيف EDR مراقبة مستمرة وتحقيقاً عندما يتطلب النشاط المشبوه نظرة أعمق.
يعكس هذا مبدأ الدفاع المتعمق. تستخدم العديد من الشركات طبقات متكاملة ومكملة من الحماية بدلاً من الاعتماد على تقنية واحدة لإيقاف كل أنواع التهديدات.
يمكن لحلول حماية نقاط النهاية دمج مضاد الفيروسات وEDR وقدرات أمنية أخرى في منصة واحدة. وهذا يعني أن الشركات الصغيرة لا تحتاج دائماً لنشر وإدارة أدوات منفصلة تماماً.
مختبرة ومستقلة وممنوحة جوائز من مختبرات رائدة في الصناعة.
ما هي خيارات الكشف والاستجابة الأخرى التي يجب أن تعرفها الشركات الصغيرة؟
EDR يقع ضمن نظام بيئي أوسع للكشف والاستجابة. يمكن للتقنيات والخدمات ذات الصلة أن توفر رؤية أوسع أو مراقبة أمنية مركزية. الشركات الصغيرة لا تحتاج بالضرورة إلى كلها. يعتمد المزيج الصحيح على مخاطر المنظمة وموارد IT.
ما هو XDR؟
الكشف والاستجابة الموسع (XDR) يتجاوز نقاط النهاية بدمج معلومات أمنية من مصادر متعددة. يركز EDR على نشاط نقاط النهاية، بينما يوفر XDR رؤية أوسع عبر أجزاء مختلفة من بيئة الأمن. كلاهما يدعمان الكشف والتحقيق والاستجابة، لكن نطاق كل منهما يختلف.
ما هو MDR؟
الخدمة المُدارة للكشف والاستجابة (MDR) هي خدمة يقدمها متخصصون خارجيون لمراقبة والاستجابة للتهديدات. يشير EDR في الغالب إلى التكنولوجيا والقدرات، بينما يوفر MDR الأشخاص والخبرة حول الكشف والاستجابة. هذا يمكن أن يساعد الشركات الصغيرة التي تفتقر إلى موظفي أمن مخصصين.
ما هو SOC؟
مركز عمليات الأمن السيبراني (SOC) يشير إلى الأشخاص والعمليات المسؤولة عن مراقبة والتحقيق والاستجابة للحوادث الأمنية. يمكن لـEDR أن يزود مركز العمليات هذا برؤية مفيدة لنقاط النهاية. استخدام EDR لا يعني بالضرورة أن على الشركة الصغيرة بناء مركز عمليات أمني مُدار داخلياً. بالنسبة للعديد من الشركات الصغيرة، قد لا يكون تشغيل مركز عمليات داخلي عملياً أو ضرورياً.
ما هو SIEM؟
نظام إدارة معلومات وحوادث الأمن (SIEM) يجمع ويحلل بيانات أمنية من أنظمة متعددة. يوفر SIEM رؤية مركزية عبر بيئة أوسع، بينما يتخصص EDR في نشاط نقاط النهاية والاستجابة. يمكن أن يكمل كل منهما الآخر بدلاً من أن يكون بديلاً أو منافساً مباشراً.
كيف يجب أن تختار الشركات الصغيرة حماية نقاط النهاية المناسبة؟
يعتمد المستوى المناسب لحماية نقاط النهاية على احتياجات أمان العمل وموارد IT. الأمر ليس متعلقاً بالحجم فقط. قد تحتاج شركة صغيرة تتعامل مع بيانات حساسة للعملاء أو تدعم عملاً عن بعد أو تعتمد اعتماداً كبيراً على أنظمة IT إلى حماية أكثر تطوراً مما يوحي به حجمها فقط.
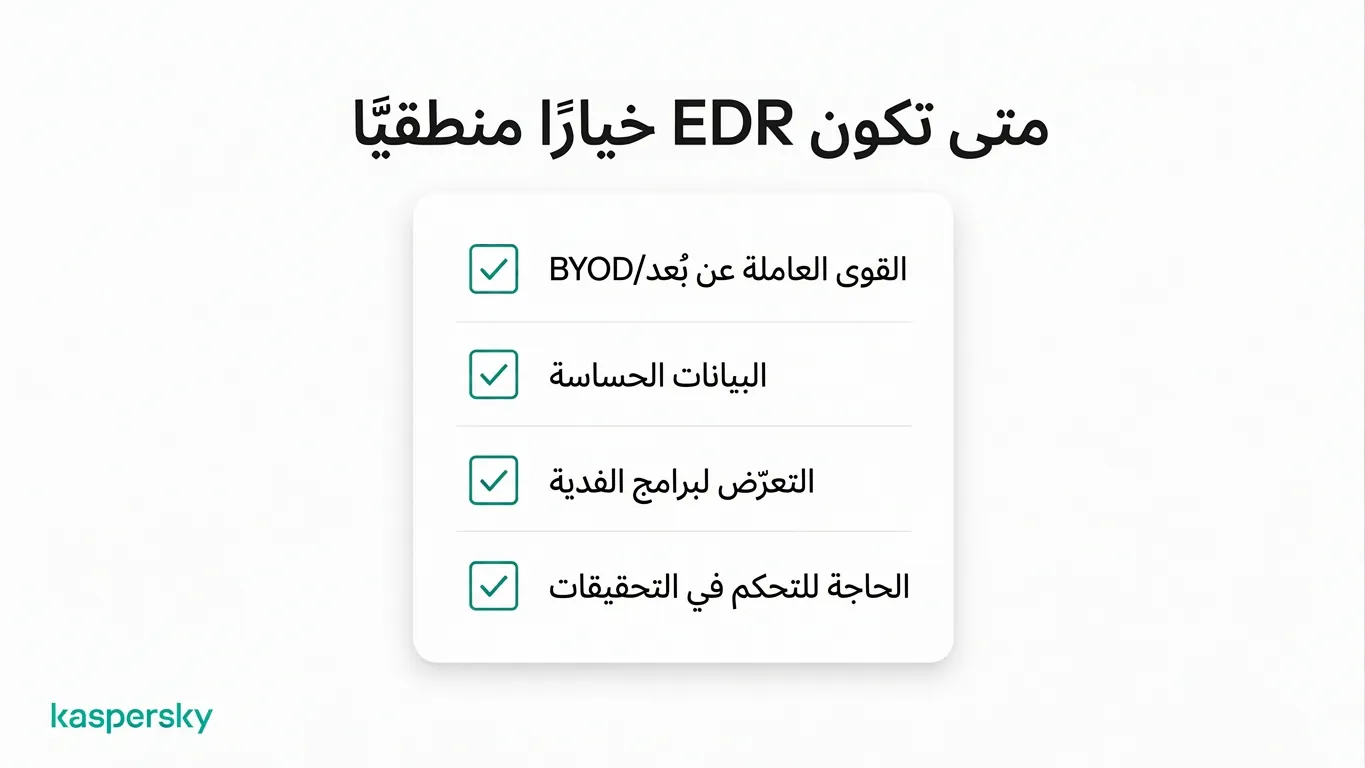
عوامل رئيسية يجب مراعاتها:
- عدد وأنواع نقاط النهاية التي تحتاج للحماية.
- ما إذا كان الموظفون يعملون عن بُعد أو يستخدمون أجهزة خارج المكتب.
- حساسية بيانات العمل والعملاء.
- التعرض لبرمجيات الفدية وغيره من التهديدات المتقدمة.
- التكلفة المحتملة لوقت التوقف أو وقوع حادث أمني.
- كمية الوقت والخبرة المتاحة لإدارة الأمن.
قد تكون الحماية الوقائية القوية كافية للتعامل مع البرمجيات الضارة الشائعة والتهديدات الروتينية لبعض الأعمال. قد تستفيد أعمال أخرى من قدرات EDR التي توفر رؤية أعمق، وتحليل السبب الجذري، وأدوات التحقيق، وتحكماً أكبر في كيفية احتواء الحوادث وحلها.
قد تمتلك الشركات الصغيرة مدير IT واحداً أو فريق IT صغيراً. وهذا يعني أن قابلية الاستخدام لا تقل أهمية عن القدرة الفنية. ابحث عن حماية سهلة النشر وقادرة على أتمتة مهام الكشف والاستجابة الروتينية حيثما أمكن. هذا يساعد على تجنب إنشاء حجم غير قابل للإدارة من التنبيهات أو عبء العمل الإداري.
لا يعني توفر حماية نقاط نهاية أكثر تقدماً بالضرورة بناء بيئة أمنية بمقياس المؤسسات. الهدف هو إيجاد التوازن الصحيح بين الوقاية، والرؤية، والاستجابة، وتعقيد العمليات بما يتناسب مع طريقة عمل الشركة بالفعل.
مقالات ذات صلة:
- ما هي فوائد كشف واستجابة نقاط النهاية في الأمن السيبراني؟
- ما هو XDR وكيف يختلف عن EDR؟
- ما هو أمن نقاط النهاية ولماذا هو مهم؟
- تعرف أكثر على لماذا تحتاج الشركات لمضاد الفيروسات
منتجات موصى بها:
- Kaspersky Premium
- حمّل نسخة تجريبية مجانية مدتها 30 يوماً من خطتنا المميزة
- Kaspersky Small Office Security
FAQs
هل EDR أفضل من مضاد الفيروسات؟
ليس بالضرورة. يركز مضاد الفيروسات بشكل أساسي على منع وإزالة البرمجيات الضارة، بينما يضيف EDR مراقبة مستمرة، وتحقيقاً، واستجابة. الخيار الأنسب يعتمد على مخاطر واحتياجات أمان الشركة.
ما الذي يجب أن تبحث عنه الشركة الصغيرة في حل EDR؟
ابحث عن سهولة النشر، وإدارة مركزية، وأتمتة مفيدة، وتنبيهات واضحة، وأدوات استجابة يمكن لفريق IT الصغير إدارتها عملياً.
هل يمكن للشركات الصغيرة استخدام EDR بدون فريق أمني مخصص؟
نعم. يمكن للشركات الصغيرة استخدام EDR بدون مركز عمليات أمني أو فريق أمني كبير، خاصة عندما يكون الحل مصمماً لتبسيط المراقبة وأتمتة إجراءات الاستجابة الروتينية.
ما الفرق بين حماية نقاط النهاية وأمن نقاط النهاية؟
غالباً ما يُستخدم المصطلحان بالتبادل. يشير "أمن نقاط النهاية" إلى الممارسة الأشمل لتأمين الأجهزة، بينما تشير "حماية نقاط النهاية" عادة إلى التقنيات والضوابط المستخدمة لحماية تلك النقاط.