ما هي محاكاة التصيّد الاحتيالي؟
محاكاة التصيّد الاحتيالي هي تمرين أمني مُتحكّم فيه يعيد خلق هجمات تصيّد واقعية دون تعريض الموظفين أو أنظمة العمل لتهديد حقيقي. يتلقى الموظفون رسائل تصيّد محاكاة مصمَّمة لاختبار ما إذا كانوا يتعرفون على علامات الشك ويتصرّفون معها بالشكل الصحيح.
الهدف ليس «الإيقاع» بالموظفين عند ارتكاب خطأ. تساعد المحاكاة المؤسسات على فهم كيفية استجابة الأشخاص لمحاولات التصيّد الواقعية وتحديد السلوكيات التي قد تزيد من مخاطر الأمان.
- محاكاة التصيّد تعيد خلق هجمات واقعية في بيئة آمنة ومُتحكَّم فيها.
- يُختبر الموظفون لمعرفة ما إذا كانوا يتعرفون على الرسائل المشبوهة ويتجنّبونها ويبلغون عنها.
- المحاكاة تقيس السلوك، بينما التدريب يعلّم الموظفين ما الذي يجب مراقبته وكيفية الاستجابة.
- قد تكشف النتائج عن مجالات تحتاج إلى مزيد من برامج التوعية بالأمن السيبراني.
- ينبغي أن تدعم المحاكاة الجيدة عملية التعلّم بدلاً من معاقبة الموظفين على الأخطاء.
- المحاكاة المنتظمة تساعد المؤسسات على متابعة مدى تحسّن الوعي بمرور الوقت.
ما مثال على محاكاة التصيّد الاحتيالي؟
قد ترسل المؤسسة لموظفيها رسالة إعادة تعيين كلمة مرور مزوَّرة لخدمة Microsoft 365 أو فاتورة غير متوقعة تحتوي على رابط تجريبي.
إذا نقر الموظف على الرابط، أو أدخل معلومات في صفحة محاكاة، أو أبلغ عن الرسالة، يسجّل النظام تلك الاستجابة. تصمَّم المحاكاة بشكل سليم لتسجّل تفاعلات الموظفين دون سرقة بيانات اعتماد حقيقية أو تعريض الموظفين أو أنظمة المؤسسة لتهديد سيبراني حقيقي.
محاكاة التصيّد مقابل تدريب التوعية بالأمن السيبراني
التوعية بالأمن السيبراني تعلّم الموظفين كيفية التعرف على التصيّد والاستجابة له. أما محاكاة التصيّد فتختبر مدى تطبيقهم لتلك المعرفة في مواقف واقعية.
التدريب يزوّد الموظفين بالمعرفة والمهارات اللازمة للتعرّف على التهديدات والاستجابة لها. تضع المحاكاة تلك المهارات موضع الاختبار في سيناريو واقعي ومتحكَّم.
يكمل كل منهما الآخر. المحاكاة جزء من برنامج أوسع للتوعية بالأمن السيبراني ويمكن أن تكشف عن مجالات يحتاج فيها الموظفون إلى توجيه أو ممارسة إضافية.
مختبرة ومستقلة وحاصلة على جوائز من مختبرات رائدة في الصناعة.
لماذا تُعد محاكاة التصيّد المهمة للمؤسسات؟
يبقى التصيّد تحدّياً بشرياً حتى عندما تستخدم المؤسسات ضوابط تقنية قوية. قد تمنع مرشحات البريد الإلكتروني، حماية من البرامج الضارة، ودفاعات أخرى العديد من التهديدات، لكن الموظفين قد لا يزالون يتلقّون رسائل تصيّد مقنعة تصل إلى صناديقهم الواردة.
توفر محاكاة التصيّد طريقة آمنة لاختبار استجابة الموظفين قبل وقوع هجوم حقيقي. تُظهر كيف يتصرّف الناس عند مواجهة رسالة واقعية.
قد تكشف هذه العملية عن نقاط ضعف سلوكية لا يكتشفها التدريب التقليدي، مثل نقر الموظفين على روابط مشبوهة أو عدم الإبلاغ عن رسائل مريبة. تمنح المحاكاة الفعّالة المؤسسات صورة أوضح عن استجابات الموظفين عند مواجهة تهديدات واقعية.
كيف تعمل محاكاة التصيّد؟
عادة ما تتبع محاكاة التصيّد عملية بسيطة: التخطيط → المحاكاة → المراقبة → التحليل → التحسين.
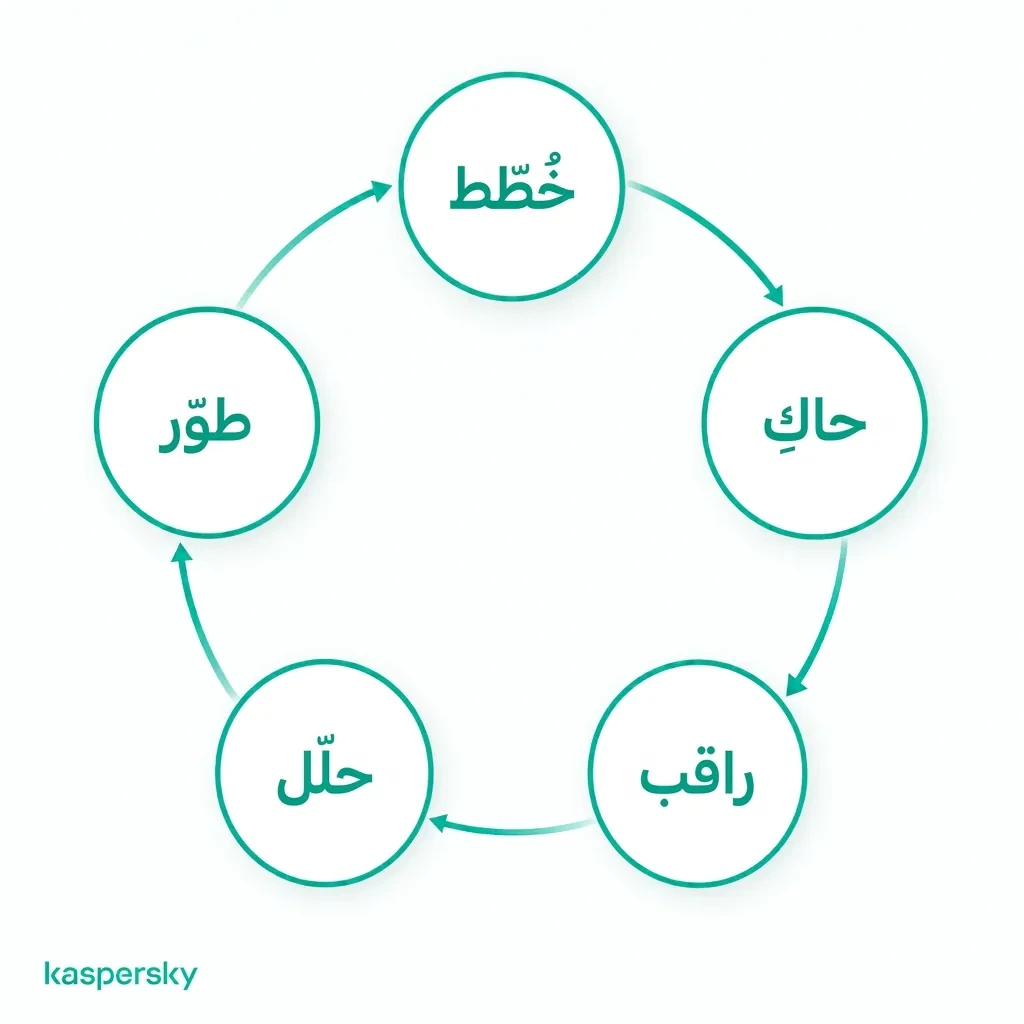
تحدد المؤسسة هدف التمرين وتُنشئ سيناريو تصيّد واقعيًا. تُرسل الرسالة المحاكاة بطريقة مُتحكَّم فيها دون تعريض الأنظمة لبرامج ضارة حقيقية أو سرقة بيانات الاعتماد.
تسجّل المحاكاة أفعال الموظفين مثل:
- النقر على رابط.
- إدخال معلومات في صفحة محاكاة.
- فتح مرفق.
- الإبلاغ عن الرسالة باعتبارها مريبة.
بعد ذلك، تُحلّل النتائج لتقييم كيفية استجابة الموظفين وتحديد السلوكيات أو المجالات التي تحتاج تحسينًا.
ماذا يحدث عندما يفشل الموظف في محاكاة تصيّد؟
ينبغي أن تؤدي فشل المحاكاة إلى ملاحظات بنّاءة. ليس الهدف العقاب.
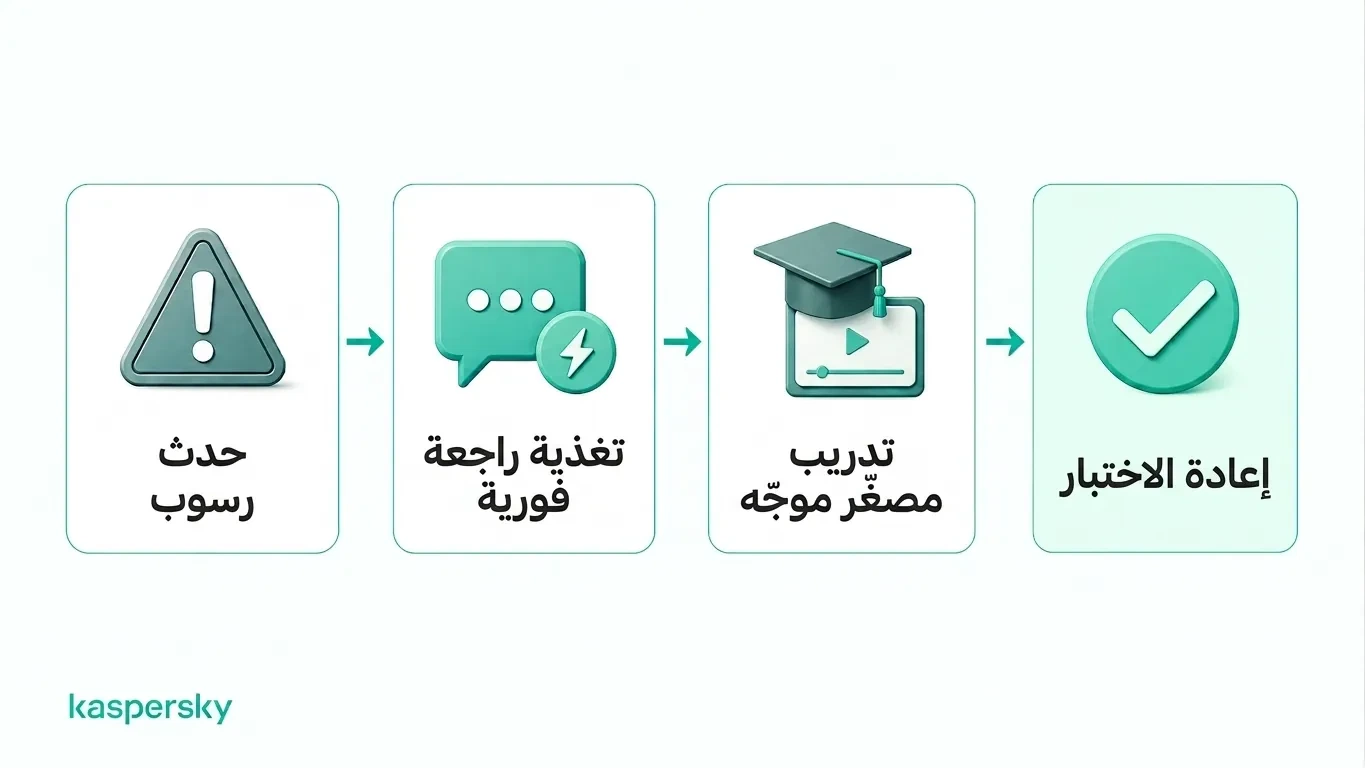
يجب أن يُعرض على الموظف علامات التحذّر التي تغافلها بينما ما يزال السيناريو حديثًا، مثل عنوان مرسل غير مألوف، صياغة مستعجلة، أو صفحة تسجيل دخول مشبوهة. ثم يمكن للتدريب المستهدف أن يعزّز الاستجابة الصحيحة.
يمكن للمؤسسات أيضًا إعادة اختبار الموظفين لاحقًا لمعرفة ما إذا تحسّن السلوك. الهدف بناء ثقة وعادات أفضل، وليس وصم الأشخاص كمشكلة أمنية.
ما أنواع محاكاة التصيّد التي يمكن للمؤسسات استخدامها؟
يمكن للمؤسسات استخدام عدة أنواع من المحاكاة لاختبار استجابة الموظفين عبر قنوات مختلفة. يهم تنويع الصيغ لأن الهدف تعليم الناس التعرف على علامات التحذّر الأساسية، وليس حفظ قالب بريد إلكتروني واحد فقط.
AI يمكن أن يجعل سيناريوهات التصيّد الموجّه وانتحال الهوية أكثر إقناعًا عبر توليد رسائل شخصية بصوت طبيعي وهويات مزيفة واقعية. تختبر هذه السيناريوهات ما إذا كان الموظفون يتحققون من الطلبات غير الاعتيادية بدلاً من الاعتماد على المظهر وحده.
|
نوع المحاكاة |
مثال |
السلوك الذي يُختبر |
|
التصيّد عبر البريد الإلكتروني |
إعادة تعيين كلمة مرور Microsoft 365 مزوّرة، مستند مشارك، أو فاتورة مزيفة |
ما إذا كان الموظفون يفحصون الروابط، تفاصيل المرسل، والطلبات غير المتوقعة قبل النقر |
|
التصيّد الموجّه / BEC |
رسالة مخصّصة تبدو وكأنها مرسلة من مدير تنفيذي أو مورد أو زميل تطلب الدفع أو معلومات حساسة |
ما إذا كان الموظفون يتحققون من الطلبات غير الاعتيادية ويتبعون إجراءات الموافقة |
|
تحديث توصيل مزوَّر أو إشعار حساب يُرسل عبر SMS |
ما إذا كان الموظفون يتجنّبون الروابط المشبوهة على الجوال ويتحققون من الرسائل غير المتوقعة |
|
|
مكالمة هاتفية محاكاة تطلب بيانات تسجيل الدخول أو موافقة دفع أو معلومات حساب |
ما إذا كان الموظفون يتحدّون المتصلين غير المتوقعين ويتجنّبون مشاركة معلومات حساسة |
|
|
QR رمز على فاتورة مزيفة أو منشور أو بريد إلكتروني يؤدي إلى صفحة تسجيل دخول محاكاة |
ما إذا كان الموظفون يتعاملون مع رموز QR بحذر مماثل للروابط العادية |
|
كيف يمكن للمؤسسات إجراء محاكاة تصيّد فعّالة؟
ينبغي أن تعكس المحاكاة الفعّالة الرسائل والمخاطر التي من المرجح أن يواجهها الموظفون في عملهم اليومي. قد تحتاج فرق المالية إلى سيناريوهات فواتير ودفع واقعية. قد يتعرّض موظفون آخرون بشكل متكرر لرسائل إعادة تعيين كلمات المرور أو إشعارات التوصيل المزيفة.
يجب أن يكون لكل محاكاة هدف واضح؛ قد يكون تحسين التعرف على التصيّد، زيادة معدلات الإبلاغ، أو اختبار استجابة الموظفين لتقنية هجوم معينة. كما يجب تغيير السيناريوهات بمرور الوقت حتى يتعلّم الموظفون علامات تحذّر قابلة للنقل بدلًا من تمييز قالب اختبار واحد مألوف.
يمكن للمؤسسات إدخال محاكاة أكثر صعوبة أو تخصيصًا تدريجيًا مع الحفاظ على مصداقيتها وملاءمتها للعمل اليومي.
كم مرة يجب إجراء محاكاة التصيّد؟
لا توجد جدولية واحدة تناسب كل المؤسسات. يجب أن تعتمد التكرارية على احتياجات المنظمة ومدى نضج برنامج التوعية بالأمن السيبراني لديها.
عموماً، المحاكاة المنتظمة أكثر فائدة من اختبار سنوي واحد لأنها تتيح للمؤسسات تعزيز العادات الجيدة وقياس التقدّم بمرور الوقت. قد تستفيد الفرق ذات النتائج الأضعف من اختبارات مستهدفة أكثر وتدريب متابعة.
كيف يمكن قياس نجاح محاكاة التصيّد؟
يجب قياس نتائج محاكاة التصيّد عبر حملات متعددة بدلاً من الحكم على اختبار واحد فقط.
مقاييس مفيدة تتضمن:
- معدل النقر: عدد الموظفين الذين نقروا على رابط تصيّد محاكاة.
- معدل إدخال بيانات الاعتماد: عدد من أدخلوا معلومات في صفحة تصيّد محاكاة.
- معدل الإبلاغ: عدد من أبلغوا عن الرسالة بشكل صحيح.
- الزمن حتى الإبلاغ: مدى سرعة الإبلاغ عن الرسائل المريبة.
- معدل الفشل المتكرر: كم مرة يكرر نفس الموظف أخطاء مماثلة عبر محاكاة متعددة.
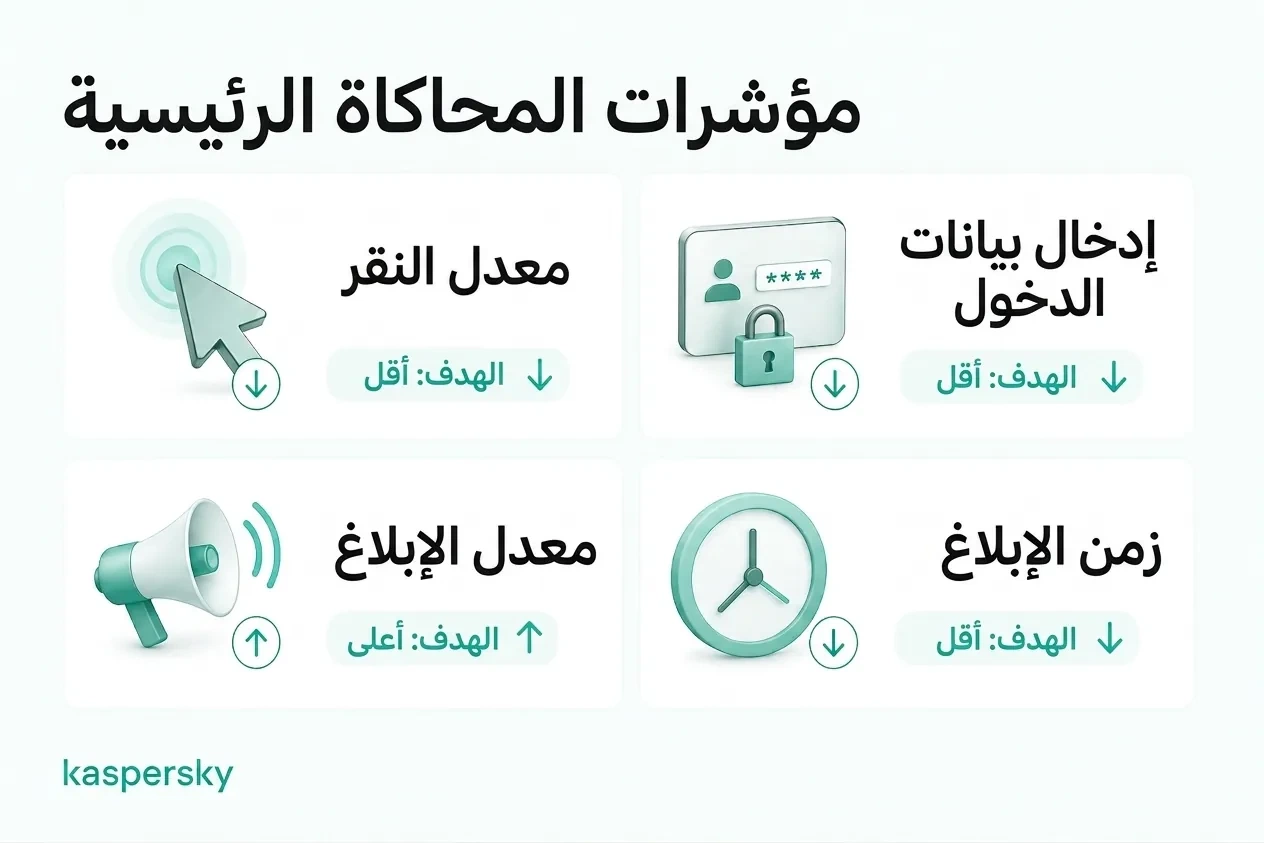
يمكن أن يكون معدل النقر مفيدًا، لكنه لا يجب أن يكون المقياس الوحيد للنجاح. قد يقدّم ارتفاع معدل الإبلاغ وتقليل الأخطاء المتكررة صورة أوضح عما إذا كان سلوك الموظفين يتحسّن بالفعل.
كيف تدمج المؤسسات محاكاة التصيّد في برنامج التوعية بالأمن السيبراني؟
تكون المحاكاة أكثر فعالية عندما تكون جزءًا من برنامج توعية مستمر. يمكن للمؤسسات استخدام دورة تدريب → محاكاة → ملاحظات → قياس → إعادة تدريب مستهدفة لتطوير مهارات الموظفين باستمرار.
تكشف نتائج المحاكاة فجوات معرفية محددة وتساعد المؤسسات على تقديم تدريب متابعة أكثر ملاءمة بدلًا من إلحاق نفس المادة بكل الموظفين. ومع نمو البرنامج، تُبسِّط الأتمتة جدولة الحملات، وتعيينات التدريب، والتذكيرات، وتتبع التقدّم.
مقالات ذات صلة:
- ما هي بعض نصائح فعّالة لمنع التصيّد؟
- ما الفروقات الأساسية بين التصيّد والتصيّد الموجّه؟
- كيف تحمي نفسك من عمليات تصيّد عبر AI؟
- ما هي هجمة "Whaling" وكيف تعمل؟
منتجات موصى بها:
- Kaspersky Small Office Security
- Kaspersky Endpoint Security Solutions for SMBs
- Kaspersky Enterprise Cybersecurity Solutions
- Kaspersky Premium Antivirus - تنزيل نسخة تجريبية مجانية لمدة 30 يومًا
FAQs
هل محاكاة التصيّد قانونية؟
عموماً نعم، لكن يجب على المؤسسات التأكد من أن المحاكاة تتوافق مع قوانين العمل السارية وقواعد الخصوصية وحماية البيانات. في UK، يجب أن يكون مراقبة الموظفين قانونيًا وعادلاً وشفافًا، لذا على المؤسسات التفكير في كيفية جمع بيانات المحاكاة واستخدامها.
هل يجب إبلاغ الموظفين عن محاكاة التصيّد؟
يجب أن يعرف الموظفون أن المراقبة الأمنية واختبارات الوعي تشكّل جزءًا من برنامج الأمان في المنظمة، لكن ليس بالضرورة أن يتم إعطاء إشعار مسبق بكل محاكاة على حدة. يحفظ ذلك واقعية السيناريو مع دعم الشفافية.
ما هو معدل النقر الجيد في محاكاة التصيّد؟
لا يوجد معدل «جيد» عالمي. المقياس الأكثر فائدة هو ما إذا كانت معدلات النقر وإدخال بيانات الاعتماد تتناقص مع الوقت بينما تتحسّن معدلات الإبلاغ.
ما الذي يجب البحث عنه في أداة محاكاة التصيّد؟
ابحث عن قوالب واقعية، والتقاط بيانات آمن، ومقاييس للإبلاغ، وتدريب آلي، وجدولة الحملات، وقابلية التخصيص، وتتبع تقدّم سهل. يجب أن تدعم الأداة التعلّم المستمر بدلاً من الاكتفاء باختبارات لمرة واحدة.