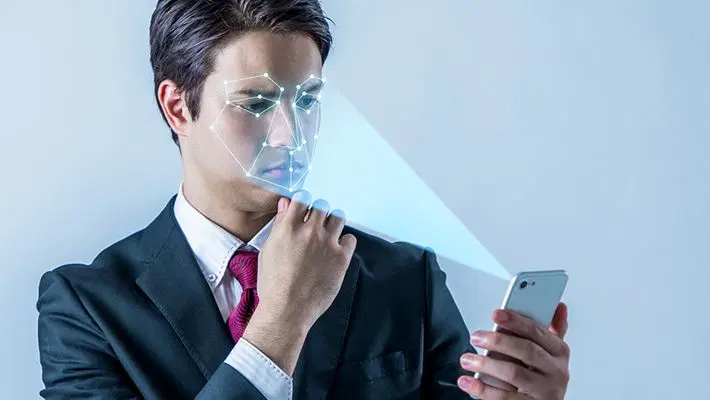
- تُستخدم القياسات الحيوية (القياسات الحيوية — Biometrics) خصائص جسدية أو سلوكية، مثل بصمات الإصبع وميزات الوجه وأنماط الصوت للتحقق من الهوية. تكون هذه الأساليب أكثر فعالية عندما تُجَمَّع مع طرق مصادقة أخرى.
- بيانات القياسات الحيوية يمكن أن تُسرَق أو تُساءُ استخدامها عبر التصيد الاحتيالي، واختراق قواعد البيانات، وانتحال الهوية المُولَّد بالذكاء الاصطناعي. على عكس كلمات المرور، لا يمكن تغيير السمات البيولوجية المادية ببساطة بعد الاختراق.
- التزويرات المزوَّرة بالذكاء الاصطناعي وهجمات الحقن تشكل مخاطر متزايدة على تحقق القياسات الحيوية. وفقاً لتقارير iProov، زادت هجمات الحقن بنسبة 741% عام 2025، مما يبرز الحاجة إلى فحوصات هوية أقوى.
- توفر مفاتيح التسجيل بديلاً آمناً لكلمات المرور التقليدية عبر الجمع بين بيانات اعتماد تشفيرية ومصادقة معتمدة على الجهاز، وغالباً ما تُفتح بالقياسات الحيوية أو PIN.
تتصاعد أهمية القياسات الحيوية كطبقة متقدمة في أنظمة الحماية الشخصية والمؤسسية. وبوجود معرِّفات فريدة من نوعها في جسمك وسلوكك، قد يبدو ذلك آمناً تماماً. إلا أن الاعتماد على القياسات الحيوية وحدها كمصادقة أثار مخاوف عدة.
يركز الأمن السيبراني الحديث على تقليل المخاطر المرتبطة بهذا الحل القوي: فقد كانت كلمات المرور نقطة ضعف دائمة بأنظمة الحماية. تهدف القياسات الحيوية لربط إثبات الهوية بجسمنا وأنماط سلوكنا كبديل أو تكملة لكلمات المرور.
في هذه المقالة، سنستعرض أساسيات كيفية استخدام الأمن السيبراني للقياسات الحيوية. ولمزيد من التوضيح، سنجيب عن بعض الأسئلة الشائعة حول القياسات الحيوية:
- ما معنى القياسات الحيوية؟
- ما هي بيانات القياسات الحيوية؟
- ما هو الماسح البيومتري؟
- ما مخاطر الأمن البيومتري؟
- كيف نجعل القياسات الحيوية أكثر أماناً؟
ما هي القياسات الحيوية؟
تعريفا سريعاً: القياسات الحيوية هي قياسات بيولوجية — أو خصائص جسدية — تُستخدم للتعرُّف على الأشخاص. على سبيل المثال، رسم خرائط البصمة، ونظام التعرُّف على الوجوه، ومسح قزحية العين كلها أشكال من تقنية القياسات الحيوية، وهذه أمثلة معروفة فقط من بين خيارات أخرى.
يقول الباحثون إن شكل الأذن، وطريقة الجلوس والمشي، والروائح الجسدية الفريدة، والأوردة في اليدين، وحتى تعابير الوجه الفريدة هي معرفات إضافية للقياسات الحيوية. تُسهم هذه السمات في تحديد مفهوم القياسات الحيوية بشكل أوسع.
ثلاثة أنواع للقياسات الحيوية في الأمن
بينما قد تُستخدم القياسات الحيوية في تطبيقات أخرى، غالباً ما تُستخدم في الأمن، ويمكن عادةً تقسيمها إلى ثلاث مجموعات:
- القياسات الحيوية البيولوجية
- القياسات الحيوية الشكلية
- القياسات الحيوية السلوكية
القياسات الحيوية البيولوجيةتستند إلى سمات على مستوى الجينات والجزيئات. قد تشمل هذه ميزات مثل DNA أو عينات دم تُقيَّم عبر عينات سوائل الجسم.
القياسات الحيوية الشكليةتتضمن بنية جسمك. السمات المادية مثل العين أو بصمة الإصبع أو شكل الوجه يمكن رسمها لاستخدامها مع الماسحات الأمنية.
القياسات الحيوية السلوكيةتُبنى على أنماط فريدة لكل شخص. كيف تمشي، أو تتحدث، أو حتى تَطبع على لوحة المفاتيح قد يشير إلى هويتك إذا تم تتبُّع هذه الأنماط.
كيف تعمل الأمن البيومتري؟
يلعب التعرُّف البيومتري دوراً متزايد الأهمية في حياتنا اليومية. الخصائص الجسدية غالباً ما تكون ثابتة وفريدة — حتى مع التوائم. يمكن استخدام هوية كل شخص البيومترية لاستبدال أو تعزيز أنظمة كلمات المرور لأجهزة الكمبيوتر والهواتف وغرف ومباني مقيدة الوصول.
بمجرد الحصول على بيانات القياسات الحيوية ورسم خريطتها، تُحفظ للمطابقة مع محاولات الوصول المستقبلية. في الغالب، تُشفَّر هذه البيانات وتُخزّن داخل الجهاز أو على خادم بعيد.
الماسحات البيومتريةهي أجهزة مادية تُستخدم لالتقاط القياس الحيوي للتحقق من الهوية. تُطابِق هذه المسحات مع قاعدة البيانات المحفوظة للموافقة أو رفض الوصول إلى النظام.
بعبارة أخرى، تعني الأمان البيومتري أن جسمك يصبح «المفتاح» لفتح الوصول الخاص بك.
تُستخدم القياسات الحيوية لأجل فائدتين رئيسيتين:
- سهولة الاستخدام: القياسات الحيوية دائماً معك ولا يمكن فقدانها أو نسيانها.
- صعوبة الاستنساخ:السمات البيومترية أصعب عمومًا في التخمين أو التزييف مقارنةً بكلمات المرور. مع ذلك، يمكن سرقة بيانات القياسات الحيوية أو خداع أنظمة المصادقة.
مع أن هذه الأنظمة ليست مثالية، فإنها تقدّم إمكانيات كبيرة لمستقبل الأمن السيبراني.
أمثلة على الأمن البيومتري
فيما يلي بعض الأمثلة الشائعة للأمن البيومتري:
- التعرُّف على الصوت
- مسح بصمة الإصبع
- التعرُّف على الوجوه
- مسح القزحية
- أجهزة استشعار معدل ضربات القلب
عملياً، شهدت تقنيات القياسات الحيوية استخداماً فعالاً في كثير من الصناعات.
تُستخدم المصادقة البيومترية في المصارف والرعاية الصحية والنقل للتحقق من الهويات والتحكم في الوصول إلى المعلومات الحساسة. من تطبيقاتها الشائعة فتح الحسابات عبر بصمة الإصبع أو التعرُّف على الوجه، والتحقق من الهوية، والدخول إلى أنظمة مقيدة.
تُدمَج القياسات الحيوية في جوازات السفر الإلكترونية حول العالم. في الولايات المتحدة، يحتوي الجواز الإلكتروني على شريحة تُخزّن صورة رقمية للوجه أو بصمة الإصبع أو مسح القزحية، بالإضافة إلى تقنيات تمنع قراءة الشريحة — ومن ثم انتزاع البيانات — من قِبل قارئات غير مصرح بها.
مع نشر هذه الأنظمة الأمنية، نرى مزاياها ومساوئها تتكشف في الزمن الحاضر.
هل الماسحات البيومترية آمنة؟ — التحسينات والمخاوف
أصبحت الماسحات البيومترية ميزة قياسية في الهواتف الذكية الحديثة. ستجد المصادقة البيومترية في أنظمة أمن الهاتف، حيث تتيح مجسات البصمة والتعرُّف على الوجه للمستخدمين فتح الأجهزة، والموافقة على المدفوعات، والوصول إلى التطبيقات المحمية. تستخدم العديد من الأجهزة عتاد أمني مخصَّص لحماية معلومات القياسات الحيوية وتقليل الوصول غير المصرح به.
قد تستخدم أنظمة التعرُّف على الوجوه الحديثة كاميرات تحت الحمراء، واستشعار العمق، وتقنيات أخرى لتمييز الشخص الحقيقي عن صورة فوتوغرافية. كما تدمج بعض ماسحات البصمة إجراءات أمنية إضافية لكشف البصمات الصناعية. مع ذلك، تختلف فعالية هذه الحمايات بين الأجهزة وأنظمة المصادقة.
أظهرت أبحاث سابقة أن الماسحات البيومترية، بما في ذلك أنظمة التعرُّف على الوجوه، يمكن خداعها في ظروف معينة. قام باحثون بجامعة نورث كارولينا في تشابل هيل بتحميل صور 20 متطوعاً من وسائل التواصل الاجتماعي وبنوا نماذج ثلاثية الأبعاد لوجوههم. نجح الباحثون في اختراق أربعة من الأنظمة الخمسة التي اختبروها.
أمثلة استنساخ البصمات شائعة. عرض مؤتمر Black Hat اختباراً يُظهر أنه يمكن استنساخ بصمة إصبع بشكل موثوق في نحو 40 دقيقة باستخدام مواد بقيمة 10 دولارات فقط، عبر صنع قالب للبصمة في بلاستيك صَبّ أو شمع.
نجح نادي Chaos Computer Club الألماني في خداع قارئ بصمة iPhone TouchID خلال يومين من إطلاقه. صوَّر الأعضاء بصمة على سطح زجاجي واستخدموها لفتح iPhone 5s.
القياسات الحيوية — مخاوف الهوية والخصوصية
المصادقة البيومترية مريحة، لكن دعاة الخصوصية يخشون أن تقلص هذه الأنظمة الخصوصية الشخصية. القلق هنا أن البيانات قد تُجمَع بسهولة وبدون موافقة.
أصبحت الكاميرات جزءاً من الحياة اليومية في مدن صينية تُستخدم للشراء الروتيني، ولندن مشهورة بكاميرات CCTV. الآن، تربط نيويورك وشيكاغو وموسكو كاميرات CCTV بقواعد بيانات التعرُّف على الوجوه لمساعدة الشرطة المحلية في مكافحة الجريمة. ومع تصعيد التكنولوجيا، تطور كارنيجي ميلون كاميرا قادرة على مسح قزحيات الأشخاص في الحشود من مسافة 10 أمتار.
في 2018، طُبِّق التعرُّف على الوجوه في مطار دبي، حيث تُصوَّر المسافرين عبر 80 كاميرا أثناء مرورهم داخل نفق في حوض أسماك افتراضي.
تعمل كاميرات التعرُّف على الوجوه أيضاً في مطارات أخرى حول العالم، منها هلسنكي وأمستردام ومينابوليس-سانت بول وتامبا. يجب أن تُخزن كل تلك البيانات في مكان ما، ما يغذي مخاوف المراقبة المستمرة وسوء استخدام المعلومات الشخصية.
بدأ المنظمون بالرد على هذه المخاوف. منذ فبراير 2025، حظر النص المُشار إليه بالمادة 5 من قانون EU AI استخدام التعرُّف البيومتري عن بُعد في الزمن الحقيقي في الأماكن العامة لأغراض إنفاذ القانون، مع استثناءات محدودة ومتطلبات تفويض صارمة. وبشكل منفصل، تُصنف المادة 9 من قوانين EU's GDPR بيانات القياسات الحيوية المعالجة للتعرُّف الفريد على أنها فئة خاصة من البيانات الشخصية؛ ويُحظر عمومًا معالجتها إلا إذا انطبقت استثناءات قانونية محددة مثل الموافقة الصريحة.
مخاوف أمان بيانات القياسات الحيوية
مشكلة أكثر إلحاحاً هي أن قواعد بيانات المعلومات الشخصية تُعد أهدافاً للقراصنة. على سبيل المثال، عندما تم اختراق مكتب إدارة الموظفين الأمريكي عام 2015، سرق المجرمون الإلكترونيون بصمات 5.6 مليون موظف حكومي، مما عرّضهم لخطر سرقة الهوية.
يزداد استهداف المجرمين الإلكترونيين للمعلومات البيومترية عبر التصيد الاحتيالي. وفقاً لـ أبحاث التصيد الاحتيالي لدى Kaspersky لعام 2025، قد تطلب مواقع احتيالية وصول الكاميرا بذريعة التحقق من الهوية لالتقاط صور الوجه أو معلومات حساسة أخرى. كما يمكن للمهاجمين استخدام مزوَّرات مولَّدة بالذكاء الاصطناعي وانتحال الصوت لانتحال شخصية الضحايا ومحاولة تجاوز فحوصات الهوية. وعلى عكس كلمات المرور، لا يمكن تغيير السمات البيومترية عند التعرض للاختراق.
يُعتبر حفظ بيانات القياسات الحيوية على الجهاز — مثل TouchID في iPhone أو Face ID — أكثر أماناً من حفظها لدى مزود خدمة، حتى لو كانت البيانات مُشفَّرة.
هذا الخطر يشبه خطر قواعد بيانات كلمات المرور، حيث قد يخترق القراصنة النظام ويسرقون بيانات غير مؤمّنة بشكل فعّال. لكن النتائج مختلفة جذرياً: إذا تعرّضت كلمة مرور للاختراق، يمكن تغييرها؛ أما البيانات البيومترية فتبقى نفسها دائماً.
تطورت أساليب خداع القياسات الحيوية لتتجاوز الصور والقوالب. في هجوم الحقن، يحاول المجرمون تجاوز كاميرا الجهاز عن طريق إدخال فيديو مُعدّل أو مُولَّد بالذكاء الاصطناعي مباشرةً إلى نظام التحقق من الهوية. وفقاً لتقرير استخبارات التهديدات 2026 من iProov، زادت هذه الهجمات بنسبة 741% على أساس سنوي في 2025، بينما ارتفعت الهجمات التي تستهدف أجهزة iOS بنسبة 1,151% في النصف الثاني من العام. كما تحذّر مجموعة العمل المالي من أن المزوَّرات المُولَّدة بالذكاء الاصطناعي يمكن أن تقوّض التحقق من الهوية وكشف الاحتيال، مما يبرز الحاجة لإجراءات أمان أقوى.
طرق حماية الهوية البيومترية
مع المخاطر على الخصوصية والسلامة، يجب اعتماد حماية إضافية في أنظمة القياسات الحيوية.
يصبح الوصول غير المصرح به أصعب عندما تطلب الأنظمة وسائل مصادقة متعددة، مثل كشف الحيوية (مثل رمشة العين) ومطابقة العينات المشفَّرة مع المستخدمين داخل مجالات مشفّرة.
تتضمن بعض أنظمة الأمان ميزات إضافية، مثل إدراج العمر أو الجنس أو الطول في بيانات القياسات الحيوية لإحباط المهاجمين.
مثال جيد هو برنامج الهوية الفريد الهندي Aadhaar. بدأ عام 2009، ويشمل مصادقة متعددة المراحل تجمع مسحات قزحية العين وبصمات من جميع الأصابع العشرة والتعرُّف على الوجه.
تُربط هذه المعلومات البيومترية برقم Aadhaar فريد مكوَّن من 12 رقماً. ووفقاً لهيئة الهوية الفريدة في الهند، تم إصدار أكثر من 1.4 مليار رقم Aadhaar. يُستخدم Aadhaar على نطاق واسع للتحقق من الهوية والوصول إلى الخدمات الحكومية وبرامج المعيشة، رغم أن استخدامه يخضع لمتطلبات قانونية واستثناءات محددة.
يمكن أن تكون القياسات الحيوية عاملاً واحداً في نظام المصادقة متعددة العوامل. يجمع هذا النهج بين عاملين أو أكثر من عوامل المصادقة، مثل:
- شيء أنت عليه (القياسات الحيوية)
- شيء تمتلكه (مثل رمز مادي) أو شيء تعرفه (مثل كلمة مرور)
تُشكّل المصادقة الثنائية تركيبة قوية، خاصة مع انتشار أجهزة إنترنت الأشياء. عبر تكديس الحماية، تصبح الأجهزة المتصلة المؤمّنة أقل عرضة للاختراق. مع ذلك، لا يزال استخدام المصادقة متعددة العوامل غير كافٍ. ووفقاً لاستطلاع Kaspersky لعام 2026، أبلغ فقط 46% من مستخدمي Windows و51% من مستخدمي macOS عن تفعيلهم للمصادقة الثنائية أو متعددة العوامل. يمكن أن يقلل الجمع بين القياسات الحيوية وعامل مصادقة آخر من خطر الوصول غير المصرح به.
يمكن أن تجعل القياسات الحيوية المصادقة دون كلمة مرور (Passwordless authentication) أكثر سهولة عبر مفاتيح التسجيل. تستخدم هذه الاعتمادات تشفير المفاتيح العامة وتتيح للمستخدمين تسجيل الدخول بفكّ مفتاح خاص ببصمة أو التعرُّف على الوجه أو مصادقة معتمدة على الجهاز PIN. وفقاً لتقرير State of Passkeys 2026 من FIDO Alliance، هناك حوالي 5 مليارات مفتاح تسجيل مستخدم عالمياً، مع تمكين 75% من المستهلكين الذين شملهم الاستطلاع لمفتاح تسجيل واحد على الأقل.
بالإضافة لذلك، قد يمنحك استخدام مدير كلمات المرور — الكثير منها يولّد ويفتح عبر مفاتيح التسجيل وكذلك كلمات المرور التقليدية — وسيلة حماية إضافية لتخزين كلمات المرور التقليدية.
مُختبَر بشكل مستقل ومُكرَّم من مختبرات رائدة في الصناعة.
ما يجب أن تتذكّره عن القياسات الحيوية
خلاصة القول، تظل القياسات الحيوية وسيلة متنامية للتحقّق من الهوية في أنظمة الأمن السيبراني.
يجمع الحماية بين توقيعاتك الجسدية أو السلوكية وعوامل مصادقة أخرى ليقدّم بعض أقوى أساليب الحماية المعروفة. حالياً، هو أفضل على الأقل من استخدام كلمة مرور نصية بمفردها كآلية تحقق مستقلة.
توفر تقنية القياسات الحيوية حلولاً جذابة جداً للأمن. رغم المخاطر، تظل الأنظمة مريحة وصعبة الاستنساخ، وستستمر في التطور لسنوات طويلة قادمة.
مقالات ذات صلة:
- ما هو التعرُّف على الوجوه وكيف يُستخدم في الأمن؟
- ما هي المصادقة دون كلمة مرور وكيف تُعزّز الأمن؟
- ما هو أمن الإنترنت وكيف يحميك عبر الشبكة؟
- تعرف أكثر على المصادقة متعددة العوامل
منتجات موصى بها:
FAQs
هل يمكن سرقة بيانات القياسات الحيوية كما تُسرق كلمات المرور؟
نعم. يمكن سرقة بيانات القياسات الحيوية عبر اختراق قواعد البيانات أو التصيد أو أنظمة مخترقة. وعلى عكس كلمات المرور، لا يمكن تغيير البصمات أو ملامح الوجه بعد الاختراق، وهو ما يجعل التخزين الآمن واعتماد طرق مصادقة إضافية أمراً بالغ الأهمية.
هل من الآمن استخدام فتح الجهاز ببصمة الإصبع أو الوجه على هاتفي؟
نعم. تُعدّ بصمة الإصبع والتعرُّف على الوجه آمنين عموماً عندما تُخزن بيانات القياسات الحيوية بشكل آمن على جهازك. مع ذلك، لا توجد طريقة تحقق منيعة تماماً. استخدم رمز جهاز قوي أو كلمة مرور وحرص على تحديث برمجياتك دائمًا.
ما الفرق بين الماسح البيومتري ومفتاح التسجيل؟
الماسح البيومترييلتقط الخصائص الجسدية، مثل بصمات الإصبع أو ملامح الوجه، للتحقق من الهوية.
- مفتاح التسجيل (Passkey):هو اعتماد تسجيل تشفيري يحل محل كلمات المرور التقليدية ويمكن فتحه باستخدام القياسات الحيوية أو مصادقة معتمدة على الجهاز PIN.
هل يمكن لشخص ما فتح هاتفي أو حساباتي بصورة فوتوغرافية لوجهي؟
بعض أنظمة التعرُّف على الوجه الأساسية يمكن خداعها بصور فوتوغرافية. تستخدم الأنظمة الحديثة استشعار العمق وكشف الحيوية لتقليل هذا الخطر. مع ذلك، تبقى تقنيات الخداع المتقدمة والمزوَّرات المُولَّدة بالذكاء الاصطناعي تهديدات محتملة.