خلال سنة واحدة فقط، اتخذت ديسكورد إجراءات ضد أكثر من 3 ملايين حساب بسبب الاحتيال والتصيّد وعمليات الاحتيال الأخرى. يبدأ كثير من المحتالين غالبًا برسالة من "صديق" يطلب منك اختبار لعبة جديدة، أو شخص غريب يدّعي أنه "أبلغ عنك عن طريق الخطأ"، أو عرض للحصول على Nitro مجاني.
يعمد المحتالون إلى خلق شعور بالعجلة للضغط عليك للنقر على روابط خبيثة، أو مشاركة بيانات الدخول، أو تنزيل ملفات مشبوهة، أو إرسال أموال قبل أن يتسنّى لك التساؤل عن نوايهم.
ما هي احتيالات ديسكورد؟
احتيالات ديسكورد (Discord scams: عمليات احتيال تتم عبر منصة ديسكورد، مثل هدايا Nitro المزيفة وروابط التصيّد) هي مخططات تستخدم رسائل أو روابط مزيفة لسرقة بيانات دخولك أو أموالك. بدلًا من الاختراق المباشر لخوادم ديسكورد، يخدع المهاجمون المستخدم عادةً ليمنحهم الوصول، مثل صفحة تسجيل دخول مزيفة.
يتنكر المهاجمون غالبًا في شكل موظف دعم ديسكورد أو صديق، ويستخدمون تهديدات بالحظر أو وعدًا بمكافأة مجانية لإجبارك على التصرف سريعًا — أسلوب يُعرف بالهندسة الاجتماعية. في احتيال تصيّد نموذجي على ديسكورد، يرسلون رابطًا لصفحة تسجيل دخول مزيفة تقلّد واجهة ديسكورد.
قد يتواصلون معك برسالة خاصة أو منشور عام في سيرفر، أو عبر بوت يبدو كأداة للتحقّق أو الإشراف. غالبًا ما يكتبون من حسابات مُخترَقة لأنك تميل إلى الوثوق برابط يرسله شخص موجود في قائمة أصدقائك.
تستخدم بعض الحملات ديسكورد لاستهداف حسابات أخرى، مثل بيانات دخول Steam أو Microsoft.
- تعتمد معظم احتيالات ديسكورد على الهندسة الاجتماعية لخداعك وتسليم بيانات الدخول أو الأموال.
- يمكن أن تأتي الرسائل من أصدقائك لكنها تظل احتيالية، لأن المحتالين يرسلونها غالبًا من حسابات مخترَقة.
- ماسح رموز QR الخاص بديسكورد مُعد لتسجيل الدخول، لذلك لا تمسح رمزًا يرسله لك أحدهم بدعوى استلام مكافأة.
- فتح رابط تصيّد عادةً لا يعرّض حسابك للاختراق فورًا، لكن إدخال بيانات الدخول أو الموافقة على تسجيل دخول ضار أو تشغيل ملفات مصابة قد يفعل ذلك.
- نزّل الألعاب فقط من متاجر التطبيقات الرسمية، ولا تنقر على روابط تحميل تُرسل في الدردشات.
- فَعِّل المصادقة ذات العاملين وقيد الرسائل المباشرة من الغرباء لتقليل فرص نجاح الاحتيال.
لماذا قيّدت البرازيل ديسكورد في 2026؟
قيّدت البرازيل عدة ميزات في ديسكورد في أغسطس 2026 بسبب مخاوف جدية تتعلق بسلامة الأطفال. جاء القرار بعد قضية مُروّعة أثيرت على نطاق واسع تتعلق بوفاة فتاة تبلغ من العمر 13 عاماً، وتصاعد الضغط العام للمطالبة بحماية أقوى على المنصة.
أمرت سلطة حماية البيانات في البرازيل (ANPD) ديسكورد بتعليق ميزات البث الحي والتواصل بالفيديو. وجذبت القضية أيضًا اهتمامًا سياسيًا، حيث دعت السيدة الأولى جانجا لولا دا سيلفا علنًا إلى حظر تام.
مع ذلك، لم تُحظر ديسكورد كليًا. بقيت الرسائل النصية والصوتية متاحة، بينما طالت القيود ميزات مثل Go Live والمكالمات الفيديو ومشاركة الشاشة.
كانت هذه الإجراءات مرتبطة بمخاوف تتعلق بسلامة الأطفال أكثر منها بقضايا التصيّد وسرقة الحسابات والاحتيال المالي التي نناقشها في هذا المقال.
ما هي الاحتيالات الأكثر شيوعًا على ديسكورد؟
أكثر الاحتيالات شيوعًا على ديسكورد تشمل رسائل دعم مزيفة، هدايا Nitro مزيفة، دعوات ألعاب خادعة، وروابط تنزيل ضارة. رغم اختلاف القصص، تعتمد معظمها على أساليب مشابهة: انتحال الهوية، التصيّد، والهندسة الاجتماعية.
رسائل الدعم المزيفة وعمليات الإبلاغ المزيفة
في احتيال "أبلغت عنك عن طريق الخطأ"، يرسلك شخص ليخبرك أنه أبلغ عن حسابك بالخطأ وأن ديسكورد سيحظره ما لم تتواصل مع "وكيل دعم". قد يكون المرسل غريبًا أو صديقًا تم اختراق حسابه، والـ"وكيل" المشار إليه جزء من المخطط الاحتيالي.
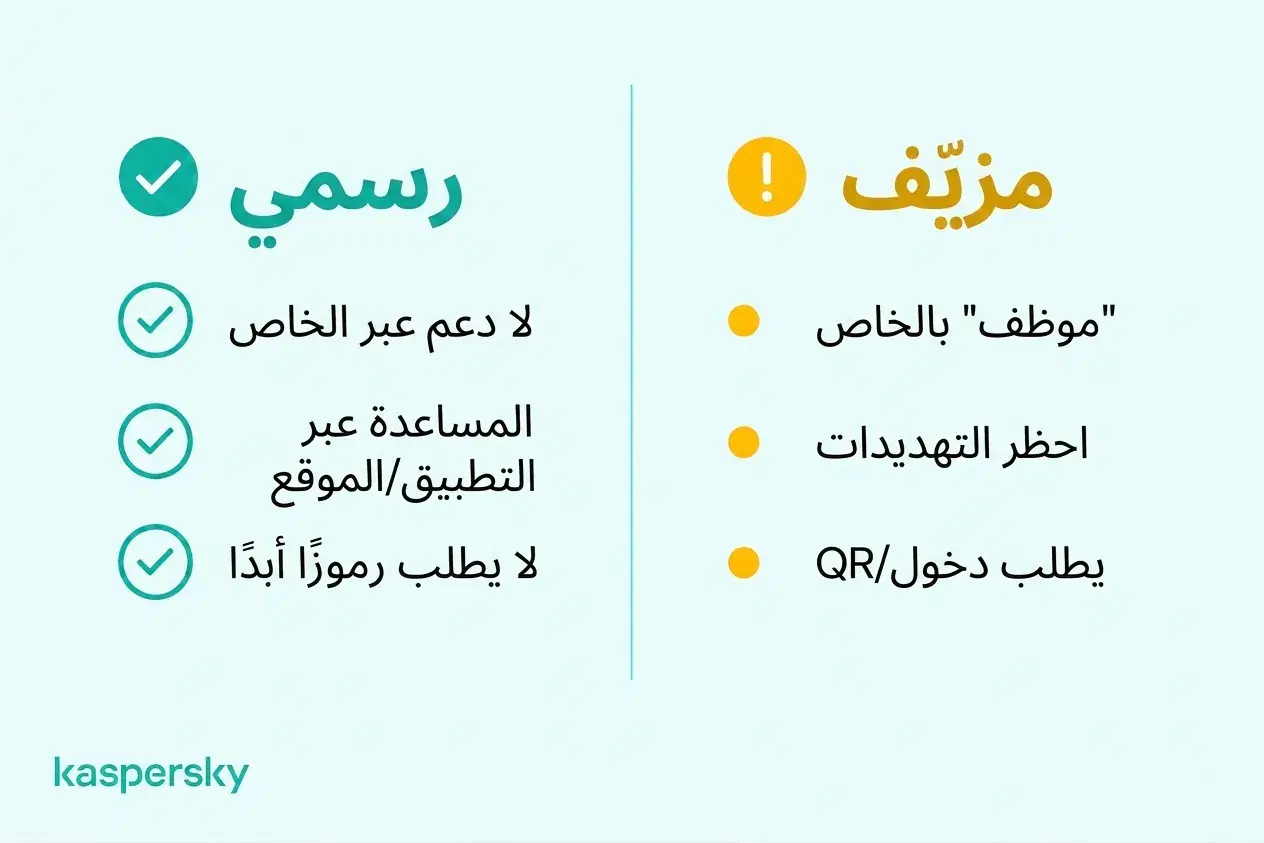
يطلب الوكيل المزيف منك "التحقق" بمشاركة رمز تسجيل دخول، أو مسح QR رمز، أو تغيير بريدك الإلكتروني إلى عنوان يزوّده، أو الدفع لرفع الحظر. أي من هذه الخطوات يمكن أن يمنحهم السيطرة على حسابك. ديسكورد لا تتعامل مع البلاغات عبر حسابات دعم خاصة، لذا احظر المرسل وتواصل مع ديسكورد فقط عبر موقعه أو التطبيق الرسميين.
احتيال Infinity Kingdom ودعوات الألعاب المزيفة
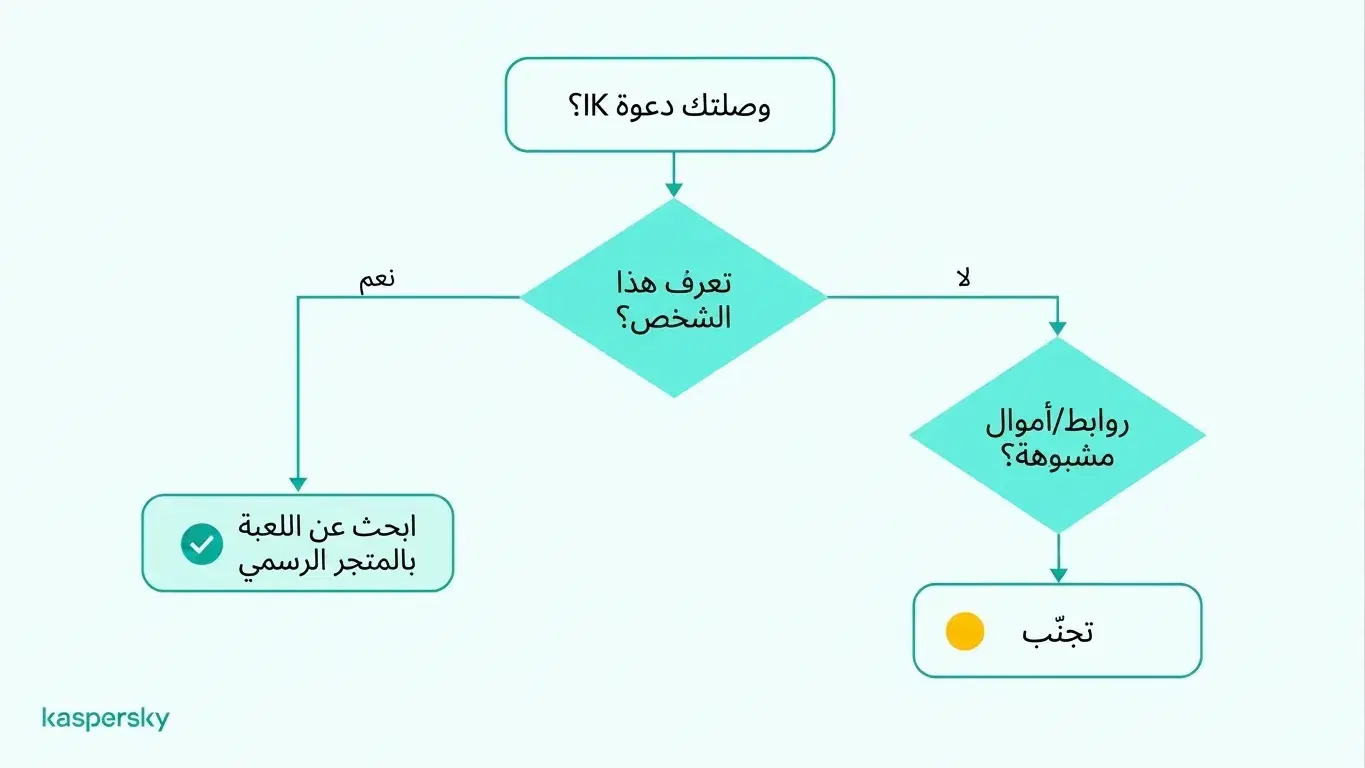
في احتيال Infinity Kingdom على ديسكورد، يستخدم غرباء ملفات شخصية مزيفة وطلبات صداقة غير مرغوب فيها لكسب ثقتك قبل تشجيعك على تنزيل لعبة الاستراتيجية Infinity Kingdom. قد يدّعون أنهم تواصلوا معك عن طريق الخطأ، أو يبدأون محادثة ودّية، ثم يدعونك للانضمام إلى تحالفهم.
دوافع هذه الأساليب ليست دائمًا واضحة؛ البعض قد يسعى إلى تجنيد عدواني أو الحصول على مكافآت الإحالة، بينما قد يوجّه آخرون المستخدمين إلى مواقع مشبوهة أو تنزيلات غير رسمية أو طلبات مالية. مع ذلك، لا يعني استقبال دعوة بالضرورة أنك تتعرّض للاحتيال.
Infinity Kingdom نفسها لعبة مشروعة متاحة عبر متاجر التطبيقات الرسمية. إن قبول دعوة للعب لا يعني بالضرورة وجود احتيال. علامات التحذير تشمل هويات مخادعة، ضغط مستمر، روابط تنزيل غير مألوفة، وطلبات مال أو معلومات حساسة.
إذا تواصل معك شخص بهذه الطريقة، تجنّب تنزيل ملفات من روابطه أو مشاركة بيانات الدخول. إذا رغبت بتجربة اللعبة، ابحث عنها بنفسك في متجر التطبيقات الرسمي.
هدايا Nitro المزيفة والحملات الترويجية الاحتيالية
قد يصلك عرض Nitro مجاني مزيف عبر رسالة خاصة أو بريد إلكتروني، يدّعي أنك فزت بسحب أو بمكافأة ألعاب. قد يستخدم المرسل اسم منصة ألعاب أو مؤثرًا، مثل ادعاء أن Steam يقدّم ثلاثة أشهر من Nitro.
إذا نقرّت الرابط وسجّلت الدخول في الصفحة المزيفة، يحصل المرسل على بريدك الإلكتروني وكلمة المرور. قد يطلبون أيضًا رمز المصادقة ذات العاملين، مما يمكّنهم من تسجيل الدخول قبل انتهاء صلاحيته.
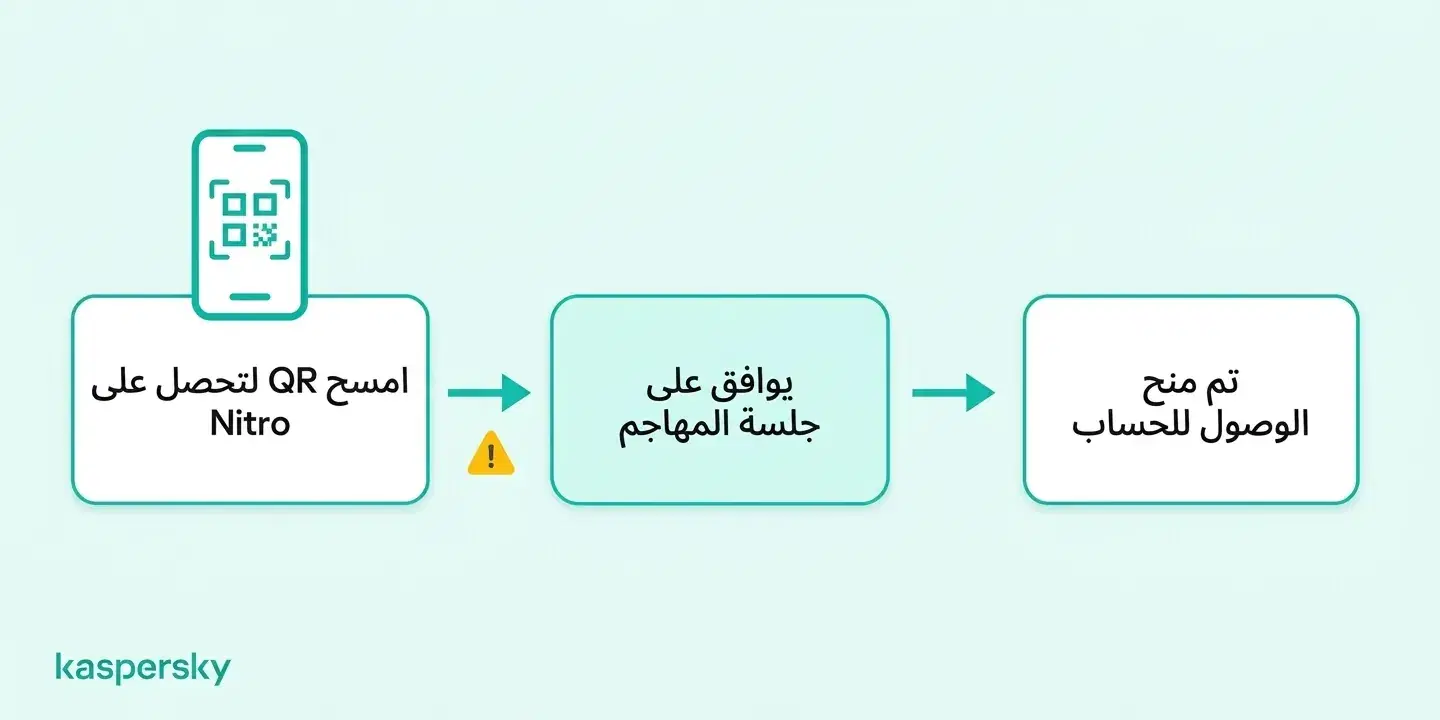
تنوع آخر يتضمن QR رمزًا يُفترض أنه يفتح مكافأة Nitro مجانية. قد يخدعونك لاستخدام خاصية مسح رمز QR لتفويض جلسة تسجيل دخول يسيطرون عليها. إن وافقت على تسجيل الدخول، قد يحصلون على حسابك دون معرفة كلمة المرور أو رمز 2FA. كما أوضحت دليل أمان الحساب في ديسكورد، ماسح رمز QR مخصّص لتسجيل الدخول وليس للمطالبة بالمكافآت. هذه التقنية نوع من quishing، أو تصيّد عبر رموز QR.
احتيالات التحقّق الوهمية في السيرفرات
ينسخ المحتالون أداة التحقق التي تستخدمها كثير من السيرفرات لتأكيد أن الأعضاء الجدد ليسوا بوتات، وغالبًا تكون القناة المسماة #verify. في تحليله عن روابط الدعوات المخترَقة، يصف Kaspersky مهاجمين يستولون على دعوات ديسكورد منتهية الصلاحية ويُرسلون المستخدمين إلى سيرفر تكون قناته الوحيدة المفتوحة خطوة تحقق مزيفة.
في تلك الحملة، استخدم المهاجمون خدعة تُسمى ClickFix، حيث يطلبون من المستخدمين على صفحة التحقق المزيفة لصق وتشغيل أمر على حاسوبهم. أي شخص شغّل الأمر ثبّت برمجيات خبيثة منحت المهاجمين السيطرة عن بعد على الجهاز أو الوصول إلى بيانات محفظة تشفير. في حالات أخرى، يُرسَل المستخدم إلى صفحة خارجية ويُطلب منه تسجيل الدخول عبر Discord أو Steam أو Microsoft، أو تفويض تطبيق، ما قد يمنح المهاجم وصولًا إلى تلك الحسابات.
تنزيلات الألعاب والملفات الملغومة
في هذا الاحتيال، يطلب صديق أو جهة اتصال جديدة منك اختبار لعبة صنعوها أو تجربة تعديل (mod)، ويرسل رابط تنزيل أو ملفًا في الدردشة. تستعرض Kaspersky نشاطًا خبيثًا في محادثات ديسكورد يصف ملفات ضارة مستضافة على خوادم ديسكورد نفسها، مما يجعل رابط التحميل يبدو أكثر مصداقية.
قد يحتوي الملف على برنامج سرقة معلومات (infostealer)، وهو نوع من البرمجيات الخبيثة ينسخ كلمات المرور والرموز الجلسية المحفوظة على جهازك ويرسلها للمهاجم. باستخدام رمز جلسة مسروق، يمكن للمهاجم استخدام حساب ديسكورد الخاص بك دون كلمة مرور أو رمز 2FA، وقد يصل أيضًا إلى بريدك الإلكتروني وحساباتك المصرفية.
احتيالات العملات المشفّرة والاحتيال المالي
على ديسكورد، يدير محتالو الكريبتو هدايا مزيفة، ومجموعات استثمار تعد بعوائد عالية، ومنصات تداول تحجب السحب حتى تدفع رسومًا. يتظاهرون غالبًا بأنهم مسؤول سيرفر أو مشروع تشفير معروف لجعل طلب الدفع يبدو موثوقًا.
قد لا تستعيد المال الذي أرسلته لأنّ تحويلات العملات المشفّرة صعبة الاسترداد. قد يُطلب منك أيضًا تفاصيل البطاقة أو عبارة الاسترداد لمحفظتك المشفّرة، والتي تُستخدم لاحقًا في عمليات احتيال أو سرقة هوية.
كيف تميّز احتيالًا على ديسكورد؟
عادةً ما تميّز الاحتيال لأن المرسل يضغط عليك بتهديد بالحظر أو بجائزة، ويطلب منك النقر على رابط أو إرسال أموال. قد يأتِي ذلك أيضًا من حساب صديق مخترق.
إعلانات ديسكورد الرسمية تظهر كرسائل نظامية. وجود كلمة “Support” أو “Admin” في اسم المستخدم لا يعني أنّ الحساب تابع لديسكورد، لأن أي شخص يمكنه اختيار مثل هذا الاسم. إذا كتب صديقك بأسلوب غير مألوف، أو تواصل معك مشرف أو بوت بشأن حسابك بشكل خاص، تحقّق منهم بطريقة أخرى قبل الرد. العروض التي تبدو سخية جدًا، مثل سنة مجانية من Nitro، علامة تحذير شائعة.
قبل فتح رابط، راجع وجهته؛ العناوين الشبيهة بالموقع مثل dlscord.com أو diiscord.com شائعة. يمكنك تجنّب معظم صفحات تسجيل الدخول المزيفة بكتابة discord.com بنفسك بدلًا من تسجيل الدخول عبر رابط.
يمكنك مقارنة الرسالة التي استلمتها مع هذه الأمثلة الشائعة:
|
رسالة نموذجية |
علامات التحذّر |
الهدف المحتمل |
|
«أبلغت عنك عن طريق الخطأ، تواصل مع وكيل الدعم هذا.» |
تهديد بالحظر و"موظف ديسكورد" يتواصل معك عبر رسائل خاصة |
الاستيلاء على الحساب |
|
«فزت بـ Nitro مجانًا، امسح هذا الرمز QR للمطالبة به.» |
مكافأة من مجهول وطلب استخدام ماسح رموز QR الخاص بديسكورد |
الاستيلاء على الحساب |
|
«هل يمكنك اختبار لعبتي الجديدة؟» |
رابط تنزيل أو مرفق وضغط لتشغيله فورًا |
برمجيات خبيثة وسرقة بيانات الدخول |
|
«تحقّق للوصول لهذا السيرفر.» |
طلب لتسجيل الدخول أو تشغيل أمر على جهازك |
اختراق الحساب أو الجهاز |
|
«انضم لتحالفي في Infinity Kingdom.» |
دعوات متكرّرة من جهة اتصال جديدة وروابط تنزيل غير رسمية |
تجنيد لاعبين، مكافآت إحالة، أو طلبات قد تكون احتيالية |
|
«سدّعفِع نقودك في مجموعتنا الاستثمارية وسنضاعفها.» |
وعود بعوائد مضمونة ورسوم لفتح سحب الأموال |
نقود أو وصول إلى المحفظة |
ماذا تفعل إذا وقعت ضحية احتيال على ديسكورد؟
ما يجب فعله يعتمد على ما قدّمته للمحتال — كلمة مرور أو أموال مثلاً. تغيّر مفاجئ في كلمة المرور أو البريد يعني أن حسابك قد تم اختراقه بالفعل.
إذا نقرّت على رابط مشبوه أو شاركت معلومات
إذا فتحت رابط ديسكورد مشبوهًا، أغلق الصفحة وتجنّب المزيد من التفاعل. زيارة صفحة تصيّد عادةً لا تكشف تلقائيًا بيانات الدخول، لكن إدخال كلمة المرور، أو الموافقة على تسجيل دخول، أو تنزيل ملف خبيث قد يعرض حسابك أو جهازك للخطر.
إذا أدخلت كلمة مرور ديسكورد أو أذنت بتسجيل دخول غير مألوف، غيّر كلمة المرور فورًا، وفَعِّل المصادقة ذات العاملين، وراجع نشاط الحساب بحثًا عن أي حركات غير مصرح بها. غيّر كلمات المرور في الحسابات الأخرى إذا كررت نفس بيانات الدخول.
إذا تم اختراق حساب ديسكورد الخاص بك
إذا غيّر المهاجم عنوان البريد الإلكتروني على حسابك، تحقق من صندوق بريدك القديم. يرسل ديسكورد رسالة هناك عند تغيير العنوان وقد تتضمن رابطًا للتراجع عن التغيير.
عندما لا تستطيع تسجيل الدخول على الإطلاق، استخدم نموذج الدعم الرسمي الخاص بديسكورد للإبلاغ عن حسابك كمختَرق وأرسل الطلب من عنوان البريد الإلكتروني المرتبط به. إذا استولى المهاجم على ذلك البريد أيضًا، استرجعه أولًا عبر مزوّد البريد الإلكتروني الخاص بك.
بعد استعادة حسابك، أزل الأجهزة والتطبيقات المصرّح بها التي لا تتعرف عليها، وحذّر أصدقائك بشأن اختراق ديسكورد لأن المهاجم قد استعمل حسابك لإرسال نفس الاحتيال لهم.
إذا نزلت برمجيات خبيثة أو خسرت أموالًا
إذا شككت أن ملفًا كان خبيثًا، افصل الجهاز عن الإنترنت وشغّل فحصًا كاملاً باستخدام برنامج أمني. ثم غيّر كلمات مرور البريد والبنك من جهاز مختلف لأن البرمجيات قد تكون نسخت كلمات المرور المحفوظة على الجهاز المُصَاب.
إذا أرسلت أموالًا أو شاركت بيانات بطاقة، اتصل بمصرفك أو بمزود الدفع فورًا؛ فقد يتمكنون من إيقاف البطاقة أو الطعن في المعاملة.
كيفية الإبلاغ عن احتيال على ديسكورد
انقر بزر الماوس الأيمن أو اضغط مطوّلًا على الرسالة أو ملف تعريف المرسل واختر الإبلاغ (Report). التقط لقطات شاشة لاسم المستخدم والرسائل أولًا لأن المرسل قد يحذفها، ثم احظر الحساب.
فريق Trust & Safety في ديسكورد يستخدم البلاغات لإزالة الحسابات والسيرفرات الاحتيالية، لكن البلاغ لا يضمن استرداد حساب مسروق أو أموال مفقودة.
كيف تحمي نفسك من احتيالات ديسكورد؟
يمكنك تقليل خطر الاحتيالات بتأمين حسابك، وتقييد الاتصال غير المرغوب، والتعامل بحذر مع الطلبات المفاجئة. هذه الإجراءات تحميك من التصيّد وسرقة الحسابات والتنزيلات الضارة والهندسة الاجتماعية، رغم أنه لا يوجد إجراء واحد يمنع كل الاحتيالات.
- اِستخدم كلمة مرور قوية ومختلفة لحساب ديسكورد والبريد الإلكتروني المرتبط به، وفَعِّل المصادقة ذات العاملين حتى لا تكون كلمة المرور المسروقة كافية بمفردها.
- قيّد الرسائل المباشرة من أعضاء السيرفر الذين لا تعرفهم في إعدادات خصوصية ديسكورد، وفعّل عوامل التصفية للأشخاص الذين ليسوا في قائمة أصدقائك.
- تجاهل الملفات وطلبات التحقّق غير المتوقعة، ولا توافق على مسح رمز QR لم تطلقه بنفسك، ولا تُشارك كلمة المرور أو رموز العامل الثاني مع أي مَن يراسلُك.
- ثبّت برنامج حماية مثل Kaspersky Premium، الذي يساعد في اكتشاف البرمجيات الخبيثة وحجب مواقع التصيّد المعروفة قبل إدخال بيانات الدخول.
مختبرات رائدة مستقلة اختبرت ومنحت جوائز لمنتجاتنا.



مقالات ذات صلة:
- ماذا تفعل بعد هجوم تصيّد؟
- ماذا تفعل إذا سُرِقت هويتك؟
- إدارة ومنع تسريب البيانات الشخصية
- كيف تكتشف صفحات تسجيل الدخول المزيفة وتحمي بياناتك؟
منتجات موصى بها:
FAQs
هل يمكن لشخص سرقة معلوماتك عبر سيرفر ديسكورد؟
نعم. يمكن للمحتالين نشر روابط تصيّد أو ملفات ضارة على سيرفر، وإذا نقرّت رابطًا خارجيًا، يمكن لمالك الموقع رؤية عنوان IP بريدك الإلكتروني. لا يمكن لأعضاء السيرفر الآخرين رؤية بريدك أو كلمة مرورك.
هل يمكن لبوت ديسكورد أن يخترق سيرفرك؟
نعم. يمكن لبوت خبيث، أو بوت موثوق سرقت توكنه، أن يستخدم صلاحياته لحذف قنوات أو نشر روابط احتيال. أضف البوتات فقط من مطوّرين تثق بهم وتجنّب منحهم صلاحية المسؤول (Administrator).
لماذا يريد المحتالون الوصول إلى حساب ديسكورد الخاص بك؟
يسرق المحتالون حسابات ديسكورد لينتحلوا شخصية مستخدمين موثوقين، للوصول إلى محادثات خاصة، وللاستفادة من صلاحيات السيرفر. الحسابات التي تملك امتيازات إدارية ذات قيمة خاصة لأن المهاجم قد يستخدمها للتأثير على المجتمعات، ونشر روابط خبيثة، أو استهداف ضحايا إضافيين.
كيف تميّز بائع Nitro غير مُصرّح به؟
تقول ديسكورد إن أي شخص يبيع Nitro خارج التطبيق أو متجر أمازون الرسمي غير مُصرّح له، ويقدّم كثيرون خصومات كبيرة عبر الرسائل الخاصة. قد تلغي ديسكورد Nitro المشتراة بهذه الطريقة، وقد تأتي الأكواد الرخيصة من بطاقات مسروقة.