هل يستهدف القراصنة فعلاً الشركات الصغيرة؟
تجذب الشركات الصغيرة انتباه القراصنة لأنها تتعامل مع بيانات قيِّمة ومعاملات مالية وفي الوقت نفسه قد تملك موارد أقل لحماية أنظمتها. يستغل المجرمون السيبرانيون هذه الفجوات لسرقة أموال، اختراق حسابات، أو الوصول إلى مؤسسات أكبر عبر بوابات الموردين والشركاء. (التصيّد الاحتيالي)
ليس كل هجوم موجهًا شخصيًا إلى شركة بعينها. كثير من الهجمات تكون آلية أو عشوائية، حيث يستخدم المهاجمون أدوات للبحث عن أنظمة مكشوفة ونقاط ضعف شائعة. وفي حالات أخرى يختار المهاجمون شركات أو موظفين أو علاقات توريد أو عمليات دفع بعينها كأهداف متعمدة.
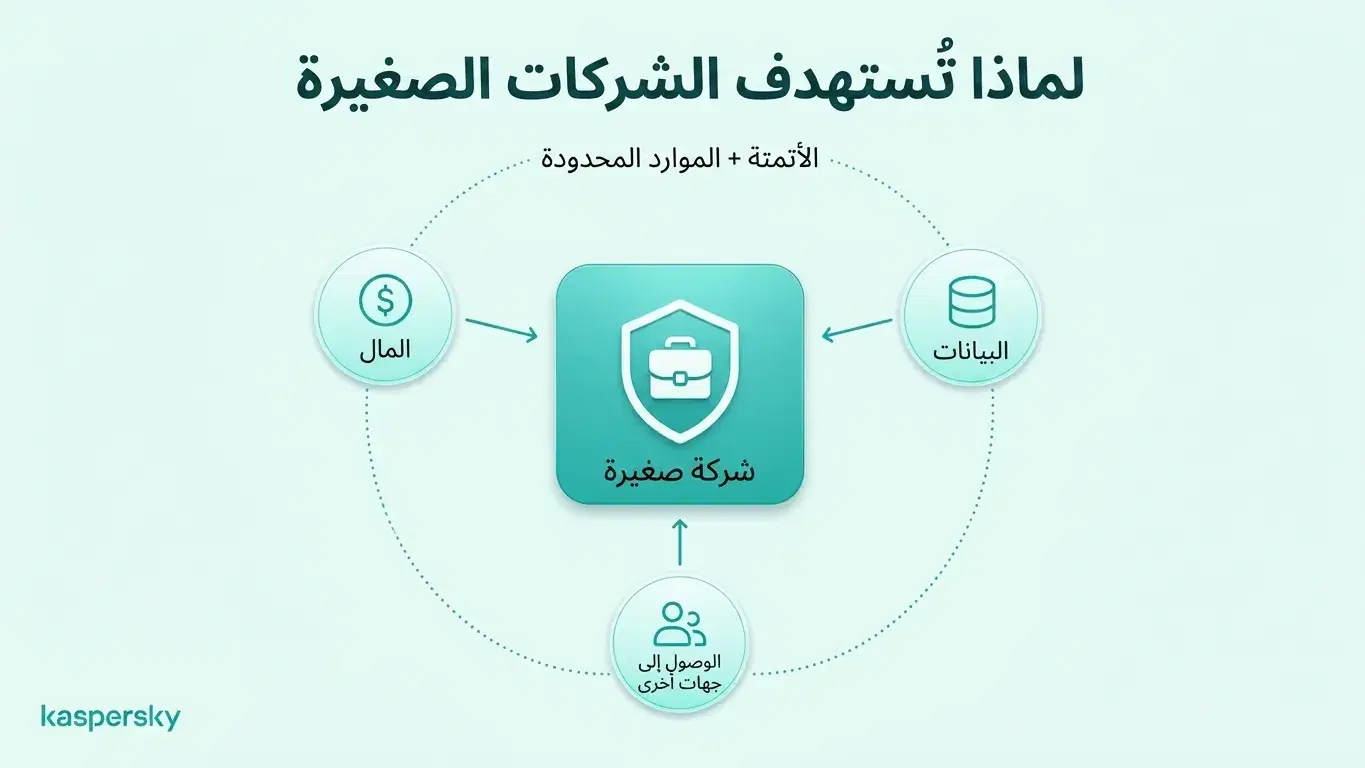
الدافع المالي واضح. قد يحاول المهاجمون سرقة أموال من حسابات العمل أو ارتكاب أشكال أخرى من الاحتيال المالي. كما يُستخدم الفدية كوسيلة مباشرة للحصول على أموال من الشركات المتضررة.
تحمل الشركات الصغيرة معلومات ثمينة مثل بيانات العملاء، سجلات الموظفين، بيانات تسجيل الدخول، ومعلومات تجارية حساسة. وعلاقاتها مع منظمات أكبر قد تجعلها هدفًا جذابًا لأن المهاجمين أحيانًا يستخدمون موردين أو شركاء مخترقين للوصول إلى شركات أخرى.
عامل آخر هو الموارد. قد تفتقر الشركات الصغيرة إلى دعم IT وغالبًا ما تملك عمليات cybersecurity رسمية أقل. هذا لا يعني أن الشركات الصغيرة غير آمنة بالضرورة، لكن قَدْ يصعّب ذلك اكتشاف الثغرات الشائعة وإصلاحها بسرعة.
ما يجب أن تعرفه:
- قد تُستهدف الشركات الصغيرة مباشرة، لكن العديد من الهجمات تكون آلية أو انتهازية وليست موجهة شخصيًا إلى شركة واحدة.
- قد يحفز المهاجمين الاحتيال المالي أو طلب الفدية أو السعي للوصول إلى حسابات العمل أو سرقة بيانات الشركات والعملاء القيِّمة.
- بريد العمل، بيانات اعتماد الموظفين، سجلات العملاء، وعلاقات الموردين كلها عوامل تجعل الشركة الصغيرة هدفًا محتملًا.
- الصلات مع منظمات أكبر قد تخلق أيضًا مخاطر على سلسلة التوريد، فتجعل الشركات الصغيرة بوابة للوصول إلى أهداف أكبر.
- قلة موارد IT وندرة العمليات الأمنية المخصصة يمكن أن تزيد من التعرض إذا تُركت نقاط الضعف الشائعة دون معالجة.
- الاحتياطات الأساسية مثل المصادقة متعددة العوامل (MFA), كلمات مرور فريدة، تحديثات الأمان، أمن النقاط الطرفية، توعية الموظفين، ونسخ احتياطية مُجَرَّبة تقلّل الكثير من المخاطر الشائعة.
كيف يهاجم القراصنة الشركات الصغيرة؟
يهاجم القراصنة الشركات الصغيرة عادة عبر التصيّد الاحتيالي والهندسة الاجتماعية، سرقة بيانات الاعتماد، البرمجيات الخبيثة، هجمات الفدية، وبرامج غير محدثة. تتيح هذه الأساليب للمهاجمين الوصول إلى حسابات العمل أو معلومات حساسة أو أنظمة حيوية دون الحاجة إلى تقنيات متقدمة للغاية.
التصيّد الاحتيالي واختراق البريد التجاري
تُستخدم رسائل البريد الاحتيالية، صفحات تسجيل دخول مزيفة، الانتحال، وأشكال أخرى من الهندسة الاجتماعية لسرقة بيانات الاعتماد أو التلاعب بعمليات الدفع.
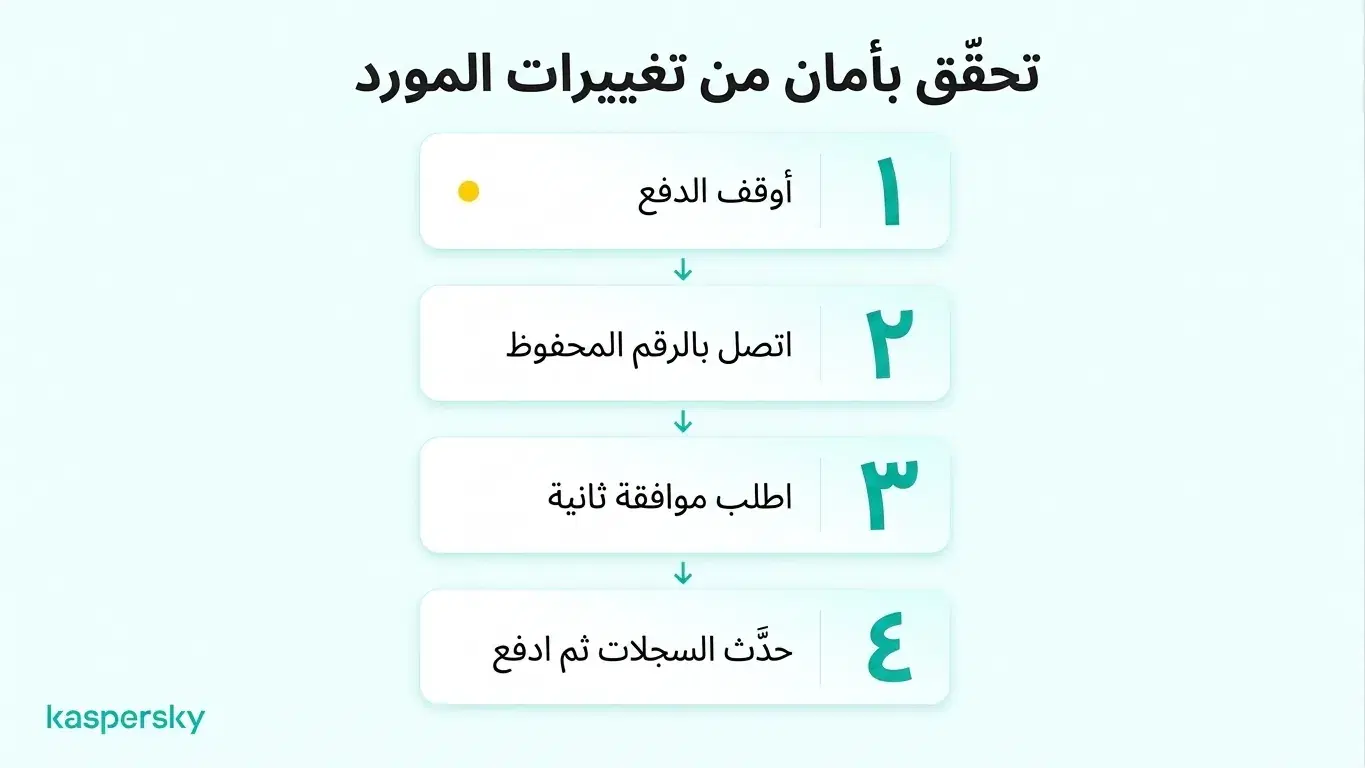
مثال شائع هو فاتورة مورد مزيفة؛ قد ينتحل المهاجم صفة مورد معروف ويرسل فاتورة تبدو حقيقية لكنها تحتوي على تفاصيل بنكية مختلفة. إذا لم يتم التحقق من هذا التغيير بطريقة مستقلة، قد يتم تحويل الأموال مباشرة إلى المهاجم.
البرمجيات الخبيثة وهجمات الفدية
يمكن للبرمجيات الخبيثة سرقة المعلومات، مراقبة النشاط، أو منح المهاجمين وصولًا غير مصرح به للأجهزة. وقد تقوم هجمات الفدية بتشفير ملفات العمل وتعطيل العمليات. بعض هجمات الفدية تتضمن أيضًا سرقة معلومات حساسة وتهديد بنشرها ما لم تُدفع الفدية.
بيانات اعتماد مخترقة
كلمات المرور الضعيفة أو المخترقة تمنح المهاجمين وصولًا إلى بريد العمل وغيرها من الحسابات. وبمجرد الدخول، قد يطّلعون على الرسائل، ينتحلون هوية الموظفين، أو يستخدمون الحسابات الموثوقة لاستهداف العملاء والموردين.
ثغرات البرمجيات
التطبيقات غير المحدثة وأدوات الوصول عن بُعد غير الآمنة تُشكّل نقاط دخول إلى أنظمة الشركات. يساعد الحفاظ على دعم البرمجيات وتحديثها في سد الثغرات المعروفة قبل أن يستغلها المهاجمون.
ماذا يحدث عندما تُخترق شركة صغيرة؟
قد تُكلّف الهجمة الإلكترونية الشركة الصغيرة مالًا، تُعطّل العمليات اليومية، تكشف معلومات حساسة، وتُضعف ثقة العملاء. قد يكون التأثير خطيرًا خاصةً للشركات التي تفتقر إلى احتياطيات مالية أو موارد استرداد سريعة.
الخسائر المالية عادةً ما تكون النتيجة الأولى: قد تأتي التكاليف من مدفوعات احتيالية، أعمال استرداد، خسارة أعمال، استبدال أنظمة، أو مطالبات بالفدية. قد يصعب على الكثير من الشركات الصغيرة تحمّل هذه المصاريف.
قد يكون تعطّل العمل صعبًا جدًا للشركات الصغيرة. إذا أصبحت الحسابات أو الملفات أو أنظمة الدفع أو خدمات السحابة غير متاحة، قد تتوقف الأنشطة اليومية. وبدون دعم IT مخصّص، قد يستغرق استعادة الوصول واستئناف الأعمال وقتًا أطول.
يمكن أن تؤدي الهجمات السيبرانية أيضًا إلى انتهاكات للبيانات تكشف معلومات عملاء أو موظفين أو أسرارًا تجارية. تبعًا لنوع البيانات والقوانين المعمول بها، قد يتعيّن على الشركات التحقيق في الحادث، إبلاغ الأطراف المتضررة، أو الإبلاغ إلى الجهات المختصة.
قد يفقد العملاء والشركاء الثقة إذا انكشفت معلومات حساسة أو تعطّلت الخدمات، ما قد يلحق ضررًا طويل الأمد بشركة صغيرة تعتمد على العملاء المتكررين والعلاقات الطويلة الأمد.
كيف تحمي الشركات الصغيرة نفسها من القراصنة؟
يمكن للشركات الصغيرة تقليل مخاطر الهجمات بتأمين الحسابات بكلمات مرور قوية وMFA, تحديث الأجهزة والبرامج، استخدام أمن النقاط الطرفية, وتدريب الموظفين على التعرف على الهندسة الاجتماعية. توفر النسخ الاحتياطية الدورية وإجراءات الإبلاغ الواضحة حماية إضافية.
أمّن حسابات العمل. استخدم كلمات مرور قوية وفريدة لحسابات العمل واحتفظ بها في مدير كلمات المرور موثوق بدلاً من إعادة استخدام نفس بيانات الدخول.
فعّل المصادقة متعددة العوامل (MFA) للحسابات المهمة مثل البريد، منصات السحابة، الخدمات المالية، وحسابات المشرفين. أعطِ الموظفين صلاحيات الوصول فقط إلى الأنظمة والمعلومات اللازمة لأدوارهم.
حمِ الأجهزة والبرمجيات. يجب تطبيق تحديثات الأمان على حواسيب العمل والهواتف والأجهزة الأخرى فور توفرها. يمكن لحلول أمن النقاط الطرفية الموثوقة اكتشاف ومنع البرمجيات الخبيثة، هجمات الفدية، المواقع الخبيثة، والتهديدات الأخرى. يُستحسن استبدال البرمجيات القديمة أو المنتهية الدعم عندما تتيح وصولًا إلى أنظمة الشركة المهمة.
مختبرات رائدة في الصناعة اختبرت المنتج ومنحته جوائز مستقلة.



يجب أن يعرف الموظفون كيفية التعرف على التصيّد وطلبات الدفع غير العادية. كما ينبغي على الشركات وضع إجراءات تحقق بسيطة حتى لا يضطر الموظفون للاعتماد فقط على كون رسالة البريد أو الرسالة أصلية.
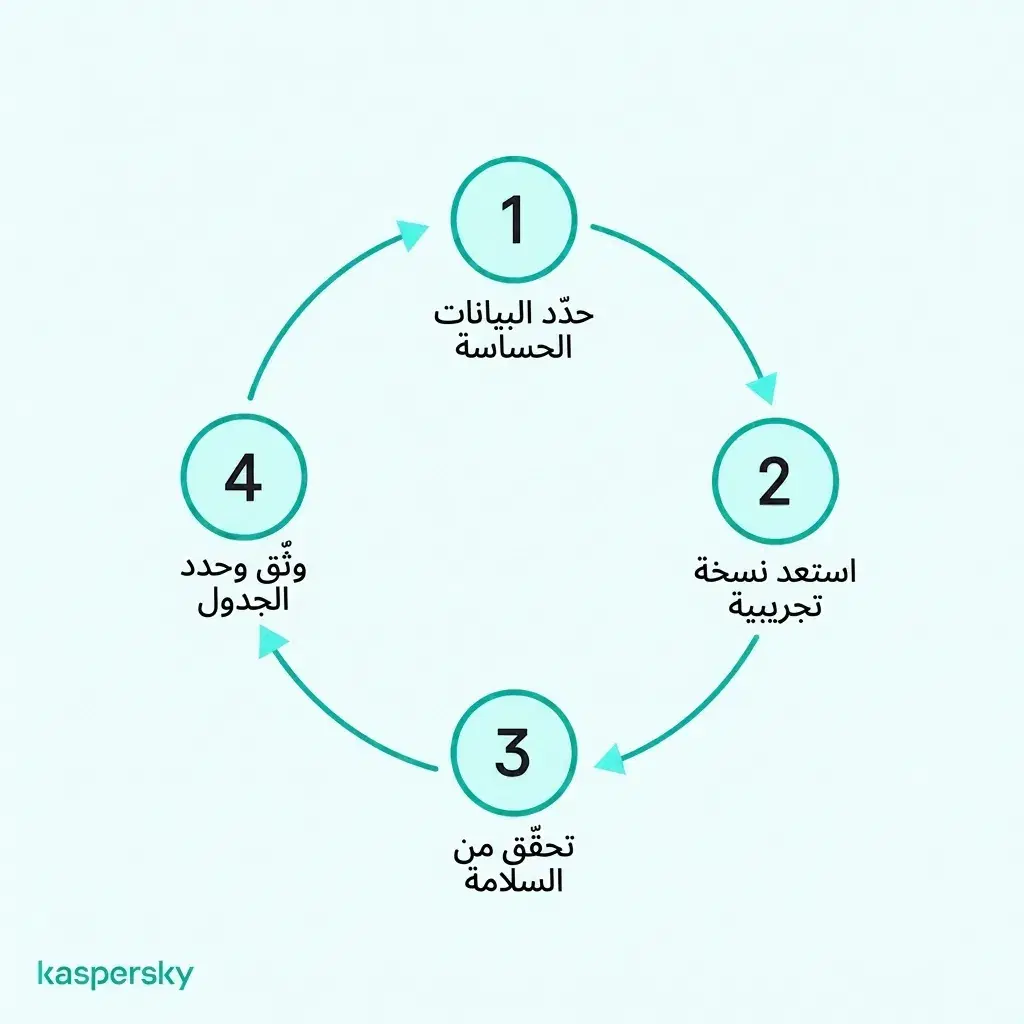
استعد لحوادث الأمن المحتملة. احتفظ بنُسخ احتياطية آمنة للبيانات المهمة واختبرها دوريًا للتأكد من إمكانية استعادتها فعليًا. كما يجب أن يعرف الموظفون من يتواصلون معه عند تلقي رسالة مريبة أو فقدان جهاز أو شك في اختراق حساب.
مقالات ذات صلة:
- ما هي مواقع الاحتيال وكيف تتجنّبها؟
- ما الذي تحتاجه البرمجيات الخبيثة لتزدهر
- كيفية تجنّب سرقة البيانات
- لماذا يعتبر الأمن السيبراني للشركات الصغيرة أمرًا حرجًا لحمايتك؟
منتجات موصى بها:
FAQs
هل يستطيع القراصنة مهاجمة شركة صغيرة ليس لديها موقع إلكتروني؟
نعم. الموقع الإلكتروني هو مجرد نقطة دخول واحدة محتملة. يمكن للمهاجمين استهداف بريد العمل، حسابات السحابة، أجهزة الموظفين، خدمات الوصول عن بُعد، كلمات المرور، والموردين حتى لو لم يكن للشركة موقع عام.
كيف يمكن للشركة الصغيرة أن تعرف إذا ما دخل القراصنة إلى أنظمتها؟
علامات التحذّر تشمل تنبيهات تسجيل دخول غير مألوفة، تغييرات كلمة مرور مفاجئة، قواعد إعادة توجيه جديدة في البريد، مدفوعات غير متوقعة، برمجيات مجهولة، أو أجهزة تتصرف بشكل مختلف. يمكن لبرمجيات الحماية وسجلات نشاط الحسابات أن تساعد أيضًا في كشف الوصول المشبوه.
من المسؤول عن أمان السحابة؟
عادة ما يكون أمان السحابة مسؤولية مشتركة بين موفر الخدمة والشركة المستخدمة للخدمة. يحمي الموفر عادة البنية التحتية الأساسية للسحابة، بينما يبقى العميل مسؤولًا عن مجالات مثل أمان الحسابات، أذونات الوصول، التكوينات، والبيانات المخزنة. يختلف التقسيم الدقيق للمسؤوليات بحسب نوع خدمة السحابة المستخدمة.
أية قطاعات تُستهدف أكثر بالهجمات السيبرانية؟
وفقًا لـ تقرير Verizon لعام 2026 بشأن تحقيقات خروقات البيانات, سجّلت قطاعات الصناعة، الخدمات المهنية، الإدارة العامة، الرعاية الصحية، والتمويل بعضًا من أعلى أعداد الخروقات المؤكدة. ومع ذلك، تواجه الشركات في جميع القطاعات والأحجام مخاطر الهجمات السيبرانية.