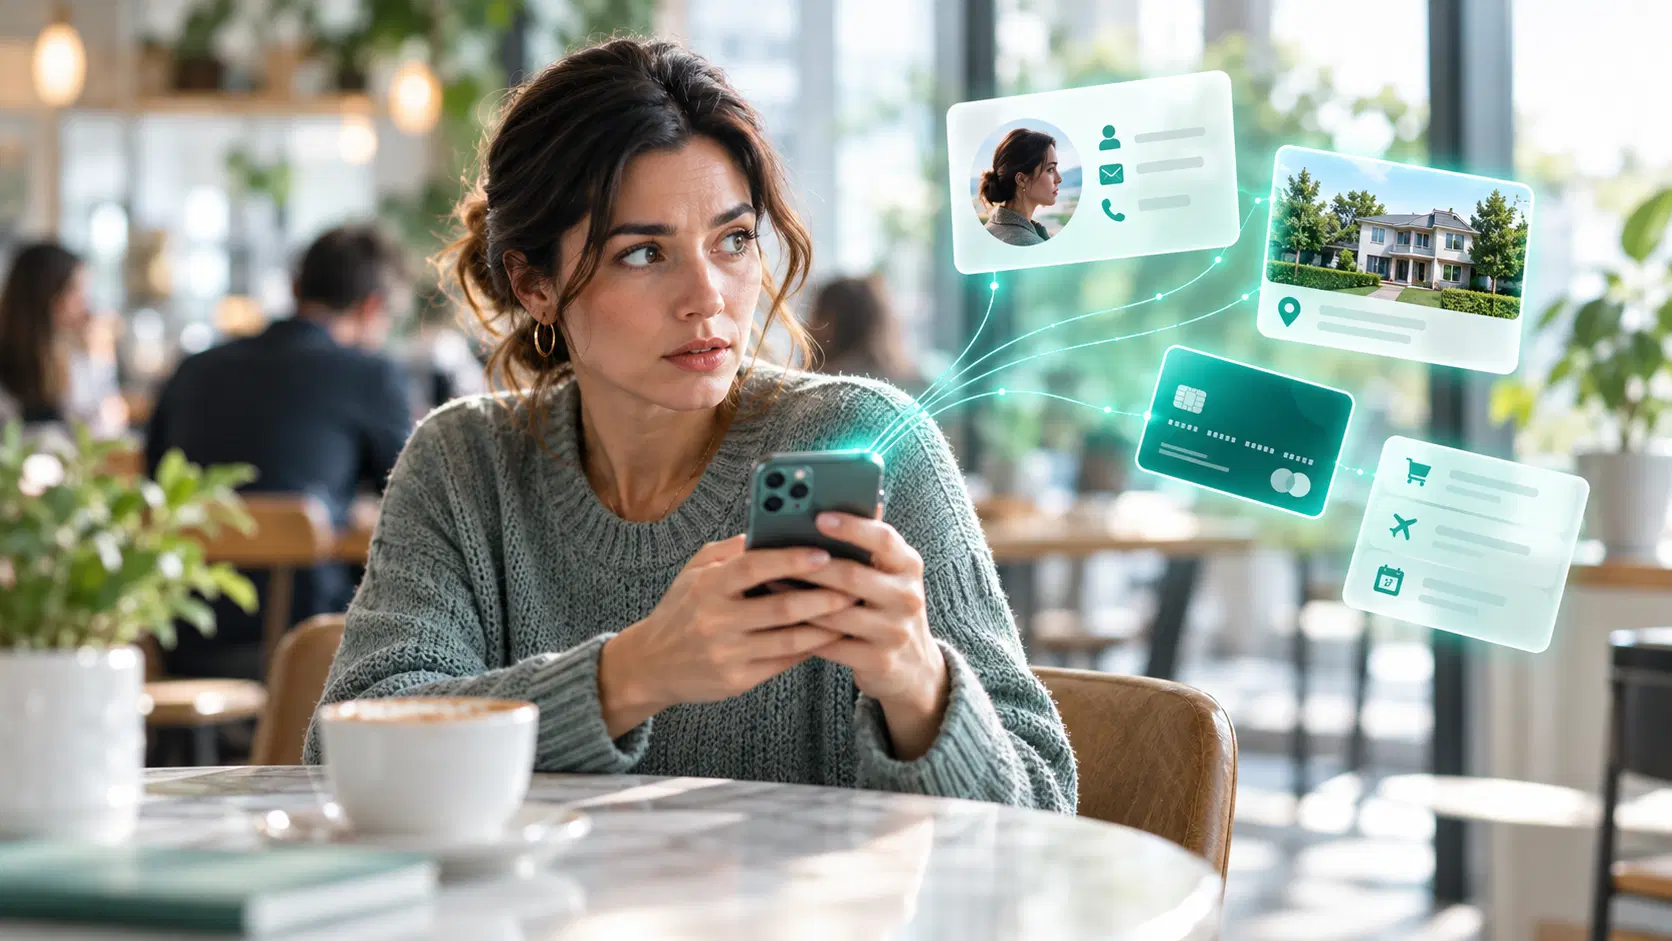
كيف يحصل المحتالون على معلوماتك الشخصية؟
يمكن للمحتالين الحصول على المعلومات الشخصية بطرق عديدة. أحياناً يخدعون الأشخاص لكشفها عبر رسائل التصيّد الاحتيالي، مواقع مزيفة، مكالمات احتيالية، اختبارات أو استبيانات، أو أشكال أخرى من الهندسة الاجتماعية. قد تُسرَق المعلومات مباشرة من جهاز باستخدام برامج ضارة، أو تُكشَف في تسريب بيانات/خرق بيانات، أو تُجمَع من مصادر عامة، أو تُحصَل عليها بطرق مادية مثل تركيب أجهزة لنسخ بيانات البطاقة أو سرقة البريد.
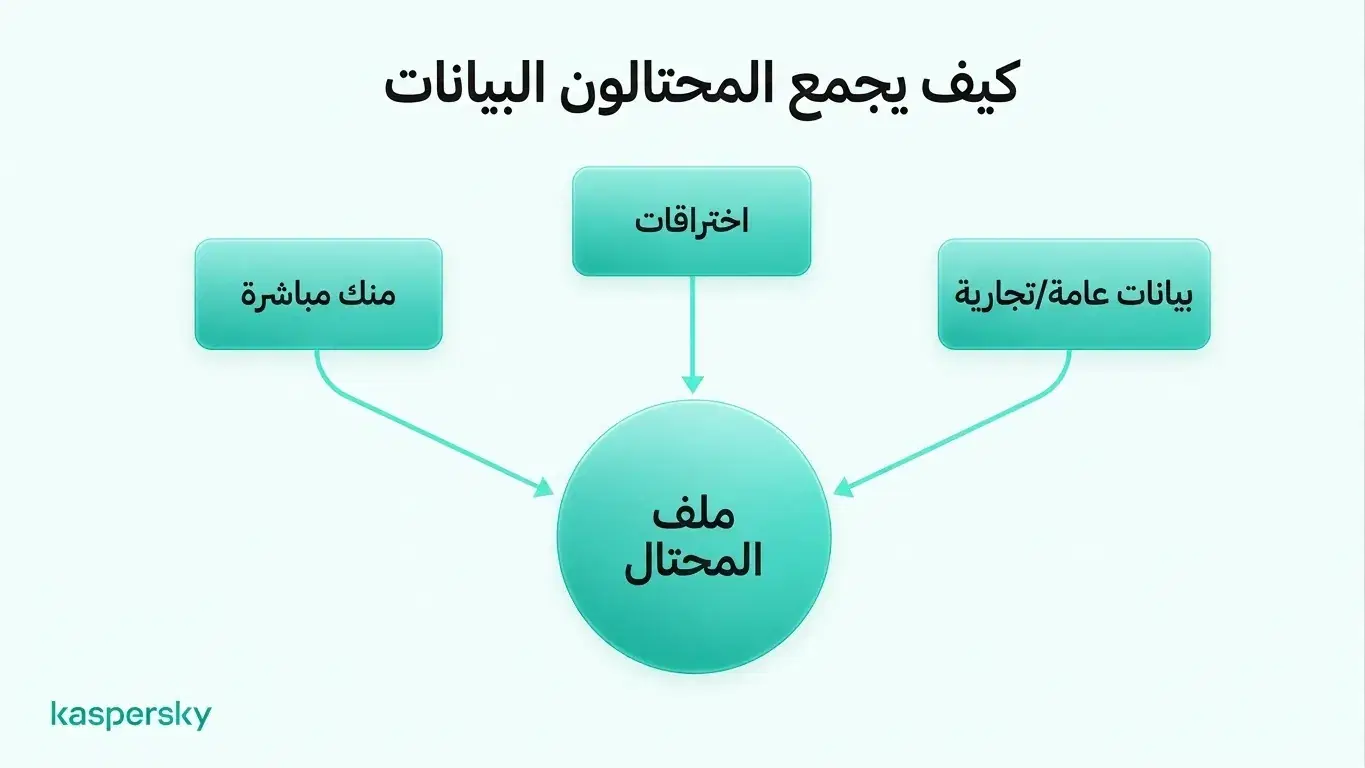
عادة ما يجمع المحتالون معلومات من مصادر متعددة بدلاً من الاعتماد على خرق واحد فقط. بربط هذه التفاصيل، يمكنهم تكوين صورة أوضح عن الشخص وجعل حيلهم أكثر إقناعاً.
- الحصول على المعلومات شائع عبر ثلاثة مسارات رئيسية: مباشرة من الضحية، من خلال بيانات مسرّبة أو خروقات، ومن مصادر عامة أو تجارية متاحة للجمهور. (المخاطر المتعلقة بتسريب البيانات واضحة في كل مسار).
- يمكن دمج قطع مختلفة من المعلومات لبناء ملف شخصي أكثر تفصيلاً، وهذا يفسر لماذا قد يعرف المحتال تفاصيل شخصية صحيحة عنك.
- أبحاث Kaspersky لعام 2025 أظهرت أن 88.5% من هجمات التصيّد التي تم تحليلها كانت تهدف لسرقة بيانات الاعتماد للحسابات.
- معرفة اسم أو عنوان أو جهة بنكية أو جهة عمل من قِبَل متصل أو رسالة لا يثبت أن الجهة المتصلة موثوقة.
- برامج الحماية، التنزيلات الموثوقة، تحديثات البرامج، ومشاركة بيانات أقل على الإنترنت يمكن أن تقلّل كمية المعلومات التي يستطيع المحتالون الحصول عليها.
- كلمات مرور فريدة والمصادقة بعاملين يمكن أن تجعل بيانات الاعتماد المسربة أقل فائدة حتى إذا تكشّفت بيانات شخصية.
التصيّد الاحتيالي والهندسة الاجتماعية
يعتمد التصيّد الاحتيالي وأشكال أخرى من الهندسة الاجتماعية على الخداع والمناورة الإنسانية أكثر من الاعتماد على الاختراق التقني. قد يرسل المحتالون رسائل إلكترونية أو يجريون مكالمات تبدو وكأنها من بنك، شركة توصيل، جهة حكومية، صاحب عمل، أو مؤسسة موثوقة أخرى.
تتنوّع هذه الحيل. التصيّد عبر الرسائل النصية (Smishing — يُلفظ أحياناً «سميش/سمِيش») يستخدم الرسائل النصية. التصيّد عبر المكالمات الصوتية (Vishing) يستخدم المكالمات الهاتفية. كما قد تُصمَّم مواقع وهمية، متاجر إلكترونية مزيفة، اختبارات، استبيانات، مسابقات، وهبات لجمع المعلومات الشخصية.
الهدف عادة إقناع الضحية بالكشف عن بيانات مثل أسماء المستخدمين، كلمات المرور، معلومات الدفع، أو معرفات شخصية. قد يشجّع الاحتيال الشخص على النقر على رابط خبيث أو منح المتصل وصولاً عن بُعد إلى جهازه.
سواقة المعلومات وأنواع أخرى من البرامج الضارة
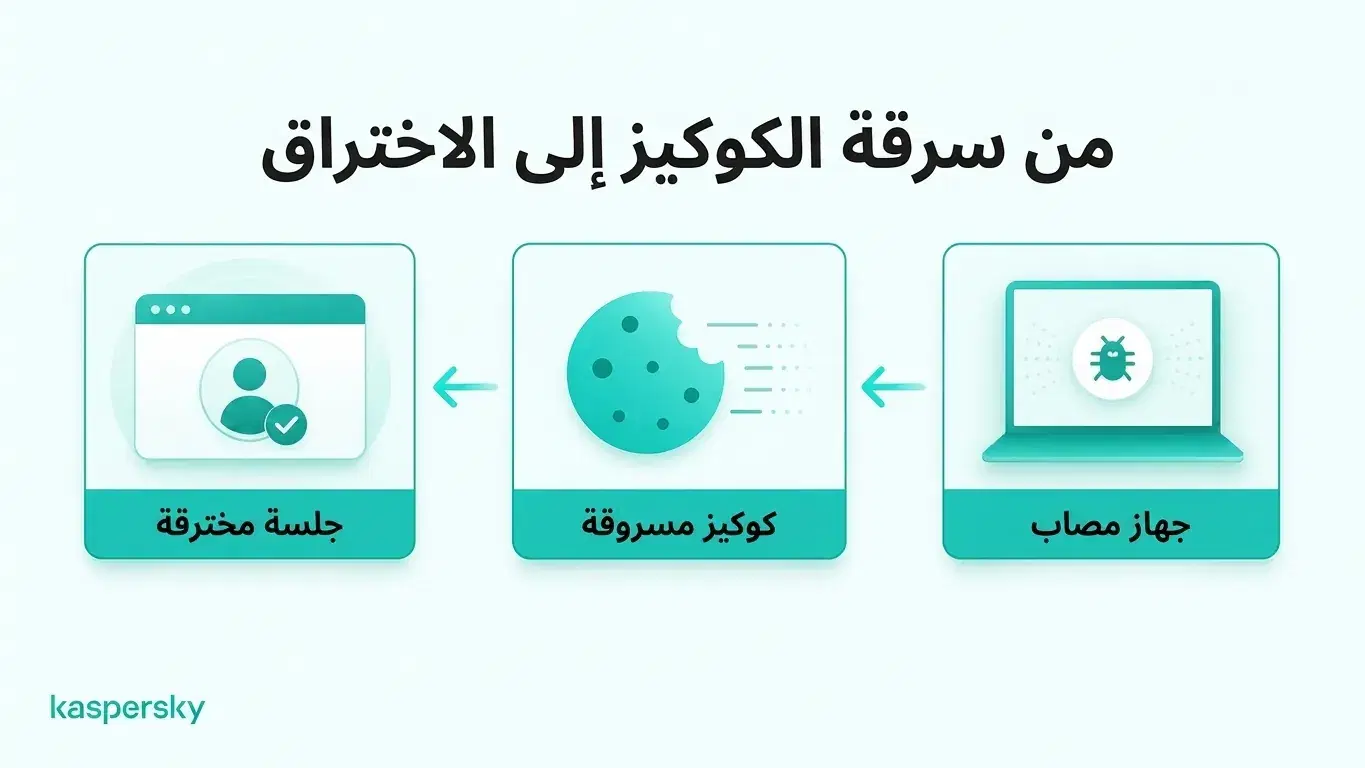
يمكن للبرامج الضارة جمع المعلومات الشخصية مباشرة من جهاز مُصاب. سواقة المعلومات هي نوع من البرامج الضارة المصمَّم خصيصاً للعثور على بيانات مثل كلمات المرور المحفوظة، ملفات تعريف الارتباط في المتصفح, تفاصيل الدفع، الملفات، ومعلومات حساسة أخرى وسرقتها.
يمكن للبرامج الضارة أن تصيب الأجهزة عبر تنزيلات خبيثة، مرفقات التصيّد، مواقع ويب مُخترقة، أو تطبيقات مزيفة متخفية في شكل برامج شرعية.
ملفات تعريف الارتباط في المتصفح قد تكون قيّمة أيضاً. حيث إن سرقة ملفات الجلسة (session cookies) قد تسمح للمهاجمين باختطاف جلسة تسجيل دخول مُفعَّلة دون الحاجة إلى إدخال كلمة المرور مرة أخرى. لهذا السبب، قد تكشف برامج ضارة على جهاز موثوق أكثر من مجرد الملفات المخزنة محلياً.
خروقات البيانات
قد تُكشَف المعلومات الشخصية أيضاً عبر شركة أو خدمة على الإنترنت حتى عندما لم يرتكب الفرد أي خطأ.
قد يكشف تسريب بيانات عن عناوين البريد الإلكتروني، أرقام الهواتف، الأسماء، كلمات المرور، معلومات الدفع، تواريخ الميلاد، أو بيانات حساب أخرى. قد يعاد استخدام بيانات الاعتماد المسروقة لاحقاً في حيل أخرى أو تُباع لمجرمين آخرين على الشبكة المظلمة.
قد تظل البيانات المسروقة مفيدة لفترة طويلة. حتى لو لم تعد كلمة مرور قديمة صالحة، قد تُدمَج تفاصيل مثل عنوان البريد الإلكتروني، رقم الهاتف، عنوان المنزل، أو تاريخ الميلاد مع معلومات أحدث من مصدر آخر لتنفيذ أشكال من سرقة الهوية.
المصادر العامة ووسطاء البيانات
ليست كل المعلومات التي يستخدمها المحتالون مسروقة. بعض البيانات قد تكون متاحة مسبقاً للعامة أو قابلة للشراء تجارياً.
ملفات تعريف وسائل التواصل الاجتماعي تكشف الأسماء، جهات العمل، الأقارب، المواقع، تواريخ الميلاد، الاهتمامات، خطط السفر، وتفاصيل شخصية أخرى. السجلات العامة، مواقع البحث عن الأشخاص، الأدلة، ووسطاء البيانات يمكن أن يوفّروا معلومات إضافية مثل بيانات الاتصال، العناوين، والبيانات الديموغرافية.
الطرق المادية
يمكن للمحتالين أيضاً جمع المعلومات دون اتصال بالإنترنت. المراقبة من فوق الكتف (shoulder surfing) تنطوي على مشاهدة شخص وهو يدخل PIN أو معلومات حساسة أخرى في مكان عام.
أجهزة نسخ بيانات البطاقة (card skimmers) يمكن أن تلتقط تفاصيل بطاقة الدفع، بينما قد يحتوي البريد المسروق على كشف حساب بنكي أو وثائق هوية. يمكن أيضاً للوثائق المرمية دون تمزيق أن تكشف تفاصيل شخصية مفيدة إذا لم تُدمَّر بشكل آمن.
ماذا يمكن أن يفعل المحتالون بمعلوماتك الشخصية؟
ما يمكن للمحتالين فعله بالمعلومات الشخصية يعتمد على التفاصيل التي يحصلون عليها. حتى عنوان بريد إلكتروني أو رقم هاتف يمكن استخدامه للتصيّد أو حيل مستهدفة، بينما تمكن معلومات إضافية من انتحال أقنعة أكثر إقناعاً، الاستيلاء على الحسابات، أو سرقة الهوية.
على سبيل المثال، قد يجمع المحتال عنوان بريد إلكتروني مكشوف في تسريب بيانات مع اسم جهة العمل الموجود على وسائل التواصل الاجتماعي. ثم قد يرسل رسالة تصيّد تبدو وكأنها صادرة من قسم IT في الشركة، مما يجعل الطلب يبدو أكثر مصداقية.
معرفة تفاصيل شخصية صحيحة لا يجعل المتصل أو الرسالة موثوقاً.
يمكن للمحتالين استخدام أنواع مختلفة من المعلومات الشخصية لأغراض متفاوتة:
|
المعلومات المكشوفة |
ما يمكن للمحتالين فعله بها |
|
عناوين البريد الإلكتروني وأرقام الهواتف |
إرسال رسائل تصيّد مستهدفة، مكالمات احتيالية، أو إشعارات حساب مزيفة. |
|
أسماء المستخدمين وكلمات المرور |
محاولة الوصول إلى الحسابات أو اختبار إعادة استخدام بيانات الاعتماد على خدمات أخرى. |
|
تفاصيل بطاقة الدفع أو البيانات المصرفية |
محاولة معاملات غير مصرح بها أو احتيال مالي، بحسب المعلومات المتاحة. |
|
الأسماء والعناوين وتفاصيل وسائل التواصل الاجتماعي |
انتحال هوية جهات موثوقة أو جعل الحيل تبدو أكثر إقناعاً. |
|
وثائق الهوية والتفاصيل الشخصية الحساسة |
محاولة سرقة الهوية، طلبات احتيال، أو انتحال حسابات. |
|
ملفات تعريف الارتباط في المتصفح والجلسات المُفعَّلة |
قد تُستخدم لاختطاف حسابات مسجلة الدخول دون إعادة إدخال كلمة المرور. |
ما الذي يجب عليك فعله إذا كان لدى المحتال معلوماتك الشخصية؟
الخطوة الأولى هي تحديد أي معلومات شخصية قد تكون تكشّفت. يعتمد الرد المناسب على نوع البيانات المتأثرة، ما إذا تم الوصول إلى حساب، وما إذا كان الجهاز مخترقاً.
|
المعلومات المكشوفة |
المخاطر الرئيسية |
ماذا تفعل |
|
كلمات المرور أو بيانات اعتماد الحساب |
الاستيلاء على الحسابات والوصول غير المصرح به |
غيّر كلمات المرور المتأثرة، بما في ذلك الحسابات الأخرى التي أُعيد استخدام نفس كلمة المرور فيها. فعّل المصادقة بعاملين (المصادقة بعاملين)، راجع نشاط الحساب، وقم بتسجيل الخروج من الجلسات غير المألوفة. |
|
تفاصيل بطاقة الدفع أو الحساب المصرفي |
مدفوعات غير مصرح بها واحتيال مالي |
اتصل بمصرفك أو مزود البطاقة فوراً. اسأل عما إذا كان يجب حظر البطاقة أو استبدالها، وراجع المعاملات الأخيرة. |
|
وثائق الهوية أو تفاصيل شخصية حساسة |
سرقة الهوية والانتحال |
اتصل بالسلطة المصدِرة أو الخدمة المعنية للحصول على إرشادات. راقب حسابات أو طلبات غير مألوفة قد تُفتح باسمك وأبلغ عن أي شك في سرقة الهوية. |
|
عنوان البريد الإلكتروني أو رقم الهاتف |
التصيّد، المكالمات الاحتيالية، والانتحال المستهدف |
كن حذراً مع الرسائل والمكالمات غير المتوقعة، خاصة تلك التي تحتوي على تفاصيل شخصية صحيحة. تجنّب الروابط المريبة وتحقق من الطلبات عبر قنوات الاتصال الرسمية قبل مشاركة المعلومات. |
|
ملفات تعريف الارتباط في المتصفح، الجلسات المُفعَّلة، أو بيانات متعلقة ببرامج ضارة |
اختطاف الجلسات وسرقة بيانات اعتماد إضافية |
افحص ونظّف الجهاز المتأثر باستخدام برامج أمان موثوقة. ثم غيّر كلمات المرور المهمة من جهاز نظيف، وسحب الجلسات النشطة حيثما أمكن، وراجع نشاط الحسابات. |
استمر بمراقبة الحسابات المهمة بحثاً عن تسجيلات دخول مريبة، محاولات إعادة تعيين كلمات المرور، ومعاملات غير مصرّح بها. أبلغ عن أي سوء استخدام مؤكَّد لمزود الخدمة المعني أو الجهة المسؤولة.
كيف تحمي معلوماتك الشخصية من المحتالين؟
تبدأ حماية المعلومات الشخصية بجعل جمع التفاصيل المفيدة أكثر صعوبة على المحتالين. كن حذراً مع الرسائل أو المكالمات غير المتوقعة، خاصة عندما يخلق المرسل حالة استعجال أو يطلب الوصول إلى الحساب. حتى لو بدا الطلب صادرًا من جهة موثوقة، تحقّق منه عبر طريقة اتصال رسمية قبل مشاركة المعلومات أو منح الوصول.
تتطلب الحسابات أيضاً حماية قوية. استخدم كلمة مرور مختلفة لكل حساب عبر الإنترنت. يمكنك تخزينها في مدير كلمات المرور موثوق. ومن الجيد أيضاً تفعيل المصادقة بعاملين (2FA) حيثما توفّر. هذا يعني أن كلمة المرور بمفردها قد لا تكفي للوصول إلى الحساب.
يجب حماية الأجهزة أيضاً من البرامج الضارة وسواقة المعلومات. نزّل التطبيقات والبرامج من مصادر موثوقة، ثبّت تحديثات الأمان فوراً، واستخدم برامج أمان معروفة يمكنها كشف الملفات والمواقع والتهديدات الضارة الأخرى.
قلّل المعلومات الشخصية المتاحة على الإنترنت بمراجعة إعدادات خصوصية وسائل التواصل الاجتماعي وتجنّب التفاصيل العامة غير الضرورية مثل تواريخ الميلاد، معلومات العائلة، أو خطط السفر. احذف الحسابات غير المستخدمة وأزل المعلومات الشخصية من الخدمات التي لم تعد بحاجة إليها.
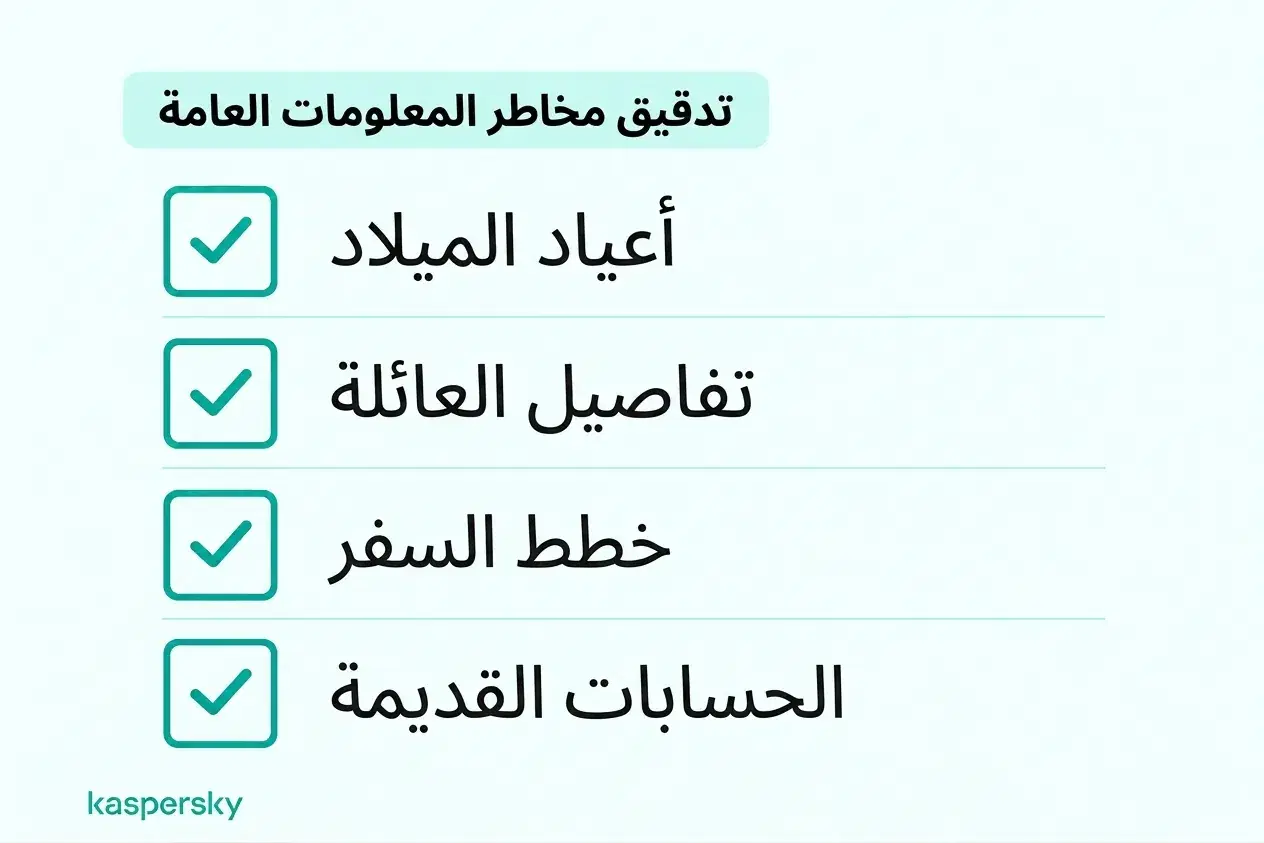
انتبه لإشعارات تسريبات البيانات وتنبيهات محاولات تسجيل الدخول المشبوهة. رغم أن هذه الاحتياطات لا تمنع كل تسريب بيانات، إلا أنها تقلّل من تعرضك وتساعدك على الاستجابة قبل استغلال المعلومات المسروقة.
يجمع Kaspersky Premium بين حماية مضادّة الفيروسات وأدوات مصممة لحظر المواقع الخبيثة ومحاولات التصيّد، وتحديد تسريبات البيانات وكلمات المرور، وإدارة كلمات المرور بأمان.
مختبرة ومستقلة وممنوحة جوائز من مختبرات رائدة في الصناعة.



مقالات ذات صلة
- ما تعرفه عن مواقع الاحتيال؟
- كيف تتجنّب هجمات الهندسة الاجتماعية بفعالية؟
- ما أفضل نصائح الوقاية من التصيّد لحماية نفسك؟
- كيف تتجنب سرقة البيانات
منتجات موصى بها
- Kaspersky Premium
- حمّل نسخة تجريبية مجانية لمدة 30 يوماً من باقتنا المميزة
- Kaspersky Mobile Security
FAQs
هل يمكن للمحتالين الحصول على معلوماتك لمجرد رسالة نصية أو مكالمة؟
عادة لا يكفي مجرد النص أو المكالمة بمفردهما. الخطر الأكبر ينشأ إذا نقر المتلقي رابطاً خبيثاً، أو ردّ بمعلومات شخصية، أو ثبّت برنامجاً، أو منح وصولاً إلى الجهاز. كما أن الردّ قد يؤكد أن رقم الهاتف نشط. من الأفضل حظر الرسائل المشبوهة وحذفها.
هل يمكن أن يسرق شخص هويتك بمجرّد اسمك وعنوانك؟
عادة لا يكفي الاسم والعنوان فقط، رغم أن هذه التفاصيل قد تجعل الحيل والانتحال أكثر إقناعاً. سرقة الهوية عادة تتطلب معلومات إضافية مثل تاريخ الميلاد، تفاصيل ID, بيانات اعتماد الحساب، أو بيانات شخصية أخرى.
ما المعلومات التي يحتاجها المحتال للوصول إلى حسابك المصرفي؟
الاسم ورقم الحساب البنكي وحدها عادة لا تكفي للوصول إلى الخدمات المصرفية عبر الإنترنت. عادة ما يحتاج المحتالون لمعلومات مصادقة إضافية، مثل بيانات الدخول، رموز الأمان، أو الوصول إلى جهاز موثوق أو جلسة مُفعَّلة أو شاشة.
كيف يمكنك معرفة ما إذا تم نسخ بيانات بطاقتك؟
قد يصعب اكتشاف ذلك على الآلة نفسها. فتحة بطاقة مرتخية أو ملحق غير متوقع يمكن أن يكونا إشارة تحذيرية. غالباً ما تكون المعاملات غير المصرّح بها أو تنبيهات البنك هي الدليل الأوضح على احتمالية تعرض بيانات البطاقة للنسخ.