هل من الآمن أن يستخدم الموظفون حواسيبهم المحمولة الشخصية للعمل؟
يمكن للموظفين العمل بأمان من حواسيبهم المحمولة الشخصية، لكن ذلك ممكن فقط عندما تلبّي هذه الأجهزة متطلبات أمنية واضحة ويكون الوصول إلى أنظمة الشركة محكومًا بشكل صحيح.
يُعرف هذا النهج عادةً باسم BYOD — استخدام الجهاز الشخصي (BYOD). يسمح هذا للموظفين باستخدام حواسيبهم الخاصة لأداء العمل بدلاً من الاعتماد على أجهزة مُصدرة من الشركة. قد يجعل BYOD العمل عن بُعد أكثر مرونة وتكلفة أقل، خصوصًا للشركات الصغيرة ذات موارد IT محدودة. مع ذلك، يجب على الموظفين الالتزام بمتطلبات أمنية واضحة عند العمل من المنزل.
الفرق الرئيسي هو في التحكم. عادةً ما تستطيع الشركة التحكم في جوانب كثيرة من الأجهزة المصدرة منها، بما في ذلك تثبيت برامج الحماية، فرض التحديثات، إدارة الوصول، وتطبيق إعدادات أمنية موحّدة على كل جهاز. مع BYOD تُشارك بعض هذه المسؤوليات مع الموظف. لذلك تحتاج الشركة إلى معايير دنيا واضحة قبل السماح بالوصول إلى البريد الإلكتروني أو الملفات أو خدمات السحابة أو أي أنظمة أخرى.
يمكن أن يكون BYOD خيارًا عمليًا عندما تُحافظ الحواسيب الشخصية على تحديثها، وتكون محمية ضد البرمجيات الخبيثة، ومؤمنة بمصادقة قوية، وتستخدم وفق متطلبات أمان الشركة. قد لا يكون مناسبًا عندما يتعامل الموظف مع معلومات شديدة الحساسية أو عندما لا يستطيع الجهاز الشخصي تلبية معايير الأمان المطلوبة.
- يتيح BYOD للموظفين العمل على حواسيب شخصية بشرط أن تفي الأجهزة بمتطلبات أمان الشركة.
- حافظ على تحديث الحواسيب الشخصية، استخدم حماية نقاط النهاية الموثوقة، وفَعّل تشفير الجهاز وقفل الشاشة التلقائي.
- أكبر تحدٍ في سياسة BYOD هو أن الشركات تملك رؤية وتحكمًا أقل على الأجهزة الشخصية مقارنة بالأجهزة المصدرة من الشركة.
- تُقلّل المصادقة متعددة العوامل، كلمات المرور الفريدة، التشفير، والتحكم في الوصول من أثر فقدان الجهاز أو اختراق الحساب.
- يجب أن تُحفظ معلومات العمل في حسابات وتخزين معتمد من الشركة بدلًا من الخدمات الشخصية.
- قد لا يكون BYOD مناسبًا عندما تتعامل المهام مع معلومات عالية الحساسية أو عندما لا تستطيع الأجهزة الشخصية تلبية معايير الأمان.
ما هي أكبر مخاطر الأمن السيبراني في سياق BYOD؟
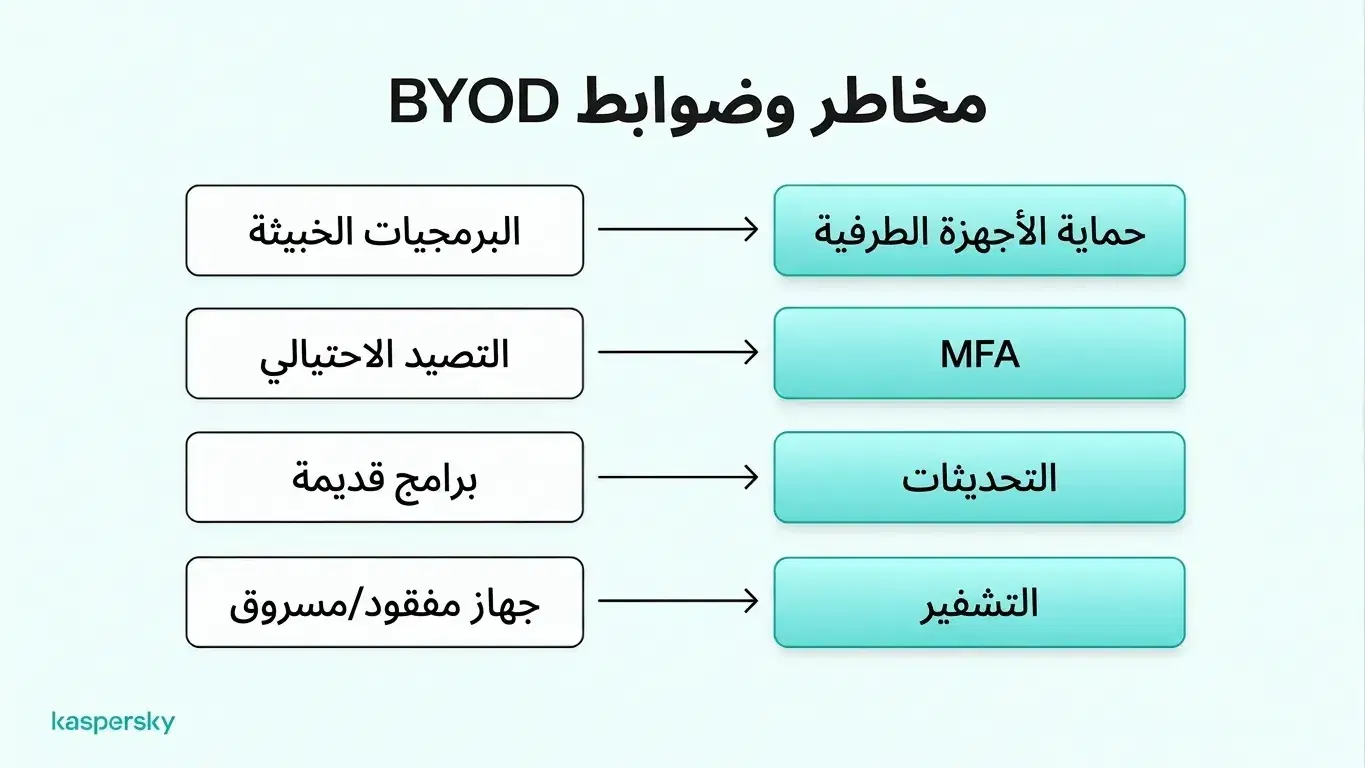
الخطر الرئيسي في BYOD ليس فقط أن الحاسوب مملوك لشخص؛ بل المشكلة أن الشركات عادةً تملك رؤية أقل لكيفية إعداد واستخدام الأجهزة الشخصية.
يمكن أن تُعرض الحواسيب للبرمجيات الخبيثة والفدية، ما يمنح المهاجمين وصولًا إلى ملفات أو حسابات الشركة. قد تؤدي هجمات التصيّد الاحتيالي إلى كشف بيانات اعتماد الدخول أو تثبيت برامج خبيثة، بينما قد تحتوي أنظمة التشغيل والمتصفحات والتطبيقات القديمة على ثغرات أُصلحت في إصدارات أحدث. على عكس الأجهزة المدارَة من قِبل الشركة، تعتمد الحواسيب الشخصية غالبًا على الموظف لتثبيت التحديثات والحفاظ على الحماية بشكل مستمر.
تُشكّل الأجهزة المشتركة خطرًا إضافيًا: إذا كان أفراد الأسرة أو مستخدمون آخرون قادرين على الوصول إلى الجهاز نفسه فقد يثبّتوا برامج غير آمنة أو يكشفوا معلومات الشركة عن غير قصد. كما تزيد الشبكات غير الآمنة من المخاطر، خاصةً عندما يكون الوصول عن بُعد محكمًا بشكل ضعيف.
تصبح معلومات الشركة صعبة الضبط عندما يحفظها الموظف في حسابات سحابة شخصية أو مجلدات محلية أو تطبيقات غير معتمدة. يصعّب ذلك على الشركة إدارة الوصول ومعرفة مكان تخزين البيانات الحساسة، ويزداد التحدي عند مغادرة الموظف للشركة لأن استرداد أو حذف الملفات المخزنة على الأجهزة الشخصية قد يكون مستحيلًا أو معقدًا.
يمكن أن يؤدي فقدان أو سرقة الحواسيب المحمولة إلى تعريض معلومات الشركة أيضًا، وتزداد المخاطر عندما لا يكون تشفير القرص الكامل، أو قفل الشاشة، أو مصادقة الجهاز القوية مفعّلة.
تختلف هذه المخاطر كثيرًا بين الموظفين حسب أجهزتهم وبرامجهم وعاداتهم الأمنية. تساعد متطلبات الأمن السيبراني المتسقة الشركات الصغيرة على تقليل هذه الفروق وحماية معلوماتها بشكل أفضل.
كيف تُحسّن أمان BYOD للعاملين عن بُعد؟
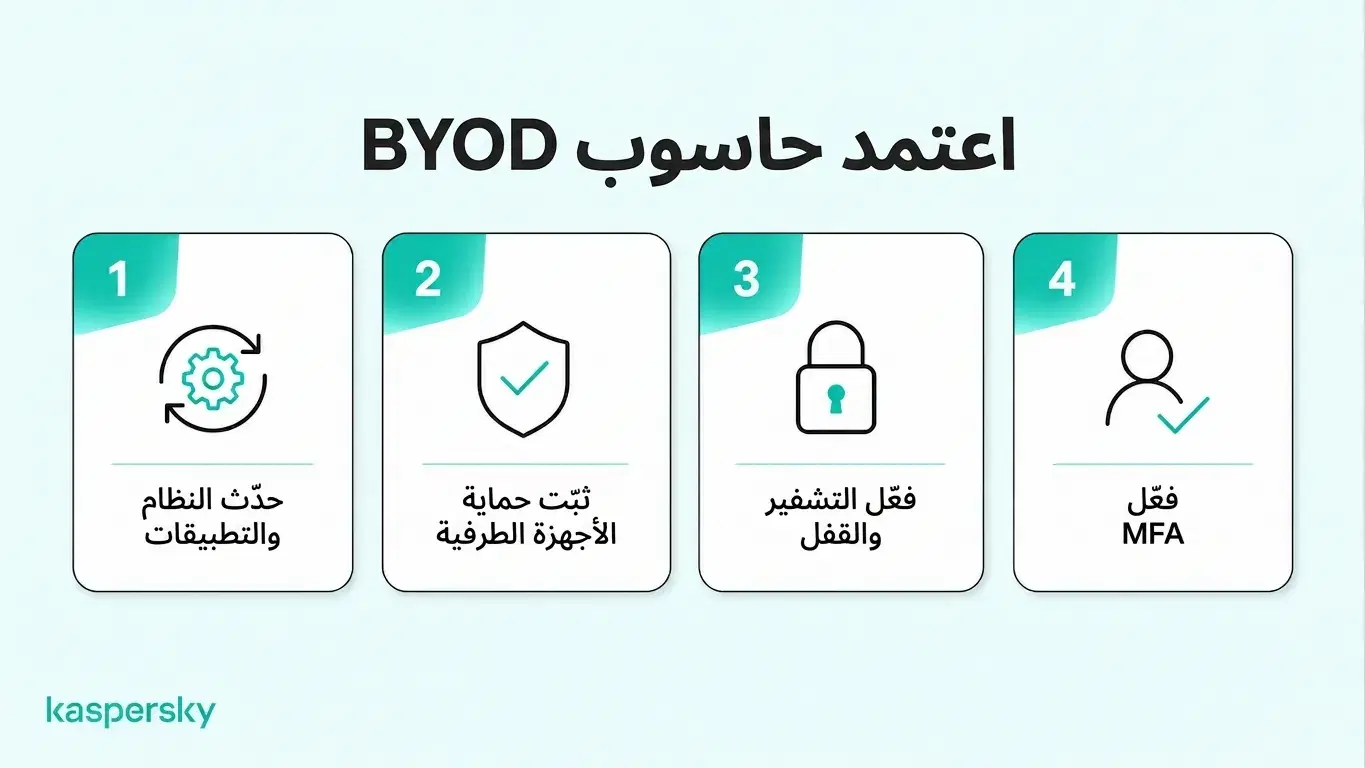
يعمل أمان BYOD بأفضل شكل عندما تُجمع عدة حماية أساسية معًا. يجب أن تفي كل حاسوب محمول شخصي معتمد بمعيار أدنى لأمن الجهاز، ويشمل ذلك حماية الحسابات وطريقة التعامل مع بيانات الشركة.
تحسين الأمان لا يعني بالضرورة بنية تحتية معقّدة. يمكن أن تقلّل تحديثات النظام المنتظمة، واستخدام حماية نقاط النهاية الموثوقة، وطلب مصادقة قوية، وضمان بقاء بيانات العمل في أنظمة الشركة المعتمدة من كثير من المخاطر الشائعة.
حماية الأجهزة من البرمجيات الخبيثة والوصول غير المصرح به
يجب أن تعمل الحواسيب الشخصية المستخدمة للعمل على أنظمة تشغيل مدعومة وأن تحافظ على تحديث المتصفحات وأدوات الحماية. تعد تحديثات الأمان مهمة لأنها تسدّ ثغرات معروفة قد يستغلها المهاجمون.
يجب أيضًا تثبيت حماية نقاط النهاية الموثوقة للمساعدة في اكتشاف وحجب البرمجيات الخبيثة والفيروسات والتهديدات الأخرى. هذا مهم بشكل خاص على أجهزة BYOD لأن الموظفين قد يستخدمونها للتصفح الشخصي وتحميل تطبيقات أو ملفات خارج سيطرة الشركة.
يمكن أن يساعد تشفير القرص الكامل في حماية المعلومات إذا فُقد الجهاز أو سُرق. كما ينبغي استخدام قفل شاشة تلقائي ومصادقة آمنة، مثل كلمة مرور قوية أو PIN، مع دعم التحقق البيومتري حيثما توفره الأجهزة.
وصول عن بُعد آمن إلى أنظمة الشركة
يجب حماية بريد الشركة وحسابات العمل المهمة بالمصادقة متعددة العوامل (MFA). تضيف هذه المصادقة خطوة تحقق إضافية تتجاوز كلمة المرور ويمكن أن تساعد في منع استيلاء المهاجمين على الحسابات إن سُرقت بيانات الاعتماد.
ينبغي على الموظفين استخدام كلمات مرور قوية وفريدة لحسابات العمل، ويفضّل حفظها في مدير كلمات المرور. كما يمكن أن توفر مفاتيح الدخول (passkeys) خيار تسجيل دخول آمن حيثما تكون مدعومة.
يجب على العاملين عن بُعد أيضًا استخدام شبكات واي فاي مؤمنة واتصالات مشفّرة عند الوصول إلى أنظمة الشركة. قد تُطلب شبكة خاصة افتراضية (VPN) — VPN — عند الاتصال بموارد الشركة الخاصة أو إذا وفّرت الشركة واحدة كجزء من إعداد الوصول عن بُعد. ومع ذلك، يجب اعتبار VPN كطبقة حماية واحدة فقط وليس بديلاً عن أمن نقاط النهاية، أو MFA، أو ممارسات الحساب الآمنة.
فصل بيانات العمل عن الشخصية
ينبغي حفظ معلومات العمل في حسابات وأنظمة تخزين سحابية معتمدة من الشركة وتدار بواسطة الشركة. على سبيل المثال، على الموظفين حفظ مستندات الشركة في حساب Microsoft 365 أو Google Workspace معتمد بدلًا من محركات السحابة الشخصية. يساعد ذلك الشركات في التحكم بالوصول للملفات الحساسة.
لا ينبغي أن يستطيع أفراد الأسرة الوصول إلى معلومات الشركة على جهاز مشترك. تساعد حسابات مستخدم منفصلة في تقليل الوصول العرضي. كما أن ملفات تعريف المتصفح المنفصلة تسهّل فصل تسجيلات الدخول الشخصية عن تسجيلات العمل.
تُحسّن هذه الإجراءات التنظيم وتقلل التداخل العرضي بين النشاط الشخصي والعملي، لكنها لا توفّر عزلاً تامًا للأمن. إذا كان الجهاز نفسه مخترقًا، قد تتيح البرمجيات الخبيثة الوصول لأكثر من حساب أو ملف تعريف.
كيف تُدير الشركات الصغيرة أمان BYOD؟
يمكن للشركات الصغيرة إدارة BYOD بشكل أكثر فاعلية من خلال وضع قواعد واضحة قبل أن يربط الموظفون حواسيبهم الشخصية بأنظمة الشركة.
ينبغي أن تشرح سياسة BYOD أي الأجهزة المسموح بها، وما هي الحدّ الأدنى لمعايير الأمان التي يجب أن تفي بها، والتطبيقات والخدمات التي يجب على الموظفين استخدامها، وما هي مسؤوليات الموظف. كما يجب أن تغطي السلوك المقبول، وكيف تُخزن معلومات الشركة، وما الذي يحدث في حال فقدان الجهاز أو تعرضه للاختراق أو عدم استخدامه للعمل بعد الآن.
قبل منح الوصول إلى أنظمة الشركة، يجب على الشركات الصغيرة التحقق من أن الحواسيب الشخصية تفي بمتطلبات الأمان الدنيا. على سبيل المثال، يمكن للموظفين إكمال قائمة فحص للموافقة على الجهاز تؤكد أن نظام التشغيل مدعوم، وأن تحديثات الأمان مُثبتة، وأن حماية نقاط النهاية نشطة، وأن التشفير مفعل. تساعد الفحوص الدورية في تحديد الأجهزة التي لم تعد تستوفي المتطلبات.
يجب أن يتبع الوصول مبدأ الحدّ الأدنى من الامتيازات. امنح الموظفين فقط الأنظمة والمعلومات التي يحتاجونها لأداء مهامهم. يجب مراجعة الأذونات عند تغيير المسؤوليات وإزالتها بسرعة عند مغادرة الموظف. كما يجب أن تتناول إجراءات إنهاء الخدمة أي ملفات تخص الشركة قد تظل مخزنة على جهاز شخصي.
تُسهّل أدوات الأمان المركزية هذه المهمة من خلال مساعدة الشركات على إدارة الوصول وحماية الأجهزة من مكان واحد. يجب أن تقتصر أي مراقبة على ما هو ضروري لأمن العمل وتجنب الإفصاح غير الضروري عن نشاط أو ملفات الموظف الشخصية.
مختبرة ومستقلة وحاصلة على جوائز من مختبرات رائدة في الصناعة.
ماذا يجب أن تفعل إذا تعرّض جهاز موظف شخصي للاختراق؟
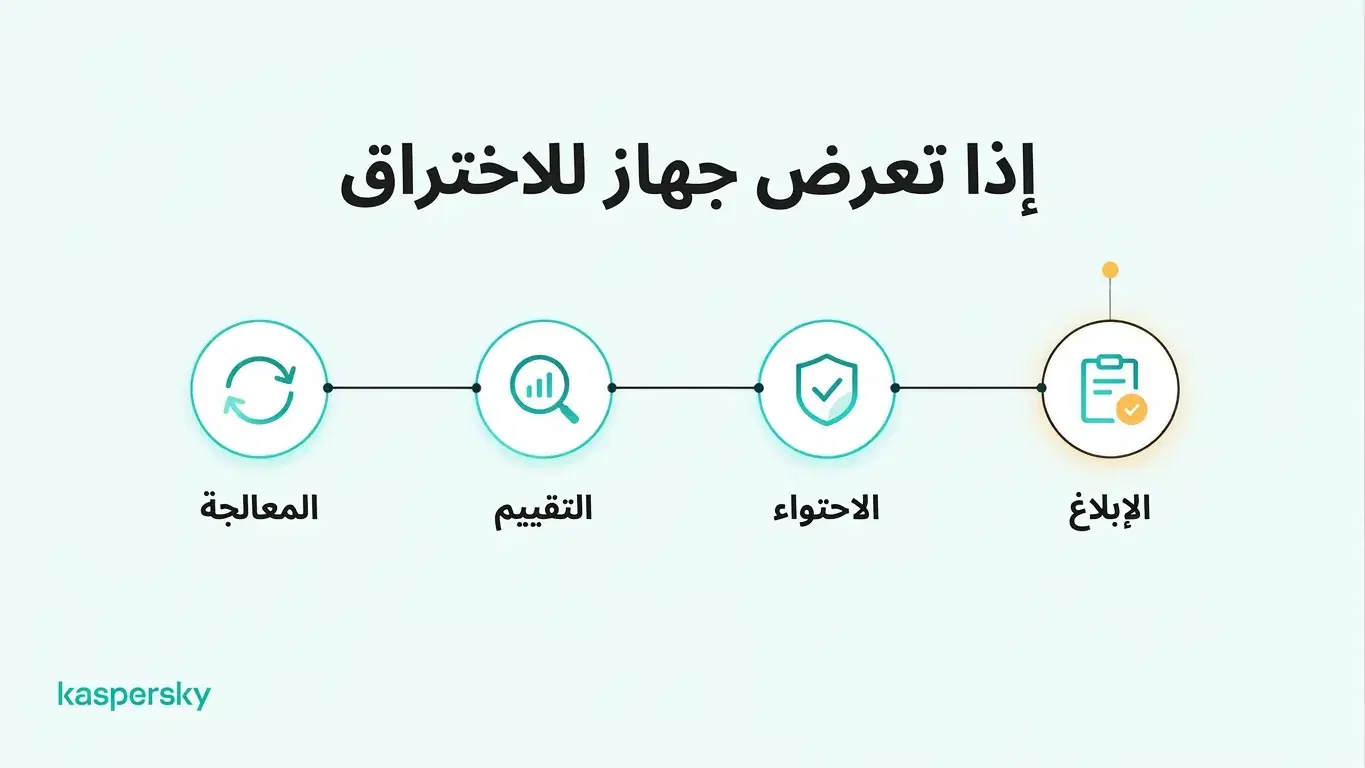
يجب على الموظفين الإبلاغ عن الشك في وجود برمجيات خبيثة أو وصول غير مُصرح به أو فقدان/سرقة الجهاز بأسرع وقت ممكن. يُمنح الإبلاغ السريع الشركة مزيدًا من الوقت للحد من الوصول وحماية الحسابات المتأثرة.
تتمثل الأولوية الأولى في الاحتواء. قد يشمل ذلك حظر الجهاز مؤقتًا من أنظمة الشركة، تسجيل الخروج من الجلسات النشطة، إعادة تعيين بيانات الاعتماد المتأثرة، أو عزل الجهاز المشتبه بإصابته بالبرمجيات الخبيثة.
بمجرد احتواء التهديد الفوري، يجب على الشركة تقييم ما إذا كانت حسابات أو ملفات أو أنظمة الشركة قد تَعَرّضت. تحقق من:
- ما إذا كانت ملفات الشركة محفوظة على الحاسوب
- ما هي حسابات العمل التي كانت لها جلسات نشطة على الجهاز
- ما إذا كانت هناك عمليات تسجيل دخول مشبوهة
- ما إذا كان الجهاز يملك وصولًا إلى أنظمة حسّاسة أو خدمات سحابة.
إذا كان يُشتبه بوجود برمجيات خبيثة، يجب تنظيف الجهاز وفحصه قبل إجراء تغييرات حسّاسة في بيانات الاعتماد عليه. يجب إجراء تغييرات الحساب الحساسة من جهاز معروف بأنه نظيف.
ينبغي أن يستعيد الجهاز الشخصي المخترق إمكانية الوصول إلى أنظمة الشركة فقط بعد حل المشكلة الأمنية وموافقة الشركة على أن الجهاز يستوفي متطلبات BYOD مجددًا. في حالة فقدان أو سرقة الجهاز، يجب أن تظل الحسابات والجلسات المتأثرة مقيدة حتى تقتنع الشركة بأن الوصول إلى مواردها قد أمّن.
مقالات ذات صلة:
- ما مخاطر ثغرات أجهزة نقطة النهاية في بيئات BYOD؟
- ما الفروقات الأساسية بين مضاد فيروسات شخصي ومضاد فيروسات تجاري؟
- ما ممارسات البريد الإلكتروني الأساسية للشركات الصغيرة؟
- كيف يمكن لـ "دليل أمن السيبراني للشركات الصغيرة" أن يساعد فريقي؟
منتجات موصى بها:
FAQs
هل يجوز لأصحاب العمل مراقبة حواسيب الموظفين الشخصية؟
نعم، يجوز لأصحاب العمل مراقبة الأنشطة المتعلقة بالعمل أو إعدادات الأمان على الأجهزة الشخصية بحسب القوانين السارية وسياسات الشركة. يجب أن تكون أي مراقبة شفافة ومحدودة لأغراض العمل واحترام خصوصية الموظف.
هل يمكن للشركة مسح حاسوب موظف شخصي عن بُعد؟
نعم، تسمح بعض أدوات إدارة الأجهزة للشركات بمحو كامل للحاسوب عن بُعد، بما في ذلك الملفات الشخصية. تتيح أدوات أخرى إزالة بيانات العمل فقط. يجب أن يفهم الموظفون هذه القدرات قبل الموافقة على إدارة الجهاز.
من يتحمّل تكلفة برامج الحماية على حواسيب الموظفين الشخصية؟
غالبًا ما يدفع أصحاب العمل ثمن برامج الحماية المطلوبة على الأجهزة الشخصية المستخدمة للعمل لضمان حماية متسقة. لكن مسؤولية التكلفة تعتمد على سياسات الشركة، عقود العمل، والقوانين المعمول بها.
هل يجب على الشركات الصغيرة توفير حواسيب أم السماح للموظفين باستخدام أجهزتهم؟
تُفضَّل الأجهزة المملوكة للشركة عموماً عندما تحتاج الشركة لسيطرة أكبر على الأمن أو تتعامل مع بيانات حساسة. يمكن أن يوفر BYOD مرونة وتخفيضًا في تكلفة المعدات بشرط أن تستوفي الأجهزة الشخصية متطلبات أمان الشركة.