ما هو أمن تطبيقات الجوال؟
أمن تطبيقات الجوال، أو أمن التطبيقات المحمولة، هو الممارسات الرامية إلى حماية التطبيقات المحمولة والبيانات التي تتعامل معها والخدمات المرتبطة بها من الوصول غير المصرح به، وسوء الاستخدام، والهجمات السيبرانية.
تكتسب هذه الممارسات أهمية بالغة لأن التطبيقات المحمولة تُستخدم غالبًا لأنشطة حساسة مثل المصرفية، والتسوق، والمراسلة، والوصول إلى أنظمة العمل. يمكن أن يؤدي ضعف أمني في التطبيق إلى كشف معلومات شخصية، أو بيانات تسجيل الدخول، أو بيانات الدفع، أو سجلات الشركة.
يختلف أمن تطبيقات الجوال عن حماية الجهاز المحمول نفسها، التي تركز على حماية الهاتف أو الجهاز اللوحي. كما يختلف عن خصوصية التطبيقات التي تهتم بكيفية جمع المعلومات الشخصية ومشاركتها.
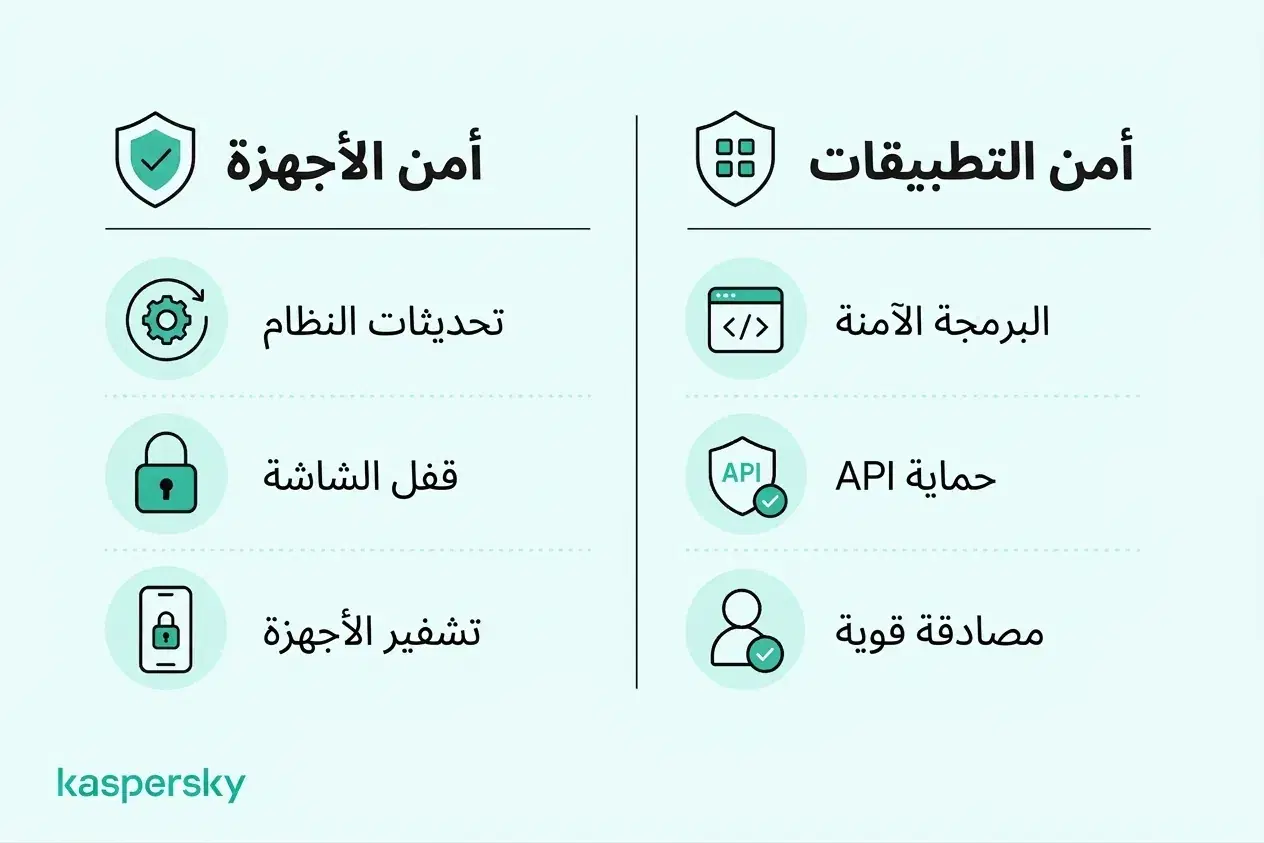
تنقسم المسؤولية أيضًا: على المطورين بناء التطبيقات واختبارها بأمان، وعلى المؤسسات إدارة الوصول وحماية الأنظمة المرتبطة. ويجب على المستخدمين متابعة تحديث التطبيقات وحماية حساباتهم وبياناتهم.
- أمن تطبيقات الجوال يحمي التطبيقات وبيانات المستخدم والخدمات المرتبطة بها.
- المخاطر الشائعة تشمل تخزين البيانات غير الآمن، ضعف المصادقة، واجهات APIs العرضة للخطر، التطبيقات الخبيثة، والمكوّنات القديمة.
- المطورون مسؤولون عن التصميم الآمن، والبرمجة، والاختبار، والصيانة.
- يمكن للمستخدمين تقليل المخاطر عبر تثبيت تطبيقات موثوقة، ومراجعة الأذونات، والحفاظ على تحديثات النظام، وحماية الحسابات.
- ينبغي للأعمال التحكم في الوصول إلى تطبيقات وبيانات الشركة، خاصة على أجهزة الموظفين وBYOD.
- أمن تطبيقات الجوال مرتبط بحماية الجهاز وبالخصوصية لكنه يظل مجالًا مستقلًا.
ما هي التهديدات والثغرات الأكثر شيوعًا في أمن تطبيقات الجوال؟
الثغرة هي ضعف في التطبيق أو الأنظمة الداعمة له. طرق الهجوم هي السبل التي يستغل فيها المهاجمون هذه الضعفيات. العواقب قد تتراوح من فقدان البيانات إلى خسائر مالية فورية تقريبًا.
تؤثر المخاطر الشائعة على تطبيقات Android وiOS وتتشابه مع المشكلات الواردة في OWASP Mobile Top 10، بما في ذلك التعامل غير الآمن مع البيانات، المصادقة الضعيفة، الاتصالات الضعيفة، ومكوّنات البرامج غير الآمنة. هذه الضعفيات قد تؤثر على كل شيء من تطبيقات المصارف والتسوق إلى منصات المراسلة وبرامج الأعمال.
تخزين البيانات والاتصالات غير الآمنة
قد تنكشف المعلومات الحساسة إذا قام التطبيق بتخزينها بشكل غير آمن على الجهاز، أو إرسالها عبر اتصالات ضعيفة الحماية، أو اعتمد على APIs ضعيفة.
هذا يعرض البيانات الشخصية، وبيانات تسجيل الدخول، ومعلومات الدفع، وبيانات العمل للخطر. قد يكشف تطبيق مالي غير مؤمن تفاصيل المعاملات، أو يتسبب تطبيق عمل معرض للضعف في تسريب سجلات العملاء أو مستندات سرية.
المصادقة وضعف ضوابط الوصول
يمكن للمصادقة الضعيفة، وإدارة الجلسات غير الآمنة، والصلاحيات الضعيفة أن تسمح للمهاجمين بالوصول إلى حسابات أو معلومات لا ينبغي لهم الوصول إليها.
نتائج ذلك قد تشمل الاستحواذ على الحساب، تصعيد الصلاحيات، أو الاطلاع على بيانات مستخدم آخر. في تطبيق تسوق قد يكشف ذلك معلومات الدفع المحفوظة؛ وفي تطبيق عمل قد يمنح مستخدمًا غير مصرح له صلاحيات إدارية أو وصولًا إلى سجلات داخلية.
البرمجيات الخبيثة، العبث بالتطبيق، والهندسة العكسية
تشمل التهديدات المحمولة تطبيقات خبيثة، وبرامج تجسس، وتروجان البنوك، ونسخ مزيفة من تطبيقات شرعية. قد تهدف هذه لسرقة بيانات الاعتماد، ومراقبة النشاط، أو تحويل المدفوعات.
الهندسة العكسية تتضمن تحليل كود التطبيق أو سلوكه لفهم كيفية عمله. رغم أن لها دورًا مشروعًا في أبحاث الأمن، قد يستخدمها المهاجمون لاكتشاف نقاط الضعف أو تجاوز الحمايات. يتضمن العبث بالتطبيق تعديلات غير مصرح بها قد تغير الوظائف أو تقوض ضوابط الأمان أو تسهّل الاحتيال. كما قد تحتوي التطبيقات الشرعية نفسها على ثغرات يستغلها المهاجمون.
البرمجيات والمكوّنات القديمة المعرضة للثغرات
تعتمد التطبيقات غالبًا على SDKs طرف ثالث، والمكتبات، ومكونات برمجية أخرى. إذا كانت هذه مكوّنات قديمة أو غير آمنة فقد تضيف نقاط ضعف حتى لو كان كود التطبيق نفسه مُصمّمًا جيدًا.
التطبيقات غير المحدثة والمكوّنات غير المدعومة تشكل خطرًا خاصًا لأن ثغرات معروفة قد تظل قابلة للاستغلال. كما يمكن لمشكلات سلسلة التوريد البرمجية أن تؤثر على العديد من التطبيقات في وقت واحد عندما تعتمد على نفس المكوّن المعرض للخطر.
ما الذي يجب أن يتضمنه فحص أمن تطبيقات الجوال؟
يجب أن يغطي فحص أمن تطبيقات الجوال خمسة مجالات أساسية: البنية والأذونات، المصادقة والتفويض، تخزين البيانات والخصوصية، الاتصالات الشبكية وAPIs، وسلامة التطبيق والاختبار.
ينبغي مراعاة هذه الضوابط طوال مراحل تطوير وصيانة التطبيق. يتحمل المطورون والمؤسسات المشغّلة للخدمات المحمولة المسؤولية الأساسية عن تنفيذها، مستخدمين أطرًا مثل OWASP Mobile Application Security Verification Standard (MASVS) إلى جانب إرشادات أمان Android وiOS.
بنية آمنة وأذونات
يجب أن تلتزم التطبيقات بمبدأ أقل الامتيازات. امنح المكونات والخدمات فقط الوصول الذي تحتاجه.
على المطورين تجنّب كلمات المرور المضمّنة في الكود، ومفاتيح API، وغيرها من الأسرار، وتقليل تعرض المعلومات الحساسة بلا داعٍ. يجب تقييم SDKs الطرف الثالث والاعتمادات لمعرفة الثغرات طوال دورة حياتها، وأن تصمم البنية لتقليل الأثر لو تعرّض مكوّن واحد للخطر.
المصادقة والتفويض
ينبغي للمصادقة أن تتحقق من المستخدمين بشكل آمن، وأن يضبط التفويض ما يمكن لكل مستخدم الوصول إليه. ينبغي فرض قرارات الوصول الحيوية على الخادم بدل الاعتماد فقط على التطبيق المحمول.
يجب أن تدعم التطبيقات طرق MFA وحلول استرداد حساب آمنة. يجب حماية رموز المصادقة بتخزين آمن وإدارة جلسات حذرة حتى لا يتمكن المستخدمون من الوصول إلى وظائف أو معلومات خارج صلاحياتهم.
تخزين بيانات آمن والخصوصية
يساهم تشفير تطبيقات الجوال في حماية المعلومات الحساسة المخزنة على الأجهزة وفي أنظمة الخلفية. مع ضوابط وصول مناسبة وإدارة مفاتيح آمنة، يقلل التشفير من خطر كشف البيانات غير المصرح به.
يمكن لـ Android Keystore تخزين المفاتيح التشفيرية بأمان على أجهزة Android، بينما يوفر iOS Keychain تخزينًا محميًا للاعتمادات وقطع قليلة من البيانات الحساسة. لا يجب أن تُستغل هذه الميزات كذريعة لتخزين معلومات أكثر من اللازم.
ينبغي للتطبيقات أيضًا تقليل جمع واحتفاظ البيانات غير الضروري ومنع ظهور البيانات الحساسة في السجلات، والالنسخ الاحتياطية، والإشعارات، أو الواجهات المكشوفة.
الاتصالات الشبكية الآمنة وAPIs
يجب أن تستخدم الاتصالات بين التطبيق وخوادمه HTTPS مع إعدادات TLS الملائمة.
APIs يجب أن تتطلب مصادقة وتفويضًا آمنين وتتحقق من الطلبات على الخادم. قد تكون هناك حاجة لحمايات إضافية ضد التنصت أو التلاعب للتطبيقات ذات المخاطر الأعلى، لكن لا ينبغي إرسال البيانات الحساسة عبر قنوات غير آمنة أبدًا.
سلامة التطبيق والاختبار الأمني
تساعد ضوابط سلامة التطبيق في اكتشاف أو ردع التعديلات غير المصرح بها، بينما يحدد اختبار أمن تطبيقات الجوال الثغرات قبل أن يستغلها المهاجمون. معًا تساعد هذه الإجراءات المطورين على تقليل المخاطر خلال دورة حياة التطبيق.
يمكن لتشويش الكود، وفحوصات السلامة، والحمايات أثناء التشغيل أن تجعل الهندسة العكسية والعبث أكثر صعوبة. مع ذلك، لا تضمن هذه الوسائل مناعة التطبيق تمامًا ضد الهجمات.
ينبغي دمج الاختبارات الأمنية في عملية التطوير لا أن تترك حتى مرحلة الإصدار. قد تشمل هذه الاختبارات:
- SAST: فحص الشيفرة المصدرية أو الثنائيات للبحث عن نقاط ضعف أمنية.
- DAST: اختبار التطبيق أثناء تشغيله لملاحظة سلوك قابل للاستغلال.
- تقييم الثغرات: تحديد وترتيب نقاط الضعف المعروفة حسب الأولوية.
- اختبار الاختراق: محاكاة هجمات واقعية لاختبار مدى استغلال الثغرات.
ينبغي تكرار الاختبارات بعد تغييرات كبيرة في التطبيق ومع ظهور تهديدات أو ثغرات جديدة.
|
منطقة الأمان |
أسئلة التحقق الرئيسية |
|
البنية والأذونات |
هل يتبع التطبيق مبدأ أقل الامتيازات؟ هل تُقيّم الاعتمادات والأطراف الثالثة بحثًا عن ثغرات؟ |
|
المصادقة والتفويض |
هل يتم التحقق من المستخدمين بشكل آمن؟ هل تُفرض ضوابط الوصول على الخادم؟ |
|
تخزين البيانات والخصوصية |
هل تُحفظ المعلومات الحساسة محميّة في التخزين؟ هل يتم تجنّب جمع بيانات غير ضرورية؟ |
|
الاتصالات الشبكية |
هل تُشفَّر اتصالات التطبيق بالخادم؟ هل تُؤمَّن APIs بشكل مناسب؟ |
|
سلامة التطبيق والاختبار |
هل التطبيق محمي ضد مخاطر العبث ذات الصلة؟ هل يُجرى اختبار الأمان بانتظام؟ |
كيف يمكنك تحسين أمن تطبيقات الجوال؟
يعتمد أمن تطبيقات الجوال على كيفية بناء التطبيقات وكيفية استخدامها. يتحمل المطورون مسؤولية التصميم الآمن، والبرمجة، والاختبار، وحماية الخلفية، بينما يمكن للأفراد والشركات تقليل المخاطر عبر اختيار تطبيقات أكثر أمانًا، وتأمين الحسابات، وإدارة الأذونات، وإدارة الأجهزة.
يمكن لبرامج الحماية أن تضيف طبقة إضافية من الحماية ضد تهديدات محددة مثل البرمجيات الخبيثة، والتصيّد، والروابط الخبيثة، لكنها لا تستطيع إصلاح كود التطبيق غير الآمن أو ثغرات أنظمة الخلفية لمزود الخدمة.
أفضل ممارسات أمن تطبيقات الجوال للأفراد
- نزّل التطبيقات من مصادر موثوقة: فضّل متاجر التطبيقات ذات السمعة الجيدة، وافحص مطوّر التطبيق، واحذر من ملفات APK أو روابط التثبيت غير المعروفة.
- راجع الأذونات: حدّ الوصول غير الضروري إلى الموقع، وجهات الاتصال، والكاميرا، والميكروفون، ومعلومات حساسة أخرى.
- حافظ على تحديث التطبيقات: ثبّت تحديثات التطبيق ونظام التشغيل فور توفرها واحذف التطبيقات غير المستخدمة أو التي لم تعد مدعومة.
- أمّن حساباتك: استخدم كلمات مرور فريدة، ومدير كلمات مرور، وMFA حيثما كان متاحًا.
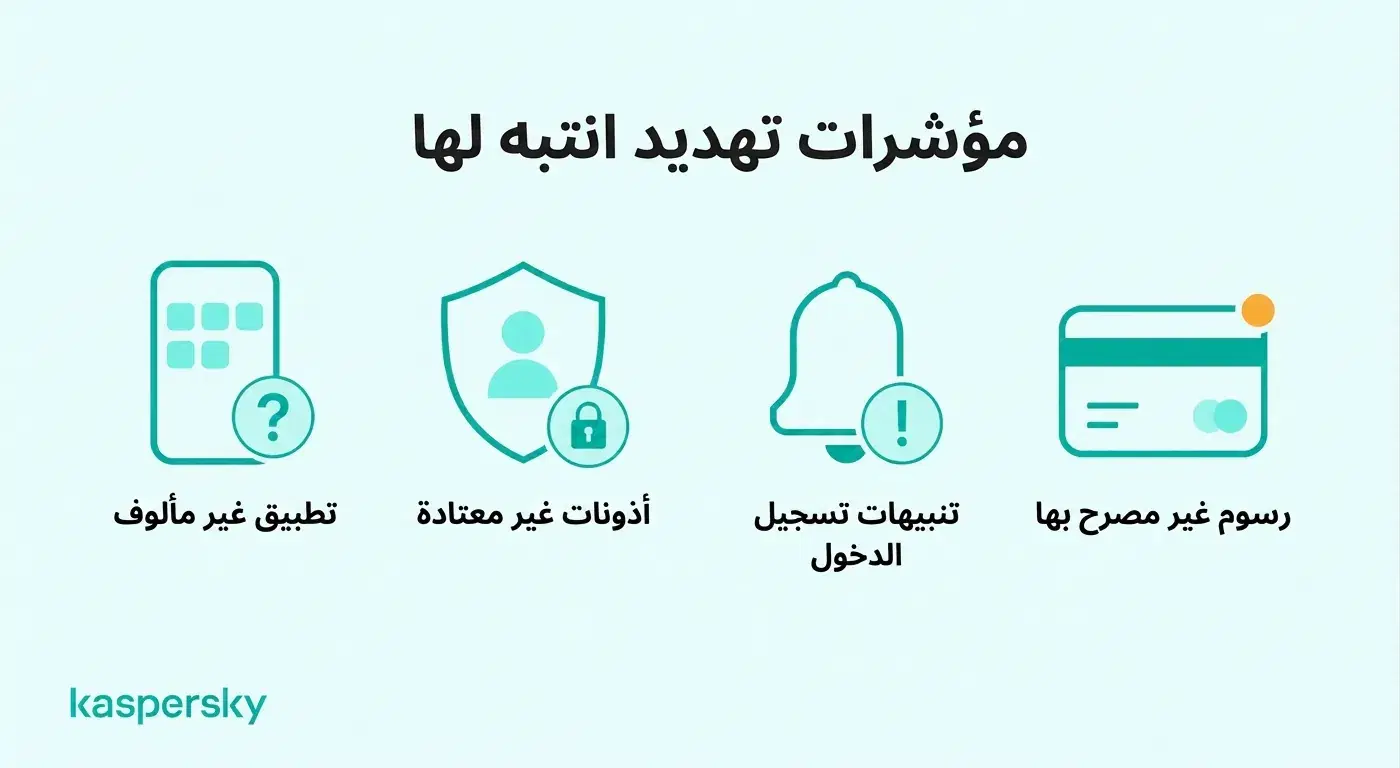
- راقب السلوك المشبوه: تحقّق من التطبيقات غير المألوفة، وطلبات الأذونات غير المتوقعة، وتنبيهات تسجيل الدخول الغريبة، أو نشاط الحساب غير المصرح به.
- استخدم برامج حماية مناسبة: اختر حماية محمولة موثوقة يمكنها المساعدة في كشف التطبيقات الخبيثة، ومحاولات التصيّد، والروابط غير الآمنة، وفقًا للجهاز والميزات المدعومة.
مختبرات مستقلة اختبرت ومنحت جوائز لهذا المنتج من أبرز مختبرات الصناعة.
أفضل ممارسات أمن تطبيقات الجوال للشركات الصغيرة
ينبغي على الشركات الصغيرة الجمع بين توجيه الموظفين وضوابط تحدد التطبيقات المسموح لها بالوصول إلى معلومات الشركة.
- تحكم في استخدام التطبيقات: حدّد أي التطبيقات معتمدة للوصول إلى أنظمة وبيانات العمل.
- أمّن حسابات الأعمال: اطلب MFA مناسبًا وحدّ من صلاحيات الموظفين بحسب مسؤولياتهم.
- ادرُ مخاطر الجوال: ضع متطلبات أمان دنيا لكلٍ من الأجهزة المملوكة للشركة والأجهزة BYOD التي تصل لتطبيقات العمل.
- احمِ معلومات الشركة: قلّل الوصول غير الضروري إلى سجلات العملاء، والمستندات السرية، وخدمات السحابة المرتبطة.
- درّب الموظفين: ساعد الفريق في التعرف على التطبيقات الخبيثة، وروابط التثبيت الاحتيالية، وطلبات تسجيل الدخول المشبوهة.
- استخدم تدابير أمنية مناسبة: اجمع بين الحماية الطرفية، وأمن الحسابات، وضوابط الوصول، والتوعية بدلاً من الاعتماد على وسيلة حماية واحدة.
Kaspersky Small Office Security يمكن أن يدعم أمن معلومات الشركات الصغيرة الأوسع عبر حماية الأجهزة والحسابات المدعومة بدون حاجة لفريق IT.
ماذا تفعل إذا تعرّض تطبيق جوال للاختراق؟
إذا شككت في تعرض تطبيق جوال للاختراق فتوقّف عن استخدامه، أمّن الحسابات المتأثرة، وتحقق مما إذا كانت المعلومات الحساسة قد انكشفت. قد يساعد التصرف السريع في الحد من الوصول غير المصرح به، والخسائر المالية، والأضرار الأخرى.
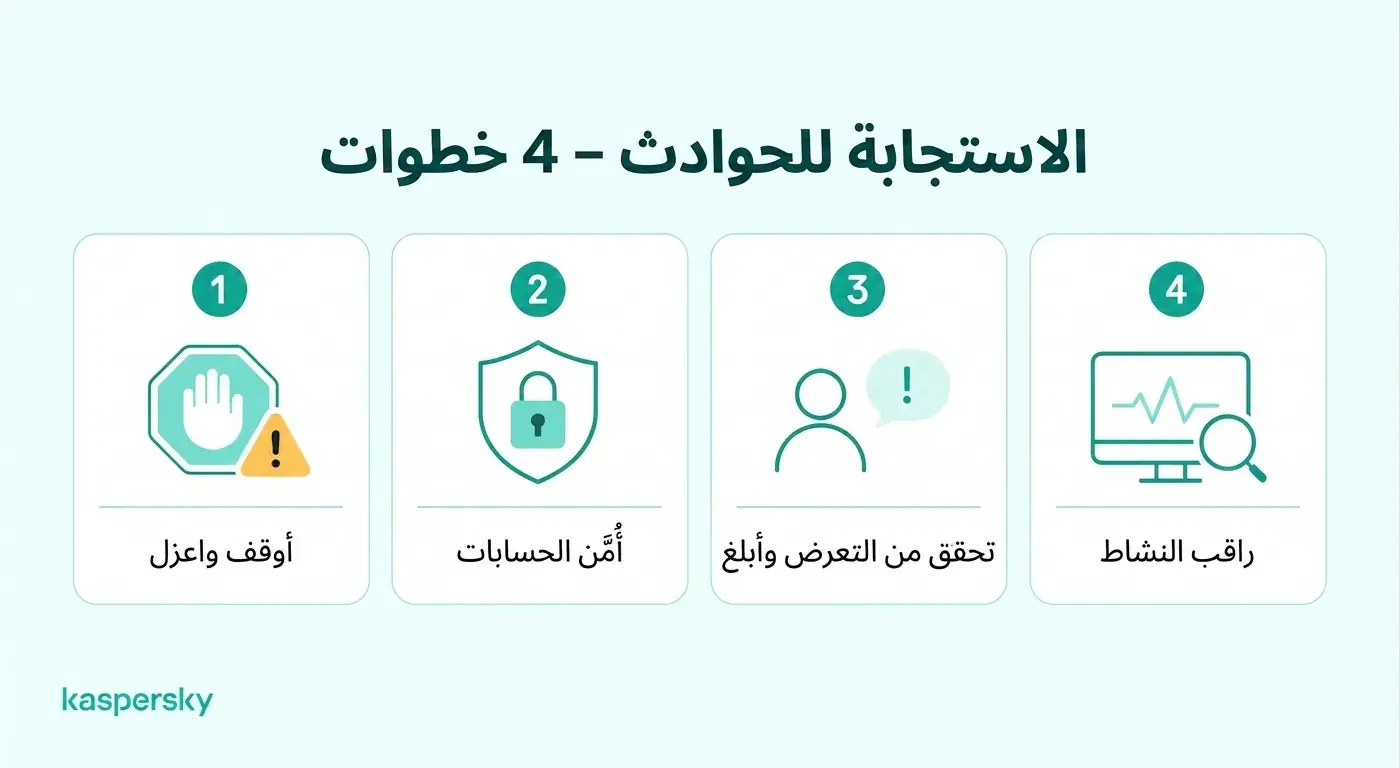
- تعرّف على النشاط المشبوه: راقب التطبيقات غير المألوفة، وطلبات الأذونات غير المتوقعة، وتنبيهات الأمان، والمعاملات غير المصرح بها، أو نشاط الحساب غير العادي.
- عزّل التهديد: أوقف استخدام التطبيق المتأثر. إذا كان يُشتبه في وجود برمجيات خبيثة، افصل الجهاز عن الإنترنت عند الاقتضاء واحذف أو عزّل التطبيق الخبيث.
- أمّن حساباتك: استخدم جهازًا موثوقًا لتغيير كلمات المرور المحتمل تعرضها، وسحب الجلسات النشطة، وتمكين المصادقة متعددة العوامل.
- تحقق من المعلومات المكشوفة: حدّد ما إذا كانت التفاصيل الشخصية، أو معلومات الدفع، أو بيانات تسجيل الدخول، أو سجلات العمل قد تم الوصول إليها.
- أخطر الجهات المعنية: تواصل مع مصرفك إذا كانت المعلومات المالية معرضة للخطر. بالنسبة لتطبيقات العمل، أبلغ المسؤول أو فريق الأمان IT.
- راقب وجود تهديدات لاحقة: تابع تسجيلات الدخول المشبوهة، والمعاملات غير المصرح بها، وعلامات استمرار الاختراق.
مقالات ذات صلة:
- كيف تتجنب سرقة البيانات؟
- ما أفضل نصائح أمان الهواتف الذكية لمستخدمي الجوال؟
- ما النصائح الأساسية لأمان Android لحماية جهازي؟
- ما الفروقات الرئيسية في أمان Android مقابل iPhone؟
منتجات موصى بها:
FAQs
كيف تعرف ما إذا كان تطبيق الجوّال آمنًا؟
لا توجد علامة وحيدة تثبت أمان التطبيق. مؤشرات مفيدة تشمل مطوّرًا ذا سمعة حسنة، وتحديثات دورية، وطلبات أذونات معقولة، وخيارات تسجيل دخول آمنة، وتوزيعًا عبر قنوات موثوقة. للتطبيقات عالية المخاطر يجب أن يتبع المطورون معايير معترفًا بها مثل OWASP MASVS.
ما هو رصد تهديدات تطبيقات الجوال؟
رصد تهديدات تطبيقات الجوال ينطوي على مراقبة إشارات من التطبيق أو الجهاز لاكتشاف نشاط مشبوه مثل العبث، وتوقيعات توقيع الكود غير الصحيحة، وطلبات API غير الاعتيادية، ونشاط الروبوتات، أو علامات هجوم أخرى. يساعد ذلك المطورين على فهم كيف تُستهدف التطبيقات بعد إصدارها.
ما الفرق بين اختبار أمن تطبيقات الجوال واختبار الاختراق؟
اختبار أمن تطبيقات الجوال هو عملية أوسع لفحص التطبيق عن ثغرات باستخدام أساليب مثل التحليل الثابت، والاختبار الديناميكي، ومراجعات التكوين، وفحوصات الاعتماد. بينما يركّز اختبار الاختراق على محاكاة هجمات واقعية لتحديد ما إذا كانت الثغرات المكتشفة قابلة للاستغلال عمليًا.
ما هو توثيق سلامة التطبيق المحمول؟
توثيق سلامة التطبيق المحمول يستخدم أدلة مقدّمة من المنصة لمساعدة الخوادم على تقييم هوية التطبيق وسلامته. اعتمادًا على الآلية، يمكن أن يساعد في كشف التعديلات غير المصرح بها أو بيئات التشغيل المشتبه بها، لكنه لا يضمن أن التطبيق أو الجهاز آمنان تمامًا.