تقوم معظم الشركات الصغيرة بالفعل ببعض أعمال DIY للأمن، حتى لو لم تكن هذه المهمة منصوصة رسميًا على أنها وظيفة محددة لشخص ما. الاستعانة بمصادر خارجية للأمن السيبراني تعني دفع مقابل شركة خارجية لتتولى جزءًا أو كل هذه الأعمال، من تثبيت التحديثات إلى مراقبة محاولات تسجيل الدخول المشبوهة. هذا يختلف عن شراء برنامج أمان تديره بنفسك.
ما هي الاستعانة بمصادر خارجية للأمن السيبراني؟
تدفع المؤسسة التي تستعين بمصادر خارجية للأمن السيبراني لمزود خدمة خارجي للتعامل مع بعض أو كل أعمال الأمن لديها. قد يشمل ذلك مراقبة التنبيهات، إدارة الأجهزة وتقنيات الأمن، إجراء فحوصات الثغرات، والاستجابة للحوادث.
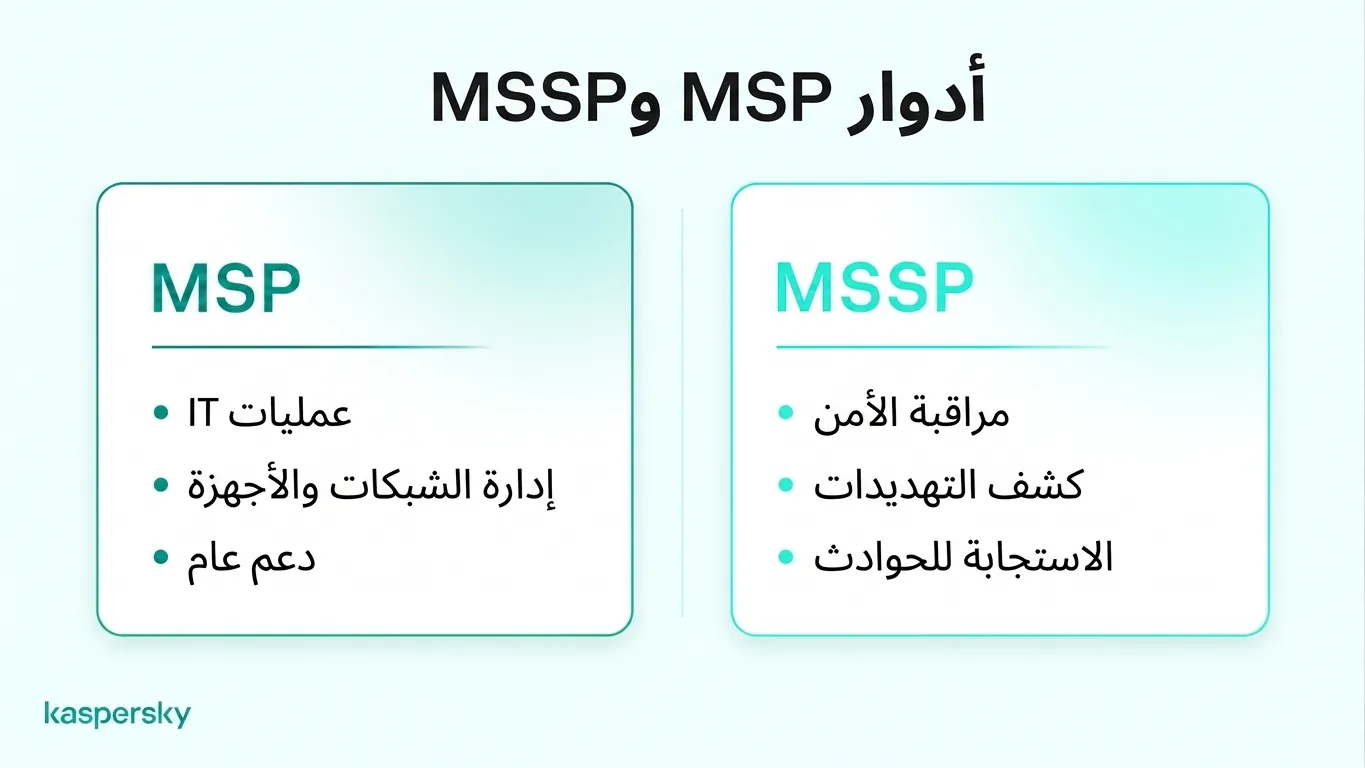
هناك نوعان من المزودين يقومان بمعظم هذه الأعمال:
- مزود خدمات مُدارة (MSP) يدير العمليات اليومية IT، مثل إعداد الحواسيب، العناية بالشبكة، وإصلاح المشكلات. يُعد MSP طريقًا شائعًا لـIT الاستعانة بمصادر خارجية للشركات الصغيرة.
- مزود خدمات أمن مُدارة (MSSP) يركز على أمن المعلومات، مع خدمات قد تشمل كشف التهديدات، المراقبة خارج ساعات العمل، والاستجابة للحوادث.
عادةً ما تختار الشركات الصغيرة أحد الخيارات الثلاثة التالية:
- DIY، أو الأمن الداخلي، يعني أن موظفيك يتولون كل شيء باستخدام برامج أمان ووقتهم الخاص.
- الأمن المستعان به يعني أن مزودًا، عادةً MSP أو MSSP، يقوم بتلك الأعمال بدلًا عنك.
- يُقسّم النظام المختلط العمل بين DIY والاستعانة بمصادر خارجية.
ليس من الضروري استئجار كل جوانب الأمن. يمكن للمؤسسة أن تستعين بمصدر خارجي لمهمة واحدة، مثل فحص أمني سنوي أو المساعدة بعد هجوم، وتدير الباقي داخليًا.
- يمكن للعديد من الشركات الصغيرة التعامل مع الحماية اليومية بنفسها باستخدام برنامج أمان، وتحديد مالك لكل مهمة، وإجراء فحوص منتظمة.
- تشغيل برنامج الأمان بنفسك لا يعني بالضرورة حاجتك إلى مزود خدمات مُدارة.
- يتخصص MSSP في الأمن، بينما يهتم MSP أساسًا بتشغيل ودعم IT اليومي.
- يمكن أن تضيف الاستعانة بمصادر خارجية خبرة ومراقبة إضافيتين، لكن تبقى مسؤولية الوصول، تدريب الموظفين، وبيانات العملاء على عاتق شركتك.
- تعتمد أسعار الاستعانة بمصادر خارجية عادةً على حجم الشركة، عدد الأجهزة، نطاق الخدمة، احتياجات الدعم، ومدى تعقيد إعداد IT لديك.
- في نظام مختلط، يدير الموظفون الأمن الروتيني بينما يتولى الخبراء الخارجيون التقييمات أو الحوادث الخطيرة.
هل تستطيع الشركات الصغيرة إدارة الأمن السيبراني بنفسها؟
يدير العديد من الشركات الصغيرة أمن الحاسوب الخاص بها بدون متخصص في الطاقم. قد يكون ذلك كافيًا لبيئة بسيطة، مثل عدد قليل من الحواسيب المحمولة، بريد إلكتروني سحابي، وغياب خوادم في الموقع.
ما الذي يتطلبه الأمن السيبراني الداخلي للشركات الصغيرة؟
لتشغيل الأمن الداخلي، تحتاج الشركة عادةً شخصًا لديه معرفة تقنية أساسية، وقتًا منتظمًا مخصصًا لمهام الأمان، تحديد مالك لكل مهمة، وبرنامج أمان يغطي كل أجهزة الشركة.
غالبًا ما تتجاهل الفرق الصغيرة النقطة الثالثة، فتتينزل مهام بلا مسؤول مباشر من الحسابات. يجب أن يكون هناك شخص مسؤول عن تثبيت التحديثات، من يتولى إعداد الحسابات الجديدة، ومن يتعامل مع التنبيهات.
تسمح منتجات أمان الأعمال المتعددة للفرق الصغيرة بإدارة الحماية عبر لوحة تحكم مركزية. هذا يسهل التحقق من أمان الأجهزة، تطبيق التحديثات، وإدارة الإعدادات دون الحاجة للتعامل مع كل مهمة على حدة.
أين يفشل الأمن السيبراني الداخلي؟
قد يفتقر الأمن الداخلي إلى الخبرة والتوفر. قد لا تمتلك الفرق الصغيرة المهارات لرصد هجوم مخفي جيدًا أو لاحتواء هجوم فدية، وقد تُفقد التنبيهات الواردة ليلًا أو في عطلات نهاية الأسبوع.
عادةً ما يكون الشخص المسؤول عن الأمن لديه مهمة أخرى أيضًا. إذا كان في إجازة عند ورود تنبيه، قد لا يتم التعامل معه إلا بعد أيام. كذلك، في حال وقوع حادث خطير، قد لا تتوفر لديه المهارات اللازمة لمعرفة ما الذي وصل إليه المهاجم، وما الذي يجب إبلاغ العملاء أو الجهات التنظيمية به.
ما المهام الأمنية التي يمكن للشركات الصغيرة التعامل معها داخليًا؟
يمكن لمعظم الشركات الصغيرة التعامل داخليًا مع حماية الأجهزة اليومية، أمان الحسابات، تدريب مكافحة التصيد الاحتيالي (التصيد الاحتيالي)، وعمليات النسخ الاحتياطي. هذه المهام تتبع روتينًا محددًا، وتقوم برامج الأمان المؤسسية بأتمتة الكثير منها، من الفحوص المجدولة إلى دفع التحديثات.
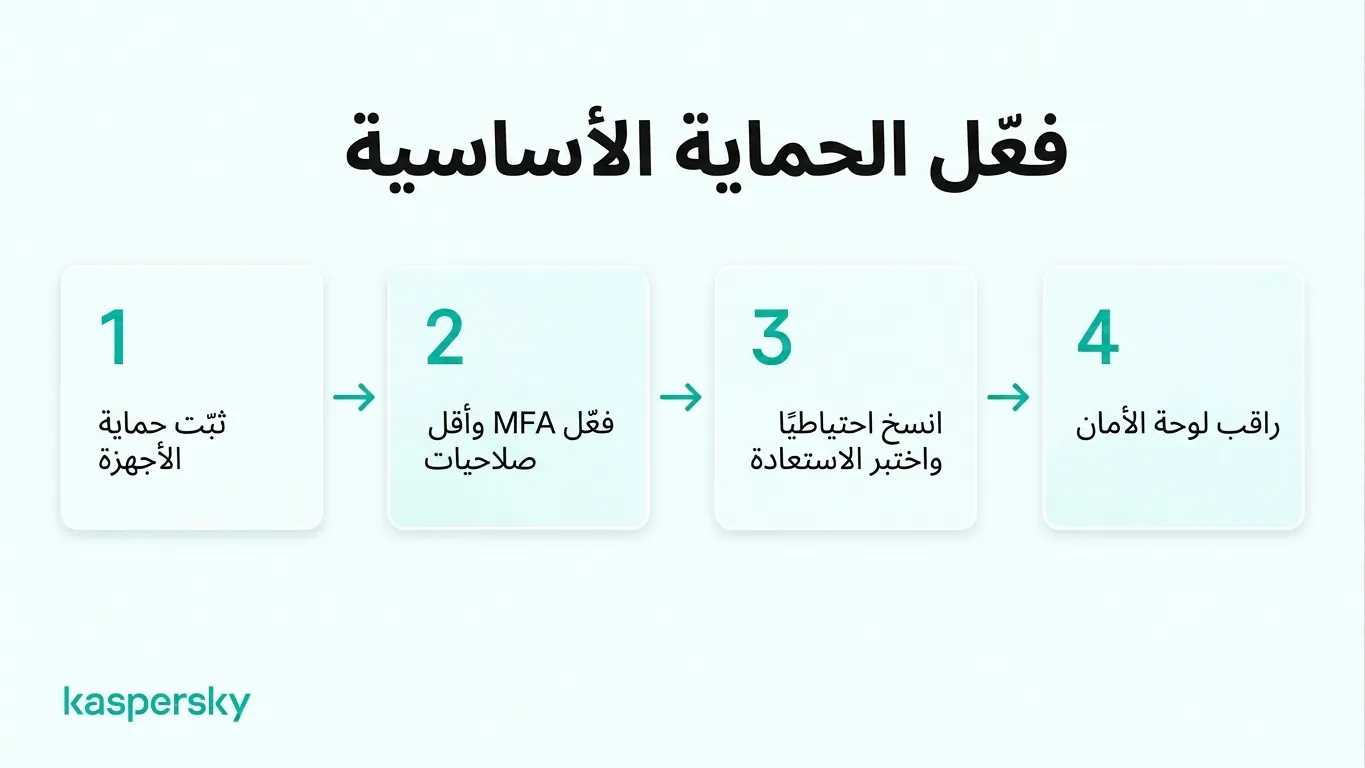
عادةً ما تتم تغطية الأساسيات بواسطة هذه الخطوات الأربع:
- تثبيت برنامج الأمان على كل حاسوب وهاتف محمول. يمكنه حظر البرمجيات الخبيثة المعروفة، ووسم التنزيلات الخطرة، وتحذير من مواقع التصيد. فعّل التحديثات التلقائية أيضًا. تستغل العديد من الهجمات ثغرات معروفة تم تصحيحها بالفعل. إذا استخدم الموظفون هواتف شخصية للعمل، قرّر أي الأجهزة يمكنها الوصول إلى بيانات الشركة.
- استخدام المصادقة متعددة العوامل (MFA) للبريد الإلكتروني، المصارف، وتطبيقات السحابة. يجعل ذلك كلمة المرور المسروقة غير كافية عادةً للوصول. أعطِ كل موظف الوصول اللازم لدوره فقط، وأزل الوصول عند يوم انتهاء خدمتهم. يمكن لتحديث سريع حول التصيد مرة أو مرتين سنويًا أن يساعد الموظفين على كشف أحد أكثر التهديدات شيوعًا.
- إعداد روتين للنسخ الاحتياطي والتأكد من فعالية الاستعادة. احتفظ بنسخة واحدة على الأقل غير متصلة أو بعيدًا عن الشبكة الرئيسية، واختبر الاستعادة كل بضعة أشهر. ثم اكتب خطة صفحة واحدة للكمبيوتر المحمول المسروق أو هجوم فدية، تشمل من يتصل به، ما الذي يُفصل، وأين توجد النسخ الاحتياطية.
- مراقبة لوحة التحكم المركزية. توفر العديد من حلول أمان الأعمال لوحة للتحقق من حماية الأجهزة، إدارة التحديثات، ومراجعة التنبيهات الأمنية. راجع التقارير الروتينية، التحديثات الفاشلة، وانتهاء التراخيص بانتظام، لكن تأكد من مراجعة التنبيهات الحرجة فورًا بدلًا من الانتظار للتحقق الأسبوعي.
مختبرات مستقلة اختبرت ومنحت جوائز لهذا المنتج من رواد الصناعة.



ما فوائد ومساوئ الاستعانة بمصادر خارجية للأمن السيبراني؟
يمكن لموفر خارجي أن يجلب مهارات متخصصة، أدوات أمن إضافية، تقليل عبء العمل على الموظفين، وطمأنينة بأن محترفين يديرون الأمن. أما الجانب السلبي فهو الاعتماد على المزود، فقدان بعض السيطرة المباشرة، وفجوات محتملة في تغطية العقد.
يتعامل محللو MSSP مع هجمات عبر منظمات متعددة وقد يتعرفون على تهديدات لم تواجهها فرق داخلية من قبل. بعض المزودين يقدمون مراقبة أمنية مستمرة وقدرات استجابة للحوادث يصعب على شركة صغيرة الحفاظ عليها داخليًا. لذا قد تقلل الاستعانة بمصادر خارجية الحاجة لتوظيف متخصصي أمن سيبراني بدوام كامل.
ومع ذلك، عندما يتولى مزود إدارة أمنك، فإنك تعتمد على موظفيه، أوقات استجابته، وقراراته، وقد تختلف جودة الخدمة بين المزودين. ستحتاج أيضًا إلى فحص العقود لترى ما الذي يغطيه فعلاً المزود. على سبيل المثال، مزود يتولى حماية حواسيبك قد لا يشمل حسابات السحابة التي تخزن بيانات عملائك.
إليك مقارنة بين الأمن الداخلي مقابل الاستعانة بمصادر خارجية:
|
عامل |
DIY (داخلي) |
مستعان به |
|
الخبرة |
محدودة بما يعرفه موظفوك |
الوصول إلى مختصين أمنيّين، حسب المزود |
|
المرونة |
يمكنك تغيير الأدوات أو الروتين عندما تختار |
قد تحتاج التغييرات موافقة المزود أو تعديل العقد |
|
الجهد الإداري |
ساعات موظفين أسبوعيًا |
عمل روتيني أقل، لكن يلزم وقت لإدارة المزود |
|
التحكم |
تحكم مباشر في الإعدادات والوصول |
تحكم مشترك، حسب ما يسمح به العقد |
|
التوفر |
عادةً خلال ساعات العمل |
يمكن أن يشمل مراقبة على مدار الساعة حسب الخطة |
تتطلب الاستعانة بمصادر خارجية أيضًا تنسيقًا داخليًا. تحتاج شركتك إلى شخص يراجع عمل المزود، يوافق على القرارات الأمنية المهمة، وينسق الاستجابة عند وقوع حادث.
كم تكلف الاستعانة بمصادر خارجية للأمن السيبراني مقارنةً بالأمن الداخلي؟
عادةً ما ينطوي الأمن الداخلي على اشتراكات برامج وساعات موظفين، بينما تضيف الاستعانة بمصادر خارجية رسوم المزود لكنها قد تقلل عبء العمل الداخلي. أي النهجين أقل تكلفة يعتمد على حجم شركتك، عدد الأجهزة، متطلبات الأمان، والخدمات المشمولة.
يتقاضى المزودون عادةً رسومًا شهرية لكل جهاز أو لكل مستخدم، لكن شركتين بنفس الحجم قد تتلقين عروض أسعار مختلفة. خطة تغطي التحديثات وبرنامج مكافحة الفيروسات عادةً أقل تكلفة من خطة تشمل مراقبة على مدار الساعة واستجابة للحوادث. تضيف المكاتب الإضافية، الموظفين عن بعد، والخوادم في الموقع أيضًا تكاليف، لذا لا تعكس قائمة أسعار عامة التكلفة الحقيقية لأمن شركة صغيرة.
DIY يوفر رسوم المزود، لكن ساعات الموظفين التي تقضى في الأمان تُكلف الشركة أيضًا لأنها تُقتطع من عملهم الآخر.
|
بند التكلفة |
DIY |
مستعان به |
|
الرسوم المتكررة |
تراخيص برامج الأمان |
رسوم شهرية لـMSP أو MSSP، غالبًا لكل جهاز أو مستخدم |
|
الإعداد |
وقت الموظفين للتثبيت والتكوين |
رسوم الإعداد، بالإضافة إلى وقت الموظفين أثناء التسليم |
|
الإدارة المستمرة |
ساعات موظفين للتحديثات، التنبيهات، والفحوص |
وقت موظفين لمراجعة التقارير وإدارة المزود |
|
استجابة للحوادث |
مساعدة خبيرة تُشترى عند الحاجة |
مشمولة أو مفوترة منفصلة، بحسب العقد |
|
عمل خبير متقطع |
تقييمات أو مراجعات تُشترى عند الحاجة |
أحيانًا تكون مشمولة، وأحيانًا تضيف تكلفة |
لمقارنة الخيارين بعدالة، ضع أولًا قائمة بما تحتاج لحمايته مثل الأجهزة، الحسابات، والبيانات. لاحظ المهام التي يمكن لموظفيك إدارتها، واطلب عروضًا لبقية المهام. ثم احسب سنة من تكاليف البرامج، وقت الموظفين، ورسوم المزود لكل خيار.
متى ينبغي للشركة الصغيرة الاستعانة بمصادر خارجية للأمن السيبراني؟
يفيد المزود عندما يحتاج إعدادك إلى مهارات أو ساعات أكثر مما يمكن لفريقك تقديمه. تحتفظ العديد من الشركات التي لا تمتلك متخصص IT بأمنها داخليًا.
ما الحالات التي تتطلب خبرة خارجية؟
من المرجح أن تحتاج الشركة لخبرة خارجية عندما يكون إعداد IT معقّدًا، أو عندما تفرض قواعد الصناعة متطلبات أمنية محددة، أو عندما يحدث حادث خطير مثل هجوم فدية أو خرق بيانات ويحتاج إلى مساعدة متخصصة للاحتواء.
قد تضطر عيادة طبية لديها سجلات مرضى، أو متجر إلكتروني يقبل بطاقات الدفع، للامتثال لقواعد حول الضوابط الأمنية، التسجيل، أو الاختبارات. أثناء الهجوم، يمكن لأخصائي استجابة للحوادث أن يساعد في احتواء الضرر، الحفاظ على الأدلة، ومعرفة البيانات التي تم الوصول إليها أو سرقتها. لا تمتلك العديد من الفرق الصغيرة تلك المهارات، لذا قد لا تكون مجهزة للاستجابة الجيدة عند وقوع هجوم.
كيف تقرر بين الأمن الداخلي والاستعانة بمصادر خارجية؟
قارن ما يمكن لفريقك التعامل معه مع ما تحتاجه شركتك: المهارات والساعات التي يتطلبها إعدادك، والقواعد التي يفرضها القطاع، والميزانية. احتفظ بما يمكن للموظفين تغطيته داخليًا، واطلب عروضًا لباقي المهام.
اسأل نفسك:
- هل يستطيع شخص في الطاقم تهيئة برامج الأمان، قراءة التنبيهات، وملاحظة أي سلوك مريب؟
- هل يتوفر لهذا الشخص بضع ساعات أسبوعيًا مخصصة للأمن بعيدًا عن مهامه الأخرى؟
- هل تُشغّل خوادمك بنفسك، أو عدة مواقع، أو قوة عاملة كبيرة عن بُعد؟
- هل يتوقع العملاء، شركات التأمين، أو الجهات المنظمة ضوابط محددة أو اختبارات دورية؟
- هل سيكون المزود أرخص من وقت الموظفين الذي تحتاجه؟
إذا كان لفريقك المهارات والوقت لإدارة الأمن اليومي، فقد يكون DIY كافيًا. إذا كنت تحتاج فقط مساعدة لمهام محددة، يمكن للنهج المختلط أن يوفر خبرة إضافية دون عقد خدمة كامل. قد تكون الاستعانة المستمرة بمصدر خارجي منطقية عندما تتجاوز متطلبات الأمان قدرات فريقك أو توافره بانتظام.
أمثلة لشركات صغيرة
مكتب محاسبة
هذا المكتب المكوّن من أربعة أشخاص يعمل عبر حواسيب محمولة، بريد سحابي، ومحرك مشترك عبر الإنترنت دون خوادم لصيانتها. يقضي أحد الشركاء ساعة كل جمعة في فحص لوحة التحكم الأمنية والتأكد من تشغيل النسخة الاحتياطية الأسبوعية. مع برنامج أمان والمصادقة متعددة العوامل على كل حساب، قد لا يحتاج المكتب إلى مساعدة خارجية على الإطلاق.
مكتب هندسي
مؤسسة تضم 15 شخصًا تشغّل خادم ملفات خاصًا، ويعمل عدة مهندسين من المنزل ويتصلون به عن بُعد. في هذا المثال، يتولى مدير المكتب الفحوص اليومية، لكن لا أحد تحقق مما إذا كان الموظفون يتصلون بالخادم بشكل آمن. يمكن لأخصائي مراجعة الإعداد الأمني مرة سنويًا لالتقاط ثغرات كهذه، دون أن يوقّع المكتب عقدًا شهريًا.
تاجر إلكتروني
التاجر يعمل بـ40 موظفًا، يقبل دفعات بالبطاقات، ويشغّل عدة أنظمة سحابية. تُصدر برامج الأمان لديه تنبيهات أكثر مما يستطيع فريق IT المكوّن من شخصين مراجعتها يوميًا، ويجب أن يكون المتجر متاحًا على مدار الساعة. هنا، قد يكون الأمن المُدار للشركات الصغيرة الخيار العملي لأنه يضيف مراقبة بدوام كامل واستجابة للحوادث.
هل يمكن للشركات الصغيرة دمج الأمن الداخلي والاستعانة بمصادر خارجية؟
يمكن للشركات الصغيرة دمج الخيارين في نظام مختلط، حيث يتولى الموظفون المهام الروتينية مثل التحديثات، الحسابات، والنسخ الاحتياطية. يتكفل المتخصصون الخارجيون بالأعمال التي يفتقر الفريق إلى المهارات أو الوقت لها، مثل المراقبة أو الاستجابة للحوادث.
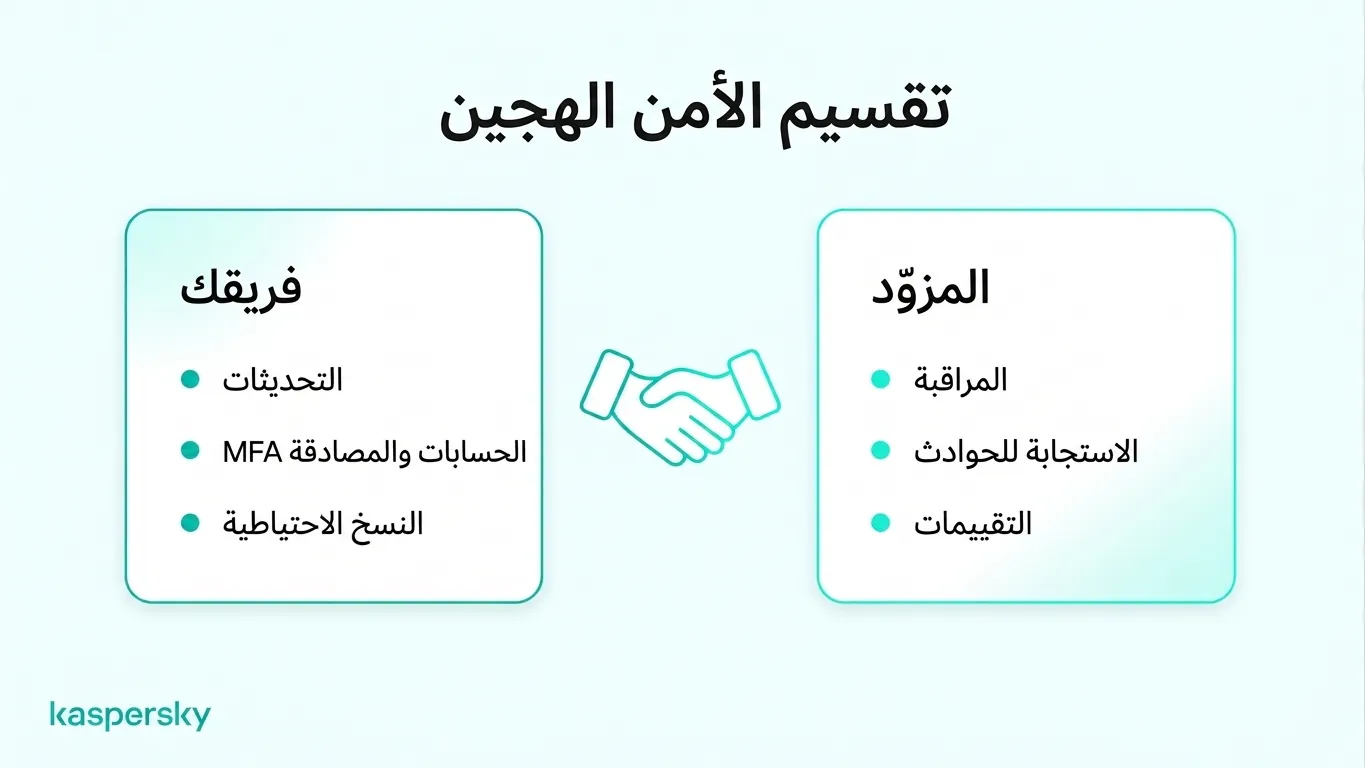
اتفق مسبقًا على من يقوم بأي مهام قبل توقيع العقد. يجب أن يسرد العقد الأجهزة والحسابات التي يغطيها المزود والمهام التي تبقى على عاتق موظفيك. كما يجب أن يوضح من يتصل بمن عند تصعيد تنبيه، وأزمنة الاستجابة المتفق عليها للمزود.
إذا كنت تدفع لمزود MSP بالفعل، استخدم نفس تقسيم العمل لمراجعة عقدك. ضع قائمة بما تدفع مقابله وعَلّم الخدمات التي تستخدمها. تحقق من المهام التي يمكن لموظفيك توليها، وابحث عن ثغرات مثل هواتف الموظفين أو أجهزة جديدة لا يغطيها المزود. يساعد أيضًا أن تسأل عن كيفية تقارير المزود عن إدارة الأمن المستعان به، حتى ترى ما الذي يفعله كل شهر.
مقالات ذات صلة:
- كيفية تبسيط أمن IT للشركات التي لا تملك فريقًا
- دليل شامل للأمن السيبراني للشركات الصغيرة
- أمن البريد الإلكتروني للشركات الصغيرة
- ما الفروقات الأساسية بين EDR ومكافحة الفيروسات؟
منتجات موصى بها:
- Kaspersky Small Office Security
- تحميل نسخة تجريبية من Kaspersky Small Office Security
- تحميل نسخة تجريبية مجانية لمدة 30 يومًا من خطتنا المميزة
FAQs
هل يمكنك البدء بالأمن الداخلي ثم الانتقال إلى خدمات مُدارة لاحقًا؟
نعم. يقوم العديد من المزودين بتشغيل أعمال لشركات تدير أمنها داخليًا بالفعل. تسريع عملية النقل يتطلب قائمة محدثة للأجهزة، الحسابات، وإعدادات الأمان، رغم أن بعض المزودين قد يفضلون استبدال أدواتك الحالية.
كيف تعرف أن مزود الأمن المُدار يؤدي عمله؟
قارن تقاريره بمستويات الخدمة في عقدك، مثل أزمنة الاستجابة المتفق عليها. التقارير الجيدة تعرض التنبيهات المعالجة، التحديثات المطبقة، والحوادث التي تم التحقيق فيها. قد تشير الاستجابات البطيئة، الملخصات غير الواضحة، أو الأجهزة المفقودة من سجلاته إلى ثغرات.
ما مسؤوليات الأمن التي تبقى على عاتق شركتك بعد الاستعانة بمصادر خارجية؟
تظل شركتك مسؤولة عن حماية بيانات العملاء، إدارة وصول الموظفين، تدريب الطاقم، والامتثال للمتطلبات الأمنية المطبقة. لا تُنقِل الاستعانة بمصادر خارجية المهام القانونية والتنظيمية عنك، رغم أن لمزودك أيضًا التزامات تعاقدية وقانونية محتملة.
هل تحتاج شركة صغيرة إلى مركز عمليات أمنية?
عادةً لا تحتاج لامتلاك واحد خاص بها. SOC هو فريق يراقب ويستجيب للتنبيهات الأمنية على مدار الساعة. نادرًا ما تستطيع الشركات الصغيرة تشغيل مركز خاص بها، لذا قد تشتري أغلبها تغطية 24/7 من خلال MSSP.